官方網店被入侵 買家資料外洩
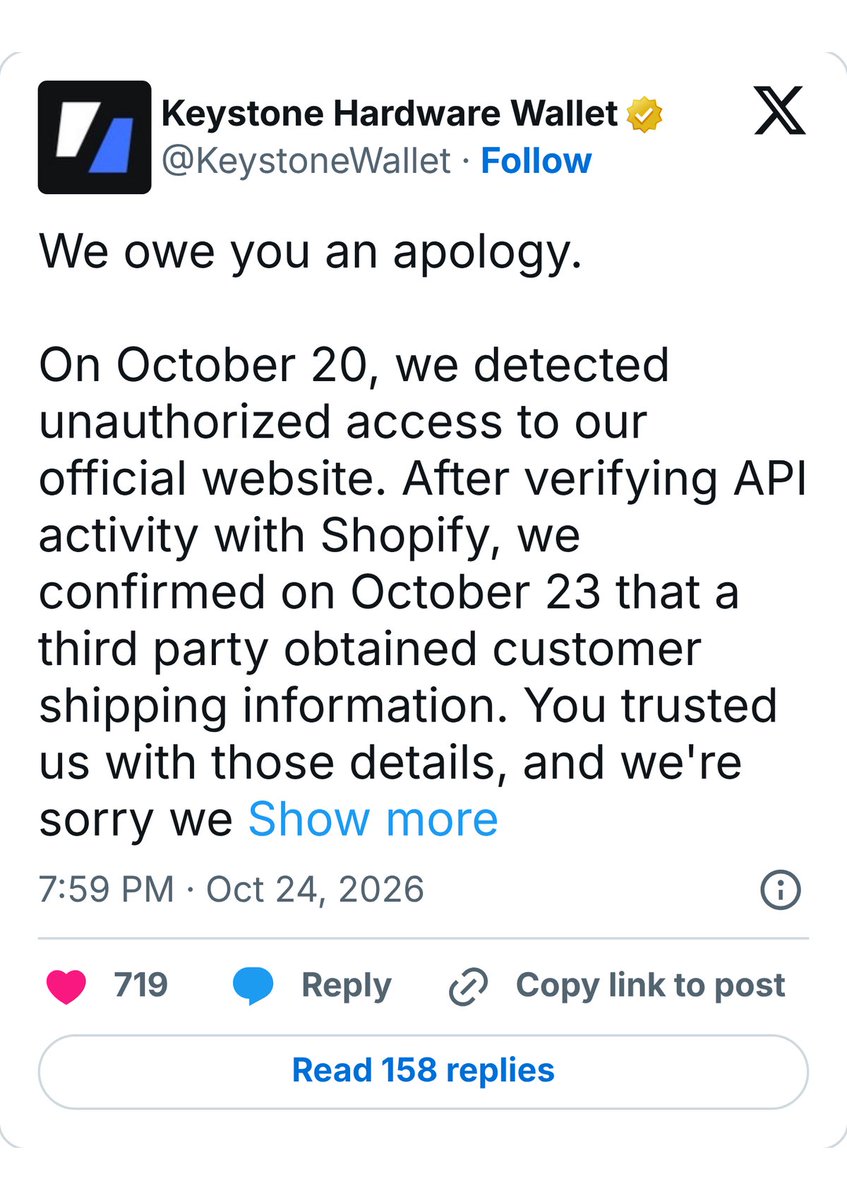
香港硬件錢包品牌 Keystone 在 2026 年 10 月 24 日於 X 公開致歉,指 10 月 20 日發現官方網站遭未經授權存取,與網店平台 Shopify 核對程式介面的活動紀錄後,10 月 23 日確認有第三方取得客戶的送貨資料。
項目 | 有否外洩 |
|---|---|
姓名、聯絡資料、送貨地址 | 有 |
訂單內容,包括購買的產品及價錢 | 有 |
信用卡及銀行資料 | 沒有 |
助記詞、私鑰、錢包密碼 | 沒有 |
Keystone 表示已封鎖入侵、修補漏洞並展開調查,正以電郵通知受影響客戶,未來數日會公布詳細報告。公司未有交代受影響人數,亦未說明入侵如何發生。
騙徒可冒認公司聯絡買家
硬件錢包把私鑰離線保存,今次出事的卻是網店。外洩的資料足以讓騙徒冒認 Keystone,Keystone 提醒客戶小心有人以退款、更換裝置,或聲稱訂單及送貨地址有問題為由聯絡,不要按來歷不明的連結,亦切勿把助記詞輸入任何不是自己訂購的裝置。
據 Bitcoin.com 報道,在 Keystone 確認事件前一日,已有 X 用戶公開表示懷疑客戶資料庫外洩,因為接到一個冒充加拿大蒙特利爾警方號碼的來電,對方試圖套取資料。
硬件錢包今年接連出事
Keystone 以完全離線、靠 QR 碼簽署交易見稱。Crypto Briefing 指,Trezor 在 2026 年 8 月披露其物流供應商 ShipMonk 外洩客戶資料;Ledger 本月亦證實,有犯罪集團改裝正版硬件錢包以盜取助記詞,再經東南亞的經銷商轉售。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。