攻入後 2 小時 42 分鐘,18,566 份紀錄離開伺服器
網絡情報公司 GreyNoise 發表報告披露,一名懷疑以中文為母語的攻擊者,在 7 月 22 日攻入一個西方政府機構的網站,同日取走該機構後端 SQL 資料庫內至少 18,566 份紀錄。報告指,被取走的內容包括帳戶、明文密碼,以及與執法及政府部門人員相關的個人資料。GreyNoise 沒有公開受害機構的名稱及所屬國家。
按報告列出的時間線換算成香港時間,攻擊者在 7 月 22 日早上 9 時 27 分部署入侵工具,中午 12 時 09 分把資料庫內容下載完畢,前後 2 小時 42 分鐘。
時間(香港時間) | 事件 |
|---|---|
早上 9 時 27 分 | 部署 wp2shell 攻擊鏈,植入後門程式 |
早上 9 時 38 分 | 導出 WordPress 用戶資料表,取得 13 個管理員帳戶 |
早上 9 時 48 分至 10 時 05 分 | 新增偽冒管理員帳戶,把註冊日期改回 2025 年 |
早上 10 時 09 分 | 上載自製的偵察用 plugin |
早上 10 時 31 分至 11 時 07 分 | 嘗試 17 種寫法繞過 Windows 防毒掃描介面,提升權限 |
早上 11 時 17 分 | 在可讀取的檔案中搜集密碼 |
早上 11 時 30 分 | 把竊取的檔案打包成壓縮檔並下載 |
中午 12 時 02 分 | 向內部系統噴灑密碼 |
中午 12 時 09 分 | 下載至少 18,566 份資料庫紀錄 |
下午 1 時 36 分至 2 時 01 分 | 繼續噴灑密碼,最後一批操作結束 |
偽造的管理員帳戶,註冊日期被改回 2025 年
GreyNoise 形容,攻擊者登入 wp-admin 後新增一個帳戶,偽裝成受害機構電郵網域下的一個地址,再把該帳戶的註冊日期改成 2025 年某一日,目的是混入網站原有的帳戶紀錄之中。這一步用了約 16 分鐘。
整場入侵中耗時最長的一段,是早上 10 時 31 分起的 36 分鐘。報告指,攻擊者在這段時間內試了 17 種寫法,嘗試繞過 Windows 的防毒掃描介面(AMSI,用來讓防毒軟件檢查腳本內容的機制),並以權杖冒充及竊取的方式提升權限。
密碼不需要破解
攻擊者用一個自製的 Python 程式,在伺服器上可讀取的檔案中搜尋明文存放的密碼,範圍包括常見的網站設定檔位置及 ASP 檔案,目標是資料庫連線字串。找到後端 SQL 資料庫的登入資料後,攻擊者再用一個 PowerShell 腳本,向內部一部伺服器及本機噴灑密碼,同時試用已取得的帳戶密碼及字典密碼。
被取走的 18,566 份紀錄本身亦含有明文密碼。換言之,這批屬於執法及政府部門人員的密碼,攻擊者不用破解,打開就能看。
29 個國家 49 間機構
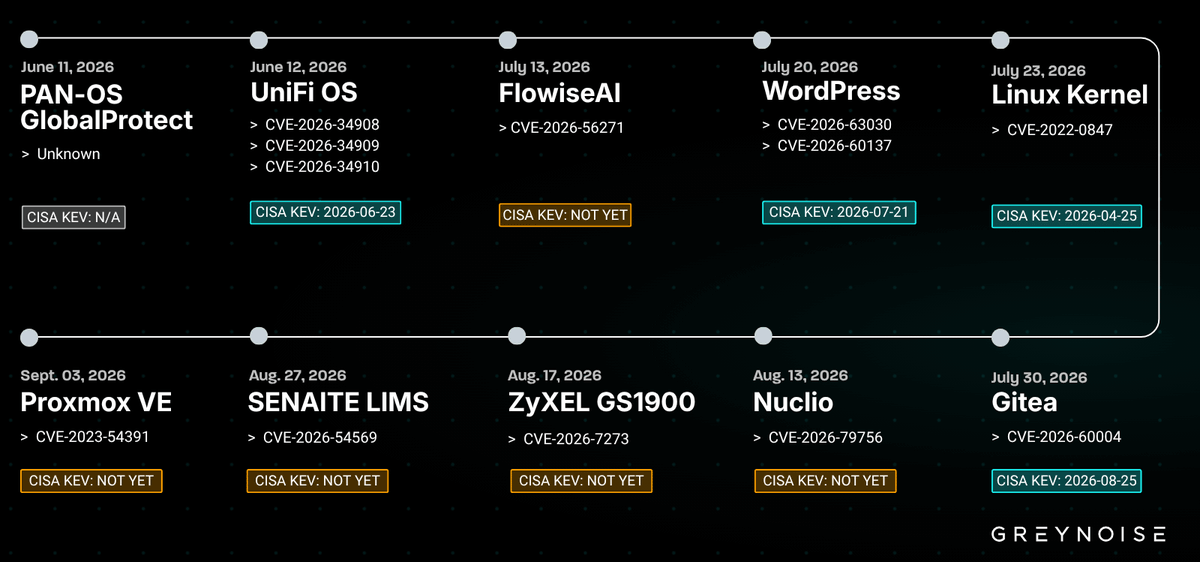
GreyNoise 指,同一名攻擊者利用 WordPress 核心的 wp2shell 漏洞鏈(編號 CVE-2026-63030 及 CVE-2026-60137),至少攻破 29 個國家共 49 間機構,主要是小企業及政府部門。wp2shell 的成因在 WordPress 核心本身,不涉及任何 plugin,亦不需要先登入。
報告亦提到,攻擊者在受害網站上植入的後門程式,以 kapibala 命名。
下一站是 996 部交換機
及至 8 月 17 日,同一名攻擊者轉而攻擊 Zyxel GS1900 系列網絡交換機,利用編號 CVE-2026-7273 的漏洞,在 48 個國家取得 996 部裝置的控制權,收集設定檔、網絡資料及經雜湊處理的 root 帳戶密碼。GreyNoise 指,當中 564 部受害裝置仍然使用原廠預設密碼,並形容這是該漏洞首次被發現在真實環境中遭利用。
一名在 UTC+8 時區上班的攻擊者
GreyNoise 在報告中表示,攻擊者懷疑以中文為母語,並可能身處 UTC+8 時區,依據是整段操作的時間分佈,以及自製工具內大量的中文註解。UTC+8 正是香港所在的時區。按香港時間換算,7 月 22 日那場入侵由早上 9 時 27 分開始,到下午 2 時許結束,落在一般辦公時間之內。
報告又指,該批攻擊與資訊保安公司 Acronis 早前記錄的「Red Heron」活動,使用同一個控制伺服器網域、同一個惡意程式家族,並同樣在 7 月攻擊自建 Git 服務 Gitea,相信屬同一批人或有關連。報告只提出攻擊者的語言及時區推斷,沒有指攻擊由任何政府指使。
翻查同一份報告附帶的時間表,wp2shell 在 7 月 20 日首次被觀察到遭利用,美國網絡安全暨基礎設施安全局(CISA)在 7 月 21 日把它列入「已知遭利用漏洞」目錄。那個西方政府機構被攻破,是在名單公布之後一日。
No comments yet
提交留言即表示你已閱讀我們的私隱政策。