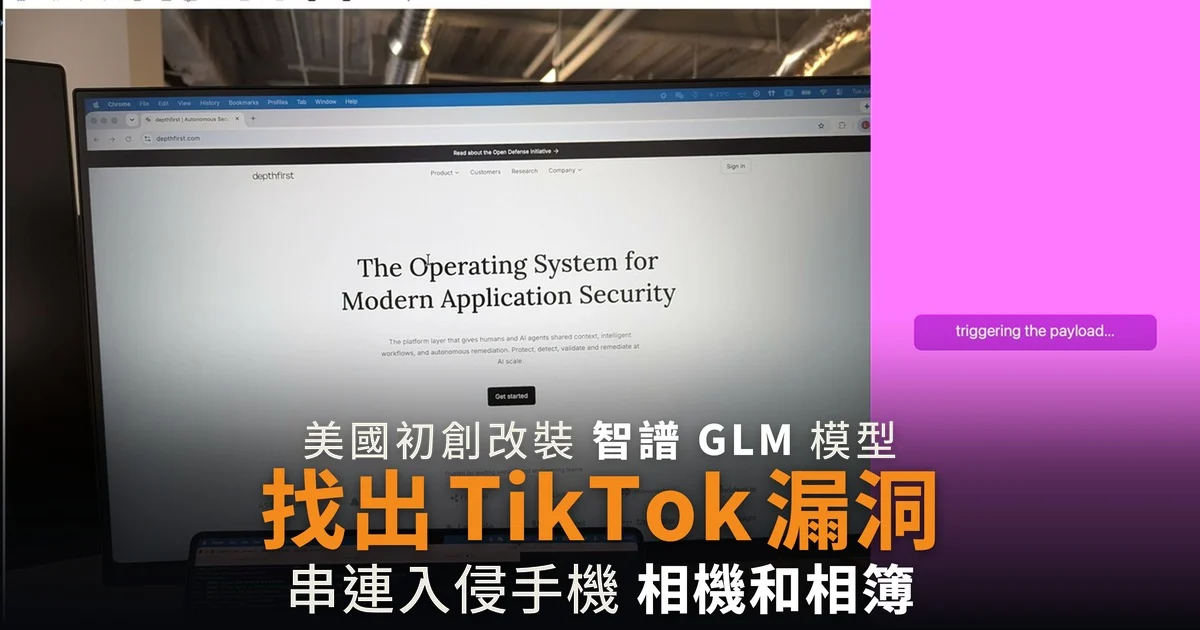
手機打開 TikTok 後 相簿相片傳到研究員電腦
據《華盛頓郵報》9 月 18 日報道,美國三藩市網絡安全初創公司 depthfirst 一名員工,在一部正在瀏覽 TikTok 的手機上,遙距取得相機和相簿的存取權。depthfirst 提供的示範影片顯示,研究員先在電腦上開啟一個接收程式,再用測試用的 Google Pixel 7 手機拍下一張相片。手機打開 TikTok 後,畫面出現「triggering the payload」(觸發攻擊程式)字樣,數秒後那張相片便出現在研究員的電腦上。
這是一次示範入侵,並非針對真實用戶的攻擊。
漏洞藏在 TikTok 採用的開源元件
報道指,depthfirst 的 AI 工具找出的漏洞,位於 TikTok 所依賴的開源程式碼元件。單一個漏洞不足以入侵手機,研究員要把多個漏洞按次序串連,才能觸及相機和相簿這些受保護的功能。據巴西傳媒轉述,AI 模型負責分析程式碼、標出可能有漏洞的部分,加快了搜尋。把漏洞組合成攻擊的一步,仍由研究員完成。
depthfirst 其後向 TikTok 披露漏洞。《華盛頓郵報》引述雙方往來訊息指,TikTok 保安團隊確認問題並已修補,惟 TikTok 沒有回應該報的查詢。
找漏洞的 AI 建於中國智譜的 GLM 模型
depthfirst 的漏洞搜尋工具,由中國人工智能公司智譜(Z.ai)的 GLM 模型大幅改裝而成。GLM 屬開放權重(open-weight)模型,即模型本身可供任何人免費下載、修改和部署。depthfirst 在 7 月 30 日發表自家安全模型 dfs-large1,官方網頁寫明模型「建基於 GLM 5.2」,再以強化學習在公司的安全代理系統內加訓,目前在其平台以預覽形式提供。
《華盛頓郵報》指,depthfirst 物色找漏洞的 AI 時,選擇了一間中國公司的模型,而非美國頂尖 AI 實驗室的產品。OpenAI 與 Anthropic 對高階網絡安全能力設有受控存取計劃及使用政策;開放權重模型則沒有這道關卡,小型團隊可以直接下載,改裝進自己的工具。
專家指免費 AI 令入侵門檻下降
報道引述多名網絡安全專家指,免費 AI 軟件正大幅提升黑客的能力,令原本只屬頂尖黑客的攻擊手法,擴散到成本更低、更容易上手的犯罪活動。depthfirst 行政總裁 Qasim Mithani 向該報表示,建議用戶經常更新 app,並收緊 app 存取相片、位置和相機的權限。
翻查資料,depthfirst 今年 2 月曾披露 AI 代理工具 OpenClaw 的一鍵遠端執行程式碼漏洞(CVE-2026-25253),其研究頁面亦列出在 FFmpeg、NGINX 和 GitLab 等開源項目中找到的漏洞。
來源
- They hacked a TikTok user's camera, with help from free AI(The Washington Post)
- Usuário do TikTok tem câmera e fotos acessadas em ataque com ajuda de IA(g1)
- dfs-large1 新模型發布(depthfirst,原始文件)
No comments yet
提交留言即表示你已閱讀我們的私隱政策。