輸入正確密碼也無法登入公司網域
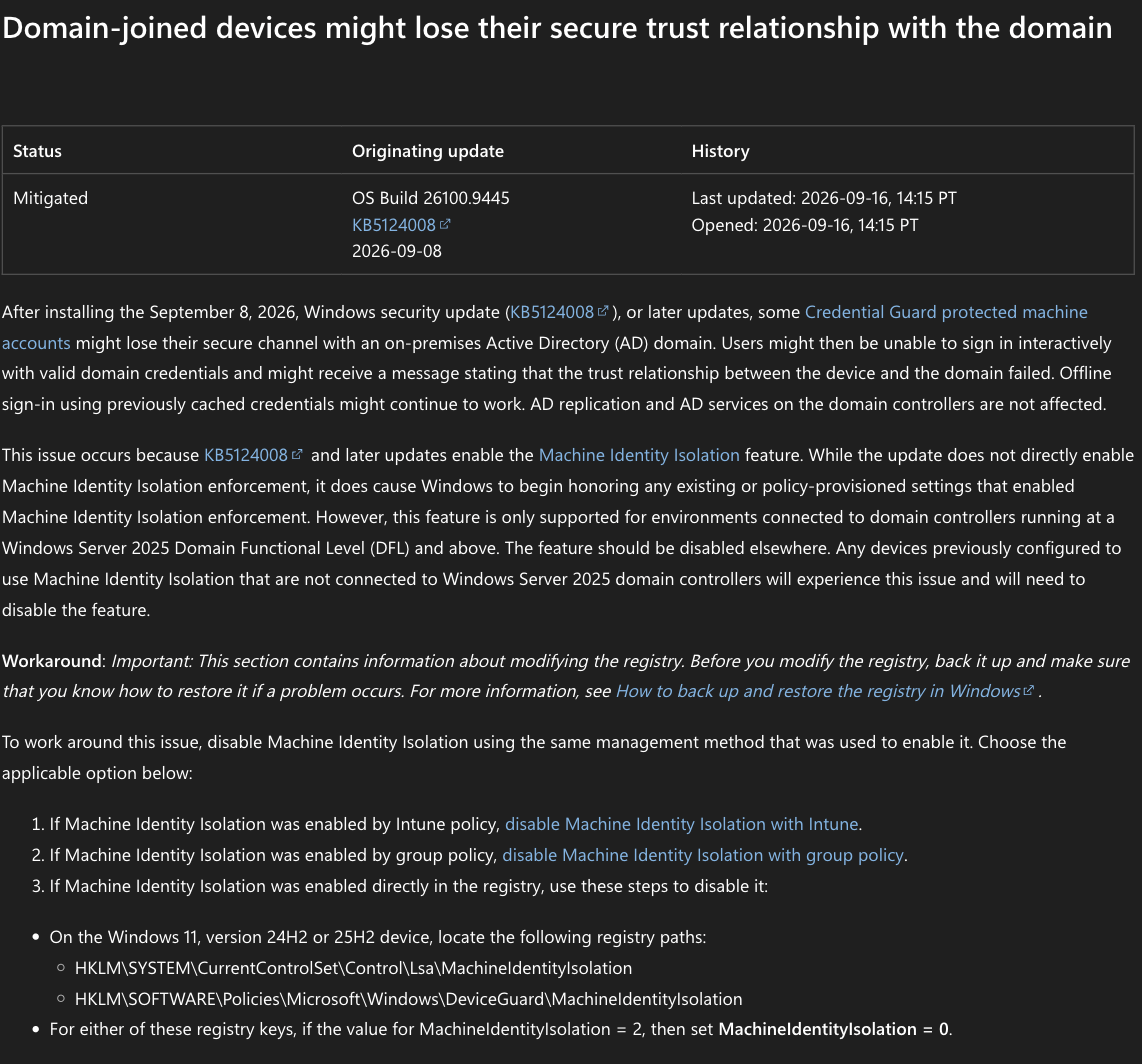
據 BleepingComputer 9 月 17 日報道,微軟證實 9 月發布的 Windows 安全更新會破壞網域信任關係,員工輸入正確的公司帳戶密碼亦無法登入。受影響的更新為 Windows 11 24H2 及 25H2 的 KB5124008,以及 26H1 的 KB5124012。翻查資料,微軟在香港時間 9 月 17 日早上 5 時 15 分把問題登錄在 Windows 11 發布健康狀況頁,狀態標示為「已緩解」。
問題源自一個名為 Machine Identity Isolation 的安全設定
微軟解釋,更新本身並沒有開啟該功能,而是令 Windows 開始遵從系統上原有、或由管理政策派發的設定。Machine Identity Isolation 的作用是隔離保護電腦本身的身份憑證:一旦進入強制模式,憑證會被搬進 Credential Guard,本機原有的一份副本隨即刪除。若電腦重新啟動後 Credential Guard 無法完成機器認證,網域登入便會失效。
微軟同時指出,該功能只支援網域控制站處於 Windows Server 2025 網域功能級別或以上的環境。換言之,仍在使用較舊網域控制站的企業,正是最容易中招的一群。
管理員先發現註冊表數值被改成 2
有系統管理員在社交平台指出,安裝 KB5124008 後,系統的 MachineIdentityIsolation 數值變成「2」,即強制模式;另一名管理員查證後報告同樣情況,並指只要把該功能停用,Windows 就不會再丟棄機器帳戶的 LSA 密鑰,毋須移除更新。這是社交平台上的說法,不是機構調查結論。
不過在微軟給出說法之前,部分企業已經選了最直接的做法:把整個 KB5124008 移除,再把電腦重新加入網域。
官方臨時解法是把該安全功能關掉
微軟提供的臨時做法分兩種。若該設定經 Intune 或群組原則派發,就用同一套管理工具停用;若屬註冊表設定,則需要在兩個路徑把數值由 2 改為 0。
項目 | 內容 |
|---|---|
路徑一 | HKLM\SYSTEM\CurrentControlSet\Control\Lsa\MachineIdentityIsolation |
路徑二 | HKLM\SOFTWARE\Policies\Microsoft\Windows\DeviceGuard\MachineIdentityIsolation |
數值 | MachineIdentityIsolation 由 2 改為 0 |
其後 | 重新啟動電腦,再執行 Test-ComputerSecureChannel -Repair |
微軟表示,會在未來的 Windows 更新中暫時阻止 Machine Identity Isolation 進入強制模式,同時對該功能作出改良。換句話說,官方目前給企業的答案,是先把這項防護收起來。
移除更新等於放棄一次紀錄級的修補
9 月 8 日的 Patch Tuesday 是微軟歷來規模最大的一次。據 BleepingComputer 及 Windows Report 報道,該次更新修補了 966 個漏洞;Tenable 與 Malwarebytes 的統計為 964 個,SecurityWeek 則計為 974 個。各家計法不同,惟同樣認定是微軟史上最多的一次。
當中兩個漏洞在修補前已被利用作零日攻擊,包括編號 CVE-2026-85880 的堆積緩衝區溢位漏洞。企業把 KB5124008 整個移除,等同把這批修補一併退回,包括那兩個已知正被利用的漏洞。這正是微軟選擇先停用一項防護、而非建議移除更新的理由。
企業還原信任的兩條路
據 Windows Report 及 it-connect 報道,管理員實際採用過兩種還原方式:一是移除 KB5124008 後把電腦重新加入網域,二是重設機器密碼並修復安全通道。微軟建議的做法屬於後者,因為毋須退回任何漏洞修補。
根據微軟的說法,Machine Identity Isolation 本身不是這次更新新增的功能,而是一項已經存在的防護。真正改變的,是 9 月更新令 Windows 開始認真執行一項早已寫在系統裏、但一直未被遵從的設定。
No comments yet
提交留言即表示你已閱讀我們的私隱政策。