歐盟成員國同意 AI 可免同意使用個人資料
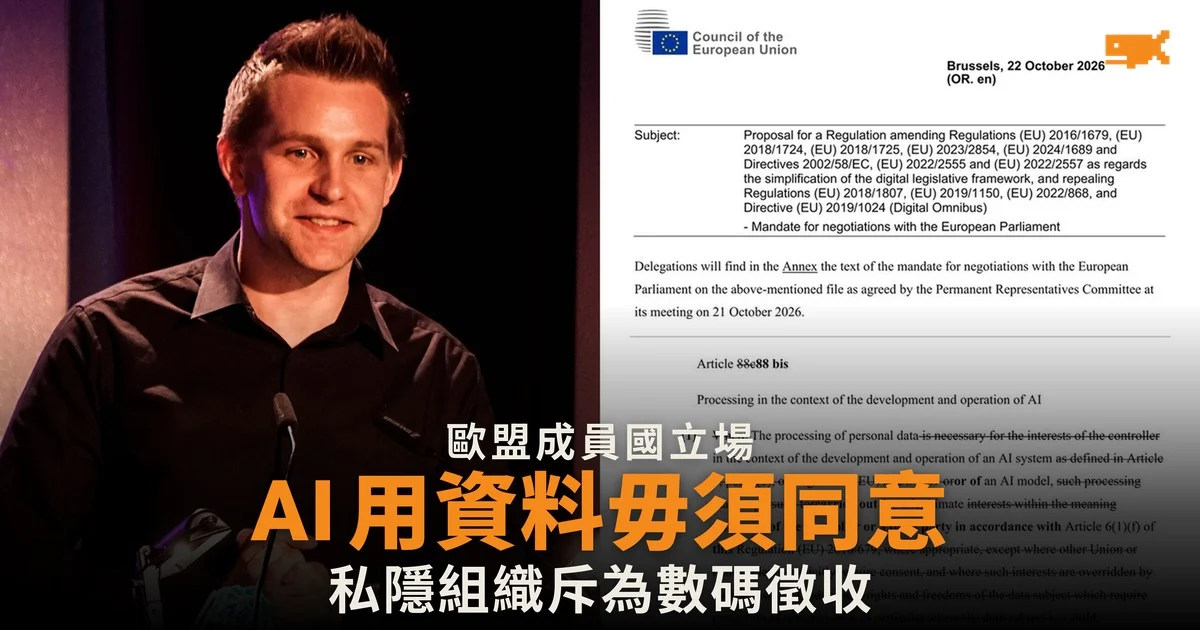
歐盟成員國在 2026 年 10 月 21 日通過歐盟理事會(代表 27 個成員國政府的立法機構)對「數碼綜合方案」(Digital Omnibus)的談判立場,其中一項修改《一般資料保障規例》(GDPR,歐盟的個人資料保障法)的條文,容許企業在人工智能的情境下處理個人資料,毋須先取得當事人同意。這套方案由歐盟委員會在 2025 年 11 月提出,目標是簡化歐盟的數碼法規。
「正當利益」取代用戶同意
據私隱組織 noyb 10 月 23 日公開的分析,條文原本是歐盟委員會建議的第 88c 條,在理事會文本中改為第 88bis 條,把開發、訓練及運作 AI 系統列為企業可以引用的「正當利益」(legitimate interest,GDPR 容許企業不經同意處理資料的法律依據之一)。noyb 指,條文會涵蓋從未使用 AI 公司服務的人,亦包括多年前在聊天或社交平台留下的資料。理事會在文本加入了 GDPR 第 21 條(個別情況下反對處理的權利)及第 24 條(企業須落實技術及組織措施)的提述。
Max Schrems 形容是「數碼徵收」
noyb 創辦人、奧地利私隱運動人士 Max Schrems 表示:「根據同意的文本,AI 公司的利潤通常會凌駕歐洲人的私隱基本權利,這不過是對歐洲人的數碼徵收。」他又指,這是歐盟成員國送給美國大型科技公司最大的禮物,Google、Meta 及 Microsoft 可以把多年收集的資料用在任何涉及 AI 的項目。Schrems 表示,如果立法者失去分寸,市民只能訴諸法院。
理事會同時保留個人資料定義
據 IAPP 報道,理事會在同一立場中拒絕了歐盟委員會收窄「個人資料」定義的建議,但加入了假名化(pseudonymization,把姓名等身份資料換成代號)的標準。立場亦列出毋須用戶同意即可放置 cookie 的情況,包括提供服務所必需、統計瀏覽人數及保障裝置安全。現任理事會輪任主席國愛爾蘭的歐洲事務國務部長 Thomas Byrne 表示,這些措施會減低合規成本,提升競爭力及創新。
還要與歐洲議會談判
理事會的立場並非最終法例。歐洲議會仍未定出自己的立場,之後要與理事會及歐盟委員會進行三方談判(trilogue),才能落實最終條文。noyb 指,議會中右派的歐洲人民黨傾向放寬,中間偏左的議員則一直反對改動現行規定。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。