歐盟正式調查 Booking.com 是否違反《數碼服務法》
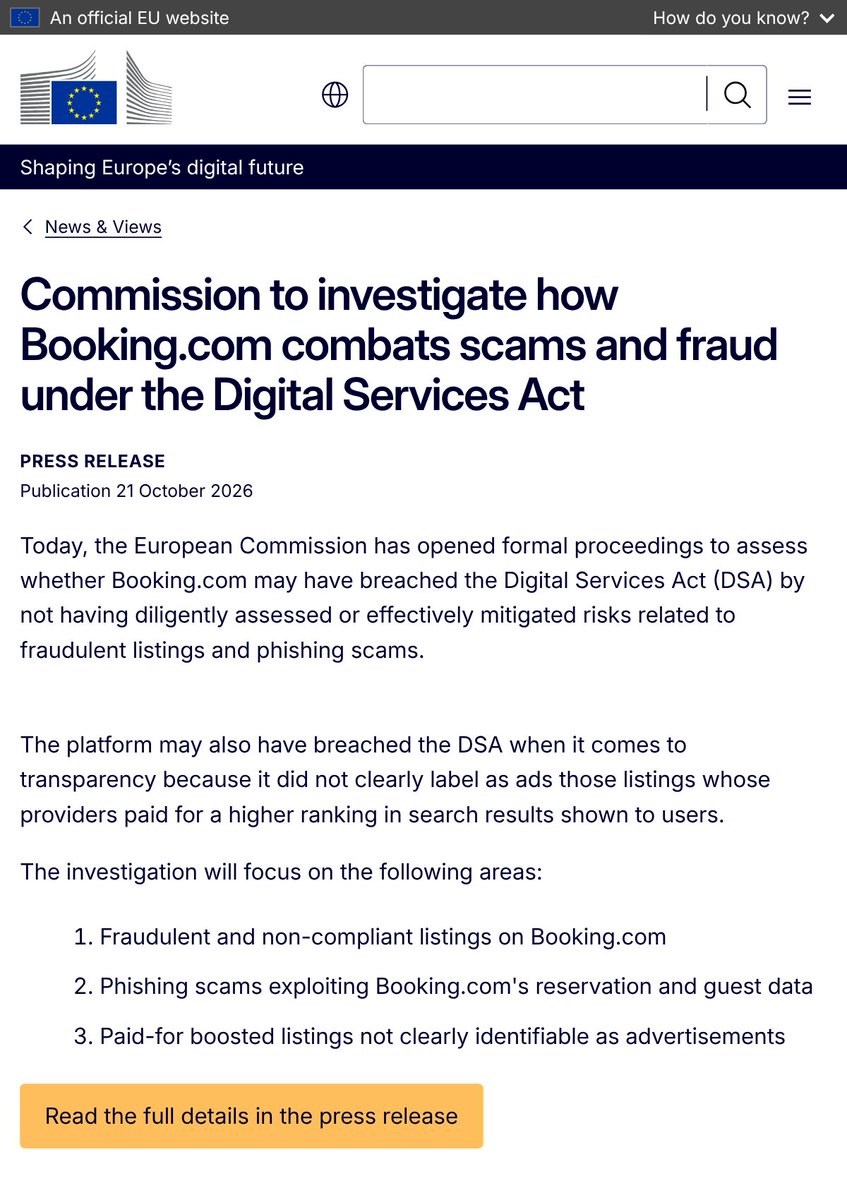
歐盟委員會 10 月 21 日宣布對 Booking.com 展開正式調查,評估這個訂房平台是否因未有妥善評估及減低假房源和網絡釣魚騙案的風險,違反歐盟《數碼服務法》(DSA,規管大型網上平台處理非法內容及風險的法例)。據《衛報》報道,一名歐委會官員形容 Booking.com 的做法「絕對不合格」,又說:「他們雖然有採取措施,但可以做得更多,可以有更穩固的防騙系統。」
根據歐委會新聞稿,調查集中在三方面:
調查範圍 | 歐委會關注的問題 |
|---|---|
假房源及不合規房源 | 有否識別及評估不存在的房源、冒充房東等風險,並移除相關房源 |
利用訂房及住客資料的釣魚騙案 | 平台與房東分享訂房資料的方式及站內訊息功能,是否足以防止資料被盜用來騙取款項 |
付費提升排名的房源 | 房東付較高佣金換取較前排名,平台有否清楚標示這些房源屬廣告 |
騙徒冒充房東及盜用訂房資料騙取款項
《衛報》指,歐委會調查的騙案主要有兩類。第一類是假房源,旅客以為已訂房,到埠才發現房源是騙徒冒名刊登;英國消費者組織 Which? 的研究員曾在 Booking.com 刊登唐寧街 10 號的假住宿,並成功收取款項。第二類是「訂房劫持」,騙徒利用被盜的資料冒充房東,透過 WhatsApp 甚至 Booking.com 自己的平台向住客索取額外款項。
荷蘭消費者協會 Consumentenbond 的數字顯示,涉及 Booking.com 的騙案舉報一年內大增:
年份 | 舉報宗數 | 涉及損失 |
|---|---|---|
2024 年 | 89 宗 | 2.5 萬歐元 |
2025 年 | 200 宗 | 6.5 萬歐元 |
該協會指這些個案「只是冰山一角」,因為不少受害人沒有舉報。Booking.com 2024 年曾向 BBC 表示,過去 18 個月騙案增加 500% 至 900%,原因是生成式 AI 讓騙徒可以製作極像真的電郵及訂房連結。
如證實違規,最高可罰全球年營業額 6%
據《衛報》報道,根據《數碼服務法》,違規企業最高可被罰全球年營業額的 6%。歐委會強調展開調查不代表已有結論,調查期間可採取臨時措施,亦可接受 Booking.com 提出的整改承諾。據科技新聞網站 Silicon Republic 報道,歐委會 7 月已因 AliExpress 未能阻止售賣非法及偽冒產品,向其罰款 5.5 億歐元。
歐委會執行副主席 Henna Virkkunen 表示:「歐洲人應該可以訂假期而不用怕被騙。」Booking.com 總部設於阿姆斯特丹,聲稱有 2,800 萬個住宿房源,發言人表示會與歐委會建設性地合作,並指「保安、信任及保護個人資料是 Booking.com 的首要任務」。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。