116 份敏感文件在 Google Drive 全機構可看
美國總務管理局(GSA)監察長辦公室 10 月 27 日發表審計報告,指在 GSA 的 Google Drive 有限度搜查後,找到 116 份含受控非機密資訊(CUI)的文件設定為全局共享,所有員工及承辦商都能打開。GSA 負責管理美國聯邦政府的辦公大樓,包括法院。
報告指,超過一半文件涉及實體保安資料,包括華盛頓特區一幢大樓的場地圖,以及標示大樓弱點和保安區域的平面圖。另有五份文件載有個人資料,包括社會保障號碼、出生日期、電話號碼及住址。報告寫道:「這些外洩亦令 GSA 面對重大的聲譽風險及潛在訴訟。」
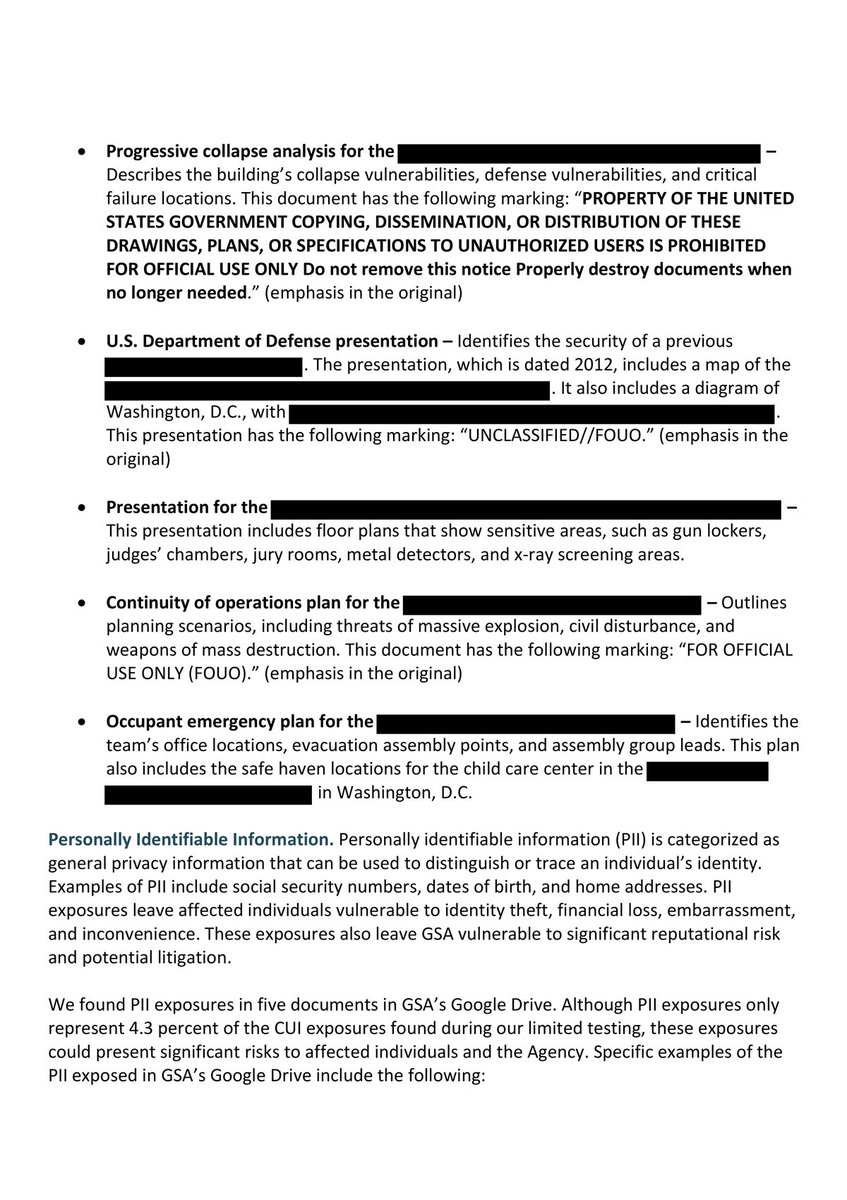
外洩文件包括槍械櫃位置及緊急應變計劃
審計報告列出的外洩文件例子如下:
文件 | 內容 |
|---|---|
大樓連續倒塌分析 | 描述大樓的倒塌弱點、防禦弱點及關鍵失效位置,標明「僅供公務使用」 |
美國國防部簡報 | 2012 年的簡報,附華盛頓特區地圖 |
法院大樓簡報 | 平面圖顯示槍械櫃、法官辦公室、陪審團室、金屬探測器及 X 光安檢區 |
運作持續計劃 | 涵蓋大規模爆炸、內亂及大殺傷力武器等情境 |
大樓緊急應變計劃 | 列出疏散集合點,以及華盛頓特區一所托兒中心的避難位置 |
780 萬美元偵測工具未能發現
據 FedScoop 報道,報告把責任部分歸咎於 GSA 未有好好管理其第三方防資料外洩工具。這類工具會掃描共享文件,找出 CUI 相關字眼後限制存取或通知負責部門。截至 9 月,GSA 已在這個工具上花了 780 萬美元,但它以現有搜尋字眼未能偵測到外洩文件。工具亦只能處理 15MB 以下的檔案,GSA 並不知道這個上限。
FedScoop 指,約三分之一文件載有「僅供公務使用」(For Official Use Only)或類似字眼,工具同樣沒有發現。報告又指 GSA 未有啟用文字辨識功能,未能完整證明在 2015 年至 2024 年間每年檢討過工具的搜尋字眼,其中五年的紀錄缺失,負責檢討的人員亦已離職。
GSA 稱文件未有對外外洩
GSA 資訊總監 David Shive 在回應信中寫道:「GSA IT 的檢討確定,相關文件沒有對外外洩,而根據檔案存取紀錄及用戶訪談,沒有跡象顯示有惡意企圖。」監察長辦公室提出七項建議,包括只容許有合法公務需要的人存取這 116 份文件、找出審計未發現的其他文件,以及通知受影響人士。David Shive 表示同意全部建議,又指 GSA 在審計期間已更新程序,並已啟用文字辨識功能。
自 2014 年起多次被指同類問題
據 Nextgov 10 月 29 日報道,這並非監察長辦公室第一次指 GSA 未有保護存放在 Google 服務的敏感資料。2014 年 8 月的報告已指 GSA 未有保護托兒中心、法院及消防警報系統等資料,2015 年至 2017 年亦有多份報告提出同類問題。2025 年 4 月,監察長辦公室又發現供應商財務資料及美國法院藍圖在 GSA 的 Google Drive 向全體員工及承辦商開放。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。