惡意節點可令 Windows 及 Mac 上的比特幣節點當機
據 Bitcoin Core 2026 年 10 月 28 日發布的安全公告,在 Linux 以外的平台,惡意節點只要發送 TCP 緊急數據(urgent data,一種可在正常數據流以外插隊傳送的封包),就能令與它連接的比特幣節點耗盡記憶體。公告形容,惡意節點「可以輕易令任何與它連接的 Windows、macOS 或 BSD 節點當機」。漏洞評為中等嚴重程度,修補已納入 29.5、30.4、31.2 及 32.1 版。
Bitcoin Core 會限制每個連線對手排隊等候處理的數據量,超出上限便暫停讀取。據公告解釋,Linux 以外的平台改用一套以 select() 為基礎的機制監察連線,這套機制即使在暫停讀取期間,仍會處理連線上的「異常情況」,而 TCP 緊急數據正好觸發這種情況,令數據不受上限地堆積。Linux 版本使用 poll(),因此不受影響。
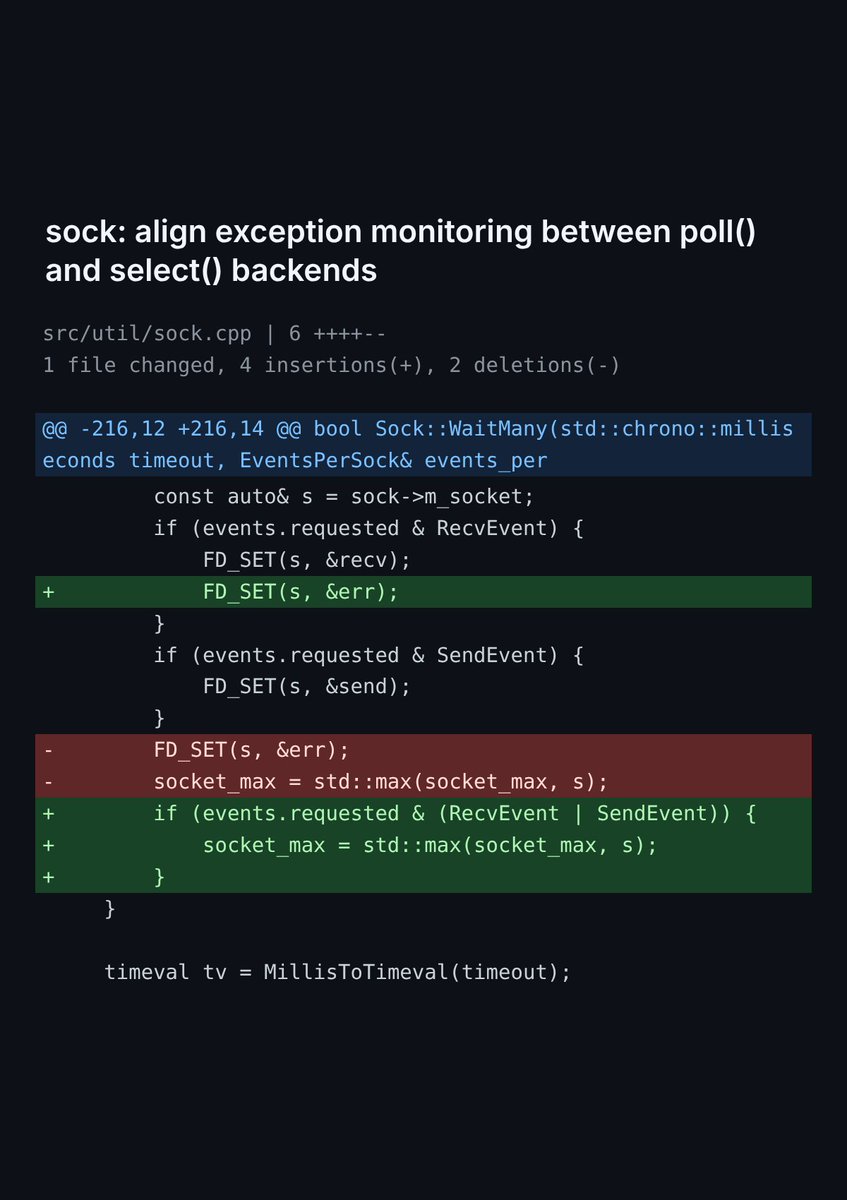
漏洞由 AI 自動掃描找到
公告指,漏洞是 Elias Rohrer 在 Block 旗下 Spiral 主持的 Project Loupe 以大型語言模型自動掃描時發現,再由開發者 Gregory Sanders 核實,同日通報 Bitcoin Core 保安團隊。據 Unchained 報道,Spiral 與 Jack Dorsey 創辦的 Block 在 2026 年 5 月推出 Loupe,免費替開源比特幣項目掃描漏洞,Bitcoin Core 是首批測試項目之一。公告沒有說明掃描用的是哪個 AI 模型。
日期(2026 年) | 事件 |
|---|---|
10 月 23 日 | Project Loupe 找到漏洞,Gregory Sanders 同日核實並通報保安團隊 |
10 月 26 日 | 開發者 Antoine Poinsot 提交修補 PR #36665,同日合併並移植至 29 至 32 版 |
10 月 27 日 | 31.2 及 32.1 版發布 |
10 月 28 日 | 29.5 及 30.4 版發布,同日公開漏洞 |
為何不再保密一年
據 Unchained 報道,按 Bitcoin Core 的披露政策,中等嚴重程度的漏洞一般在修補首次推出後約一年才公開。Bitcoin Core 10 月 22 日在政策中加入例外:「容易發現」的漏洞,即「只需極少功夫就能找到,例如一個簡單的 LLM 提示」的問題,會為每個仍在維護的主要版本推出修補,並盡快發布公告。CoinDesk 報道指,這次一併公開的三個漏洞,都是 AI 掃描找到、再經人手核實的問題。
同日公開的另外兩個漏洞
據 Unchained 報道,第二個中等嚴重程度的漏洞,容許惡意節點聲稱不支援 BIP 31 的帶隨機數 ping,令節點一直不切斷它,而節點待發給它的訊息則不斷增加,每個連入的對手每小時可佔用最多 2MB 記憶體,連出的對手則為 5MB。第三個漏洞評為低嚴重程度,礦工可破壞其他節點儲存的復原檔案(undo files),在特定的區塊重組後令節點關閉。公告指在 64 位元系統上發動這種攻擊並不實際,需要「大約整個網絡一個月的區塊產量」。
報道指公告沒有說明這些漏洞有否被利用。32.1 版的發布說明在貢獻者名單中列出 Anthropic Security,但沒有說明其工作內容。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。