Wagyu 遭勒索 500 萬美元,創辦人拒付
據暗網監察平台 DeXpose 及 The Crypto Times 報道,黑客組織 WhiteArmor 於 2026 年 10 月 27 日在其洩密網站列出加密貨幣兌換平台 Wagyu.xyz,聲稱握有 38,628 張訂單及 10,139 個 IP 地址,向平台索取 500 萬美元。Wagyu 是一個毋須實名登記(no-KYC)的跨鏈兌換平台,讓用戶把其他加密貨幣換成門羅幣(XMR),據 DeXpose 資料,平台設於冰島,訂單經 Hyperliquid 的掛單簿執行。
WhiteArmor 聲稱資料涉及約 9.07 億美元以門羅幣為主的交易額。其後的帖文稱已在 Telegram 聯絡 Wagyu 創辦人 PerpetualCow,對方拒絕付款,於是公開資料。
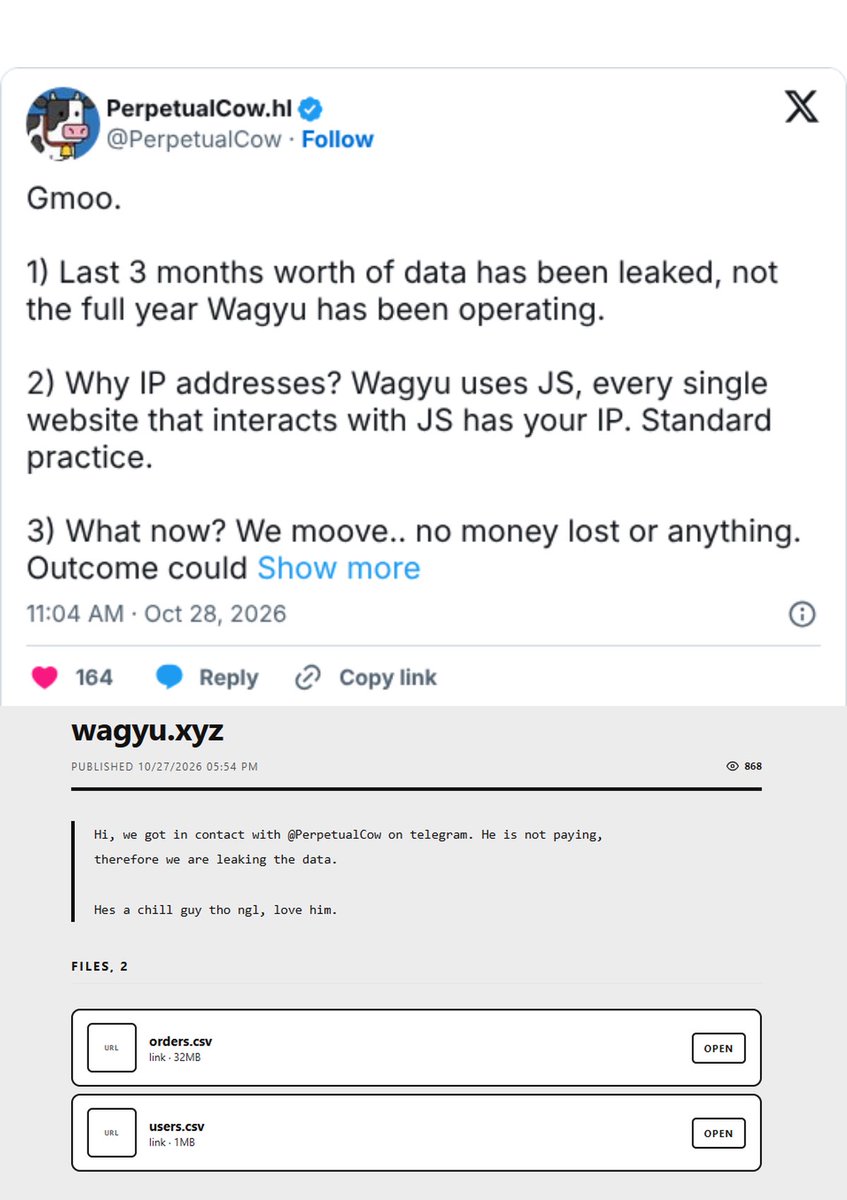
PerpetualCow 10 月 28 日回應,外洩的是最近 3 個月的資料,不是平台營運一年以來的全部紀錄。他解釋平台記錄 IP 地址是網站的標準做法,又指沒有任何資金損失。
外洩資料包括甚麼
資安公司 Hudson Rock 10 月 28 日發表分析,檢視了與 WhiteArmor 聲稱有關的檔案,紀錄日期由 7 月 18 日至 10 月 26 日。主要數目如下:
項目 | 數目 |
|---|---|
訂單紀錄 | 38,628 張 |
不同的 IP 地址 | 10,139 個 |
寫明門羅幣收款地址的訂單 | 8,137 張 |
已完成、同時記下存款交易、門羅幣地址及 IP 的訂單 | 4,580 張 |
其中比特幣換門羅幣的訂單 | 1,011 張 |
以門羅幣換出、記下對外付款交易的已完成訂單 | 9,187 張 |
Hudson Rock 強調,一張訂單不一定是一宗完成的交易,一個 IP 地址亦不一定代表一名客戶。共用網絡、虛擬私人網絡(VPN)及 Tor 匿名網絡都會令多人共用同一 IP。據 Hudson Rock 在 Reddit 發布的摘要,逾 4,000 張訂單帶有「用戶已刪除」的標記,用戶以為已在介面清除紀錄,但完整的交易資料和 IP 仍留在後台。
門羅幣沒有被破解,問題在平台的資料庫
Hudson Rock 指,門羅幣以隱身地址和環簽名隱藏收款人、付款人及金額,外人無法憑一個地址查出完整的轉帳紀錄。今次外洩並不代表門羅幣的密碼學被攻破。
問題在兌換平台必須知道把錢送往哪裏。用戶用比特幣換門羅幣時,平台會同時記下比特幣存款交易、門羅幣收款地址、時間和用戶 IP。反過來用門羅幣換以太幣,平台亦記下收款的以太幣地址,而以太幣的轉帳紀錄人人可查。Hudson Rock 形容,私隱在區塊鏈本身仍然成立,卻在平台的資料庫失守。
紀錄內有標示「黑客」的大額訂單
Hudson Rock 亦發現,部分大額門羅幣訂單帶有「Poloniex Hacker」「Theft」等來源標籤,其中標示為「Poloniex Hacker」的六筆提款在 10 月 11 日至 12 日完成,紀錄金額合共約 103 萬美元。Hudson Rock 表示,標籤來自 Wagyu 自己的紀錄,它未有獨立證實相關錢包屬於已知黑客,亦未證實資金曾被清洗。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。