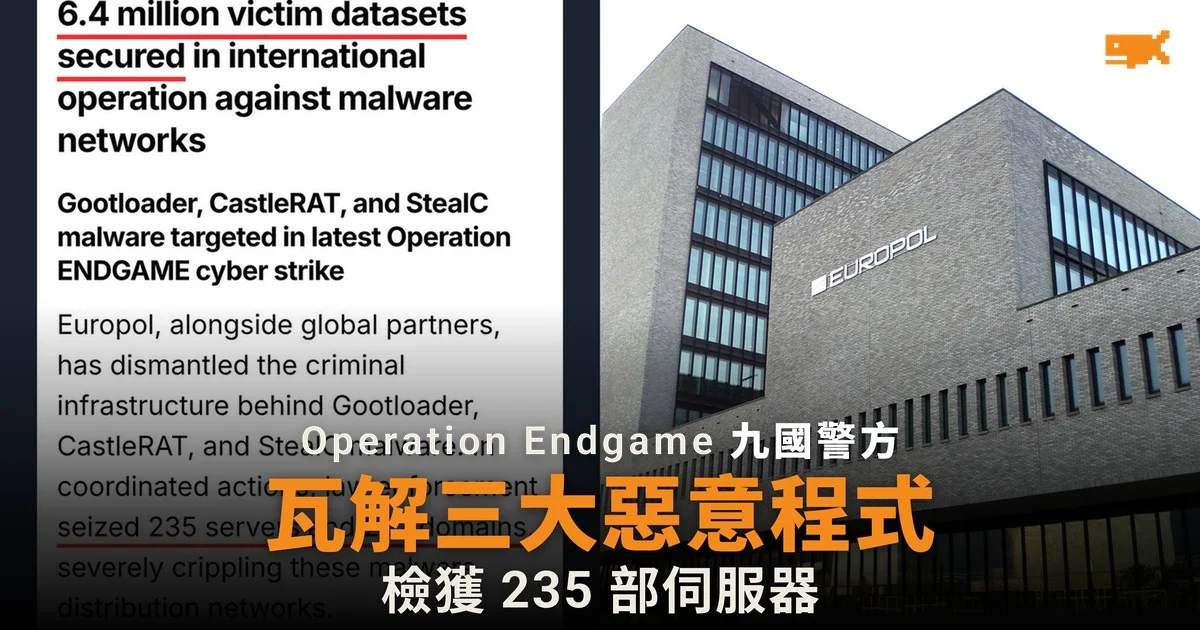
九國警方瓦解三個惡意程式網絡
歐洲刑警組織 Europol 於 11 月 12 日宣布,九個國家的警方在 Operation Endgame 行動中,瓦解了 Gootloader、CastleRAT 和 StealC 三個惡意程式背後的大部分犯罪基礎設施,共檢獲 235 部伺服器和 257 個網域。據 CyberScoop 報道,參與國家包括保加利亞、加拿大、丹麥、德國、摩爾多瓦、荷蘭、波蘭、英國和美國,由 Europol 和歐盟司法合作組織 Eurojust 統籌,亦有私營企業協助。
行動針對「網絡犯罪即服務」(cybercrime-as-a-service)市場:一批人開發和維護惡意程式工具,再出售或出租給另一批人,用來入侵系統、勒索和詐騙。Europol 形容 Operation Endgame 是針對勒索軟件幫兇最大規模的國際行動,合作夥伴逾 30 個。
三個惡意程式各檢獲多少
惡意程式 | 類型 | 檢獲伺服器 | 檢獲網域 |
|---|---|---|---|
CastleRAT | 遠端存取木馬,2025 年起為人所知 | 120 部 | 39 個 |
Gootloader | 下載器,2020 年起活動 | 14 部 | 218 個 |
StealC | 竊取憑證程式 | 102 部 | 未有公布 |
據 CyberScoop 報道,CastleRAT 能讓攻擊者遙距控制受感染電腦,因有反偵測機制而難以追查,是今次檢獲伺服器最多的一個。StealC 專門從受感染電腦竊取密碼、資料和登入憑證,再轉售作詐騙之用;今次拆除的 102 部伺服器,延續了 2026 年 6 月的另一輪檢獲。
Gootloader 借假法律文件入侵
Gootloader 把假法律文件放在被入侵的 WordPress 網站上,誘使受害人下載,是勒索軟件攻擊的初始入侵渠道。警方拆除了 14 部伺服器和 218 個網域,並清理了 681 個受感染網站。
據 CyberScoop 引述美國司法部資料,Gootloader 自 2018 年起已感染全球至少 25,000 部電腦,被用於針對至少 44 個美國受害者的勒索軟件攻擊,造成約 2,880 萬美元損失。美國科羅拉多州聯邦檢察官 Peter McNeilly 表示:「網絡犯罪無分國界。」
640 萬組受害資料將通知受害人
據 BleepingComputer 報道,當局在檢獲的伺服器上找到 640 萬組受害資料,Europol 指其中逾 600 萬組是登入憑證。疑犯在感染受害人電腦後盜取這些憑證,再出售作其他網絡攻擊之用,包括勒索軟件攻擊。
受害資料將交由 HaveIBeenPwned、DIVD、CheckjeHack、NoMoreLeaks、Sekoia、Shadowserver Foundation 和荷蘭國家網絡安全中心等平台處理,讓受害人查詢自己的憑證有否外洩。當局亦呼籲 WordPress 用戶更新登入資料、啟用多重認證,並修補系統漏洞。
Operation Endgame 不是第一次出手
Operation Endgame 自 2024 年起運作,專門拆除支撐大量牟利犯罪的惡意程式。據 BleepingComputer 報道,同一行動在 2026 年 6 月清理了近 15,000 個受感染的 WordPress 網站,同月又拆除 Amadey 和 StealC 的 326 部伺服器,取回約 2,700 萬組被盜憑證。DanaBot、IcedID、Trickbot 等惡意程式過去亦是行動的目標。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。