Synology 公布 9.8 分漏洞,毋須登入即可讀寫檔案
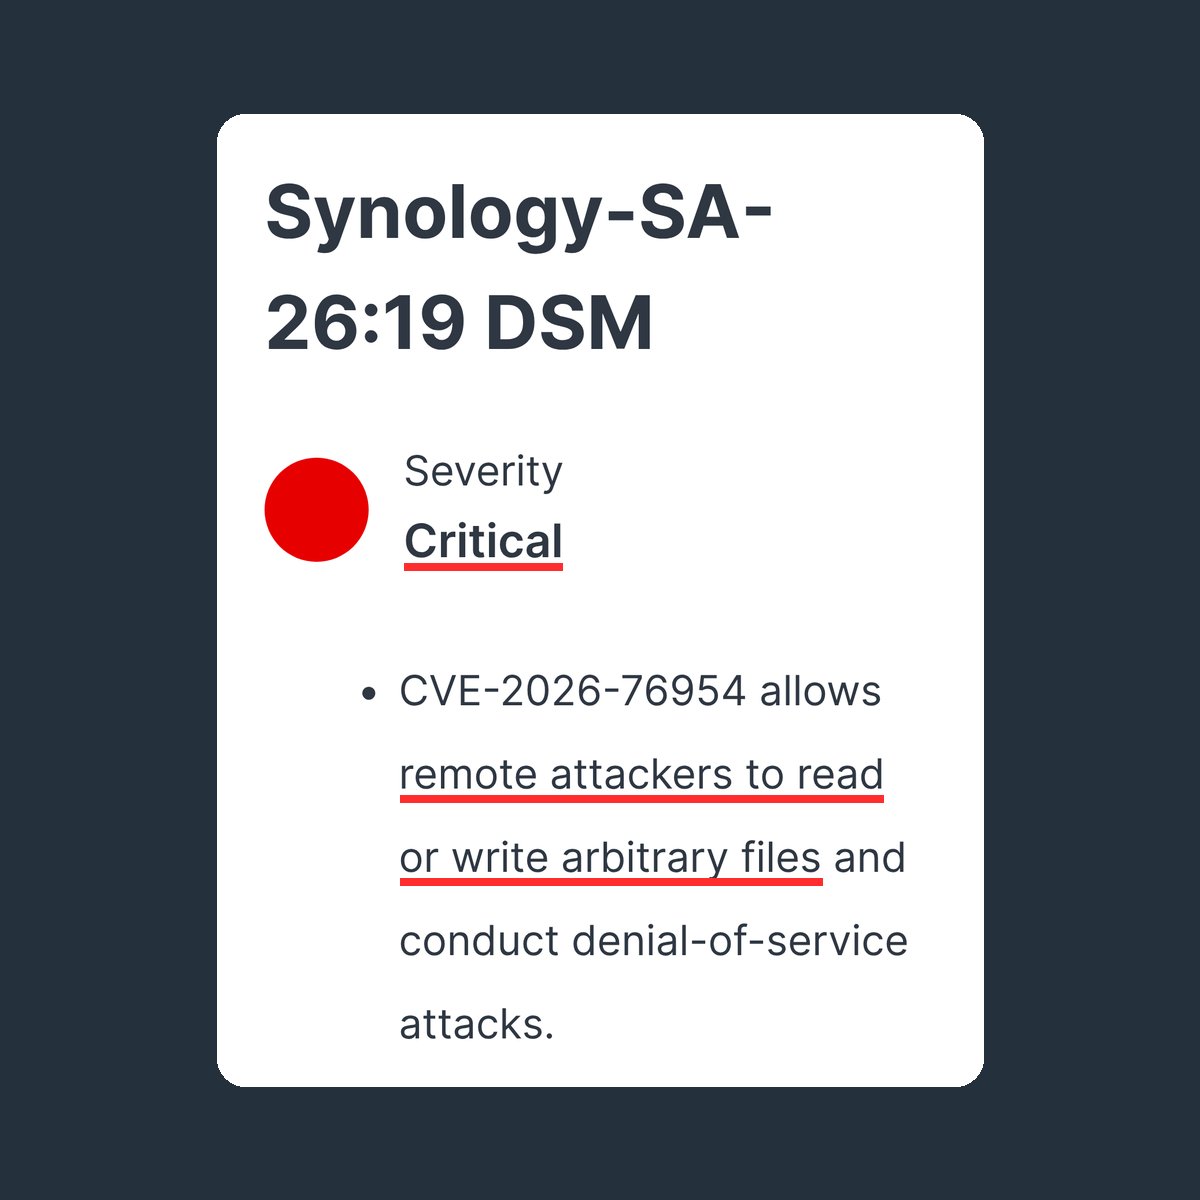
Synology 在 2026 年 11 月 10 日發出安全公告 Synology-SA-26:19,把 NAS(網絡儲存裝置,家庭和公司用來集中存放檔案的小型伺服器)作業系統 DSM 的兩個漏洞評為「嚴重」。其中 CVE-2026-76954 的 CVSS 評分(漏洞嚴重程度評分,滿分 10 分)達 9.8 分,屬 SQL 注入漏洞,即攻擊者在輸入的資料中夾帶資料庫指令,令系統照樣執行。漏洞位於 DSM 處理登入驗證的 Auth API,公告指遠端攻擊者可藉此讀取或寫入任意檔案,並令系統無法提供服務。
兩個漏洞都不需要帳戶密碼
公告列出的評分向量顯示,兩個漏洞都可經網絡發動,攻擊者不需要任何帳戶權限,也不需要用戶點擊任何東西。
漏洞 | 位置 | CVSS 評分 | 攻擊者可以做甚麼 |
|---|---|---|---|
CVE-2026-76954 | 登入驗證 Auth API | 9.8 | 讀寫任意檔案,令系統癱瘓 |
CVE-2026-85101 | rsync(同步及備份檔案的工具) | 8.6 | 讀取特定檔案,寫入任意檔案,令系統局部癱瘓 |
Synology 表示兩個漏洞由越南 Viettel Cyber Security 研究實驗室的 Nguyễn Bá Nam Dũng、Hà Thế Long,以及研究員 Warisse Valentin 發現。據安全網站 SecurityOnline 報道,Viettel 把 CVE-2026-76954 列為毋須登入、毋須用戶操作即可遠端執行程式碼的漏洞;報道亦指暫未有確認的實際攻擊,也未見公開的攻擊程式。
受影響版本與修補版本
公告「暫時應對方法」一欄寫着「無」,用戶只能更新系統。
DSM 版本 | 須更新至 |
|---|---|
DSM 7.4 | 7.4.1-90080-1 或以上 |
DSM 7.3 | 7.3.2-86009-5 或以上 |
DSM 7.2.2 | 7.2.2-72806-10 或以上 |
DSM 7.2.1 | 7.2.1-69057-13 或以上 |
同日另一份公告修補 25 個漏洞
據 SecurityOnline 及意大利科技網站 TurboLab 報道,Synology 同日另發公告 SA-26:18,修補 DSM 7.4 及 7.3 的另外 25 個漏洞,兩份公告合共 27 個,其中 1 個屬嚴重、9 個屬高危、17 個屬中等。高危漏洞包括單一登入、分享功能及一次性密碼驗證的繞過問題。SecurityOnline 引述指全球有逾 1,000 萬部 Synology NAS 在運作。
Synology 在 2026 年 10 月 29 日曾警告,有攻擊者利用一個 2024 年 12 月已修補的舊漏洞(CVE-2024-10441),入侵沒有更新的 NAS。即使新漏洞暫未被利用,沒有更新的機器仍可能成為勒索軟件的目標。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。