Krebs:Qilin 頭目疑為聖彼得堡 36 歲男子
安全記者 Brian Krebs 在 11 月 11 日於 KrebsOnSecurity 發表調查,指勒索軟件集團 Qilin 的管理員「Haise」,多條線索都指向一名住在俄羅斯聖彼得堡的 36 歲男子 Aleksey Mikhailovich Yakovtsev。Krebs 以電郵及電話聯絡他,未獲回應;至今未有執法機構確認這個身分。
Qilin 自 2022 年 9 月運作,以「勒索軟件即服務」(RaaS)模式經營:集團提供勒索軟件,招攬「附屬成員」入侵企業,附屬成員最少分得八成贖金。據 Krebs,Qilin 近 3 個月聲稱最少 365 個機構受害;網絡安全公司 NCC Group 11 月的報告指它是目前發動攻擊最多的 RaaS 集團。成員採用「雙重勒索」,先偷走敏感資料再加密系統,揚言不付錢就公開檔案。
項目 | 細節 |
|---|---|
運作時間 | 2022 年 9 月起 |
近 3 個月受害機構 | 最少 365 個(據 Krebs) |
已知受害者總數 | 逾 2,350 個,遍及 62 國(據 SOCRadar) |
附屬成員分成 | 最少 80% |
管理員代號 | Haise |
據 Wikipedia,Qilin 曾攻擊倫敦醫院化驗服務商 Synnovis 及日本啤酒商朝日。
線索由一個 Telegram 帳號名開始
據 Krebs 引述情報平台 Intel 471,Haise 在 2022 年 6 月申請加入俄羅斯網絡犯罪論壇 RAMP,該論壇在 2026 年 1 月被美國聯邦調查局查封。RAMP 的私訊紀錄顯示,論壇管理員批准申請時,以 Telegram 用戶名「Alexbigboss44」稱呼他。
這個用戶名早在 2020 年已出現:用戶「Rjun」在俄語犯罪論壇 Exploit 及 XSS 留下同一個 Telegram 帳號。據 Krebs 引述情報公司 Flashpoint,這名用戶大量收購 Facebook 帳戶登入資料及 Google 廣告帳戶,用於欺詐廣告及非法網上娛樂場。
將 Haise 與 Rjun 連起來的是 AI 去匿名化平台 IntelHawk。創辦人兼技術總監 Leo Bogod 表示,這些身分顯示此人由 2018 至 2019 年的新手信用卡詐騙者,逐步成為 2020 至 2023 年組織複雜網絡犯罪的人物。
洩露的政府資料庫指向真名
據 Krebs,Rjun 在多個論壇註冊時用同一個 mail.ru 電郵。資料外洩追蹤服務 Constella Intelligence 發現,這個電郵出現在俄羅斯政府網上服務平台 Gosuslugi 的紀錄中。Gosuslugi 在 2025 年底被入侵,據報逾 2,000 萬筆紀錄外洩,而洩露紀錄顯示電郵屬於 Yakovtsev。
Krebs 又引述其他紀錄:Haise 用的 Telegram 帳號自 2018 年起發出逾 5,000 則訊息;航班紀錄顯示 Yakovtsev 從未乘飛機出國,但經常往返聖彼得堡與黑海度假城市索契。
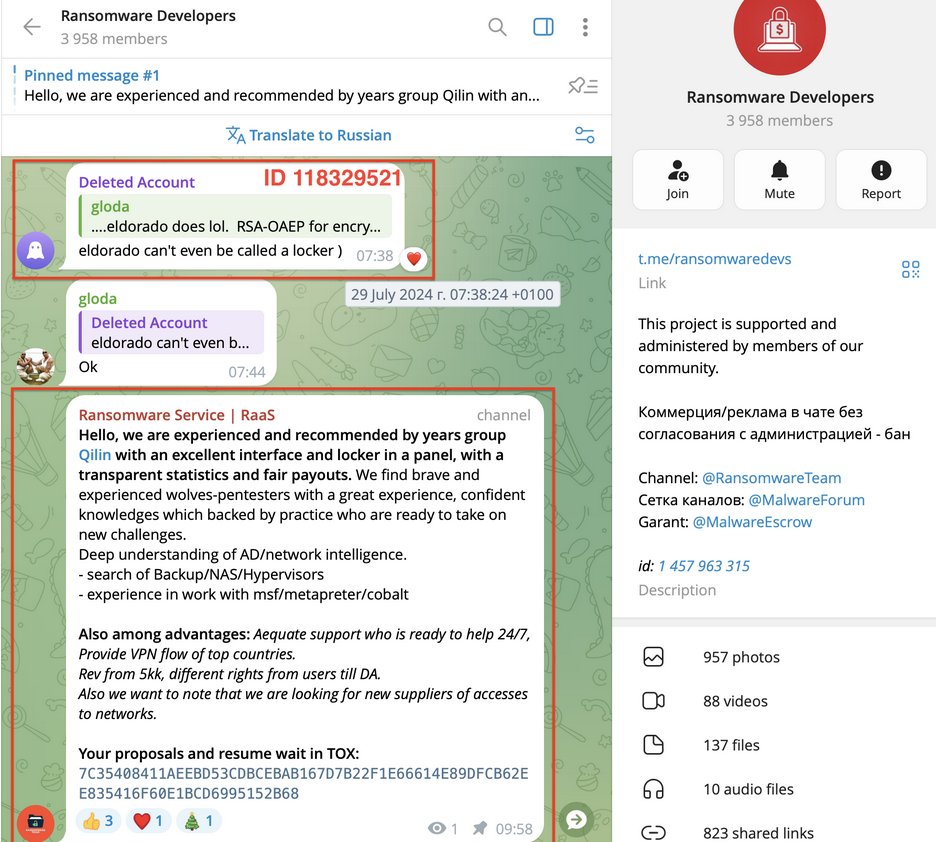
另一名揭秘者早一步得出相似結論
據 SOCRadar,匿名揭秘者 GangExposed 在 11 月初已發表調查,把同一名俄羅斯人指為 Haise。SOCRadar 提醒,這個身分未經獨立核實。德國在 10 月拘捕一名從日本引渡、涉嫌是 Qilin 主要成員的俄羅斯人,但沒有公開資料把他與 Haise 連繫。
來源
- Who Runs the Ransomware Group Qilin?(KrebsOnSecurity)
- Qilin Ransomware Admin Haise Allegedly Unmasked(SOCRadar,Malware News 轉載)
- Qilin (cybercrime group))(Wikipedia)
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。