研究員在柏林示範由繞過登入到永久控制衛星無線電
德國 CISPA 亥姆霍茲資訊安全中心研究員 Ulysse Planta,於香港時間 11 月 5 日晚上 11 時 15 分在柏林 Nullcon 保安會議首日的閉幕演講中,示範如何攻破人造衛星上的現成無線電模組。據大會公布的講題簡介,團隊把多個漏洞串連起來,由繞過無線電的身份驗證開始,直至完全且持久地控制無線電,攻擊者其後更可經衛星內部的資料匯流排,入侵衛星其他系統。
講題簡介指出,新太空時代的小型衛星大多採用市售現成組件,同一批無線電模組裝在一枚又一枚衛星上,每件既要對外收發訊號,又連接衛星內部系統,一旦失守便成為入口。
至少 28 個在軌任務可能受影響
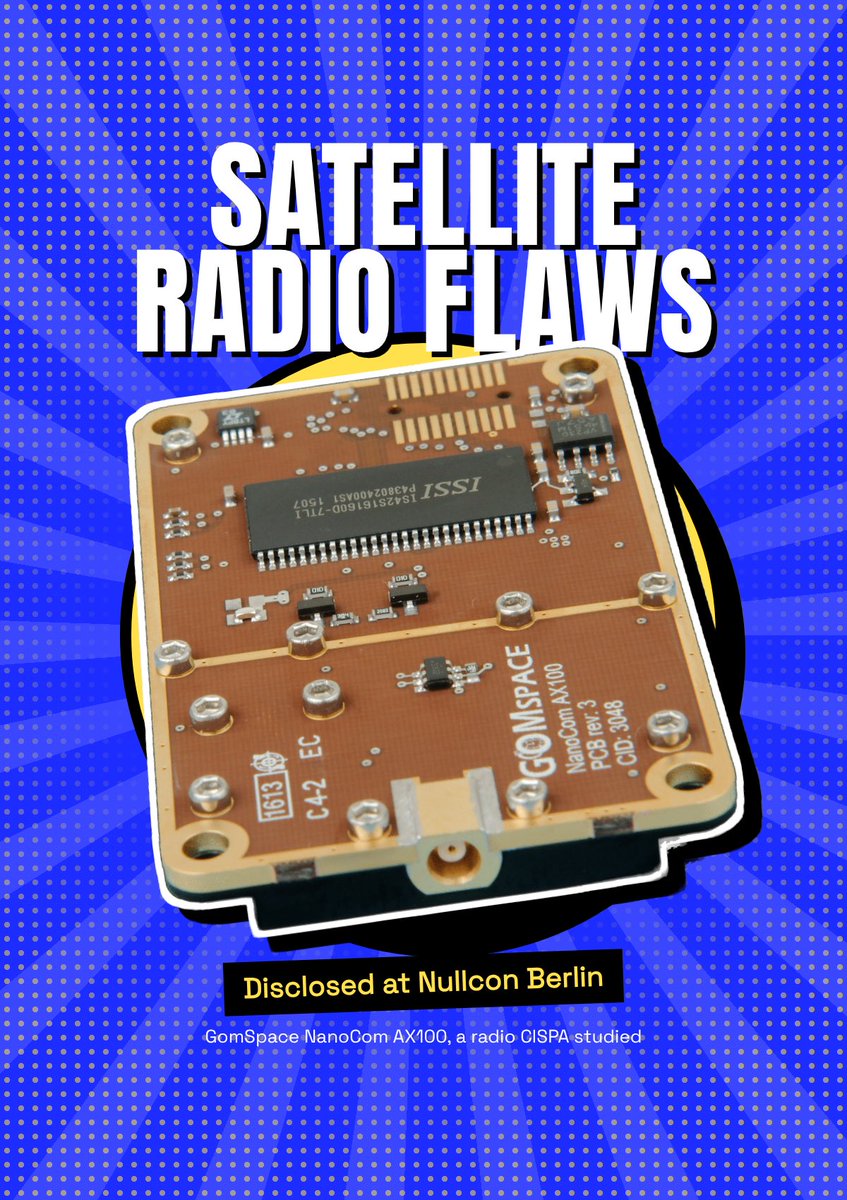
研究內容來自團隊的論文《SatBleed》,已獲 IEEE 安全與私隱研討會(S&P)2026 接納,作者來自 CISPA、瑞士 armasuisse 科技部門及漢堡大學。論文測試了三款衛星無線電模組,主要對象是丹麥 GomSpace 的 NanoCom AX100。
項目 | 數字 |
|---|---|
NanoCom AX100 推出年份 | 2014 年 |
使用 AX100 的在軌任務(2025 年 8 月) | 64 個 |
論文估計可能受 SatBleed 影響 | 至少 28 個 |
其中信標未有地面站可核實的簽名 | 12 個 |
其中經常切換簽名設定 | 16 個 |
論文根據開源觀測網絡 SatNOGS(全球逾 400 個地面站)收集的衛星訊號推算,團隊強調 28 個只是下限,實際數目可能更多。
最嚴重的漏洞是地面站自行交出密鑰
論文指出,GomSpace 在衛星和地面站使用同一款模組,地面版本同樣開放經無線電接收指令的介面。攻擊者只要假扮衛星,向地面站發出參數請求,索取用來簽發指令的密鑰,地面站本應拒絕這個不合理的請求,卻照樣回覆。論文的攻擊流程圖顯示,攻擊者取得密鑰後,便可向衛星發出經簽名的惡意指令。論文又指,即使遙測資料(衛星傳回地面的狀態訊號)有加密,漏洞依然存在。
廠商計劃修補,但在軌衛星難以更新
論文表示已向廠商披露所有漏洞,GomSpace 及另一受測廠商 Endurosat 均已確認,計劃在新一代通訊模組修正,GomSpace 亦計劃為部分現有型號推出修補。不過論文指出,受數據傳輸速度及安全限制,衛星在軌期間難以修補漏洞,有問題的更新更可能令衛星與地面失去聯繫。團隊沒有公開 28 個受影響任務的名單,亦沒有發布可直接使用的攻擊程式。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。