哥本哈根大學證實約 52.5 萬人資料外洩
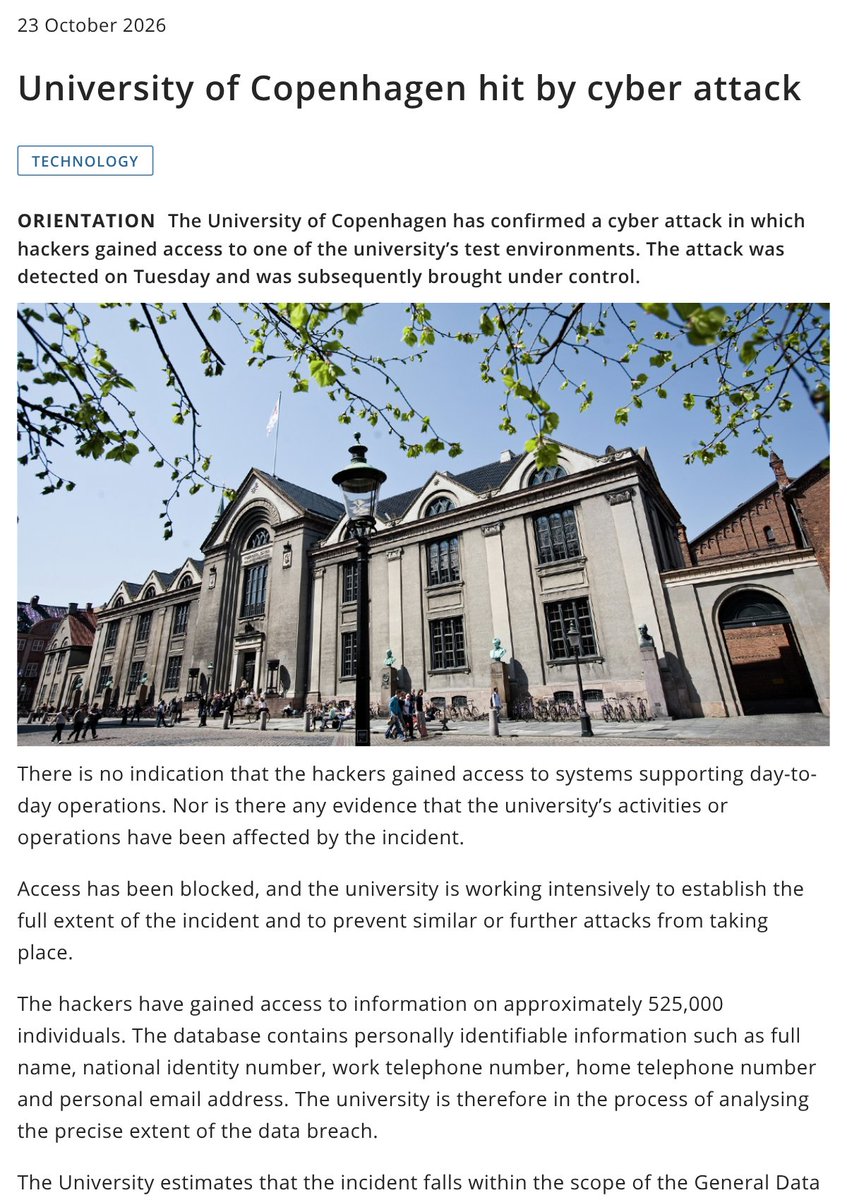
據哥本哈根大學 10 月 23 日發出的聲明,黑客入侵了大學其中一個測試環境,取得約 52.5 萬人的資料,包括全名、丹麥個人身份號碼(CPR 號碼)、工作電話、住宅電話及私人電郵地址。大學表示,入侵在星期二(10 月 20 日)被發現,其後已受控制並封鎖存取。
大學指,暫時沒有跡象顯示黑客進入支援日常運作的系統,大學的活動及運作亦未受影響。大學正分析外洩的確實範圍,暫未交代這批紀錄屬於甚麼人,亦未說明資料有否被複製。
約兩萬人的職員及學生證密碼外洩
大學 10 月 25 日更新聲明,指部分受影響職員及學生的身份證 PIN 碼亦在今次入侵中外洩,涉及約 2 萬人,已全部獲發新密碼。大學強調這不是新的入侵事件,只是基於保安考慮,待密碼更換後才公布。
大學在 10 月 23 日晚經保安評估後,限制進出校園內部分重要地點;新密碼發出後,這些地點已重新開放。
日期 | 事件 |
|---|---|
10 月 20 日(星期二) | 大學發現測試環境遭入侵,其後控制事件並封鎖存取 |
10 月 23 日晚 | 發出聲明,公布約 52.5 萬人資料外洩;同晚限制進出校園部分重要地點 |
10 月 25 日晚 | 更新聲明,公布約 2 萬人證件 PIN 碼外洩並已更換,相關地點重開 |
已通報丹麥資料保護局
大學估計事件屬歐盟《一般資料保護規則》(GDPR)範圍,已通報丹麥資料保護局,並與其他相關機構保持緊密聯繫。據 The Copenhagen Post 引述丹麥通訊社 Ritzau 報道,以及 Berlingske 的報道,外洩資料涉及的人數和資料類別與大學聲明一致。
CPR 號碼是丹麥人的個人身份號碼,用於醫療、稅務及銀行等日常服務。大學表示會在掌握更清楚情況後再公布資料,現階段不作進一步評論。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。