Signal 掛線後咪高峰可能仍未關閉
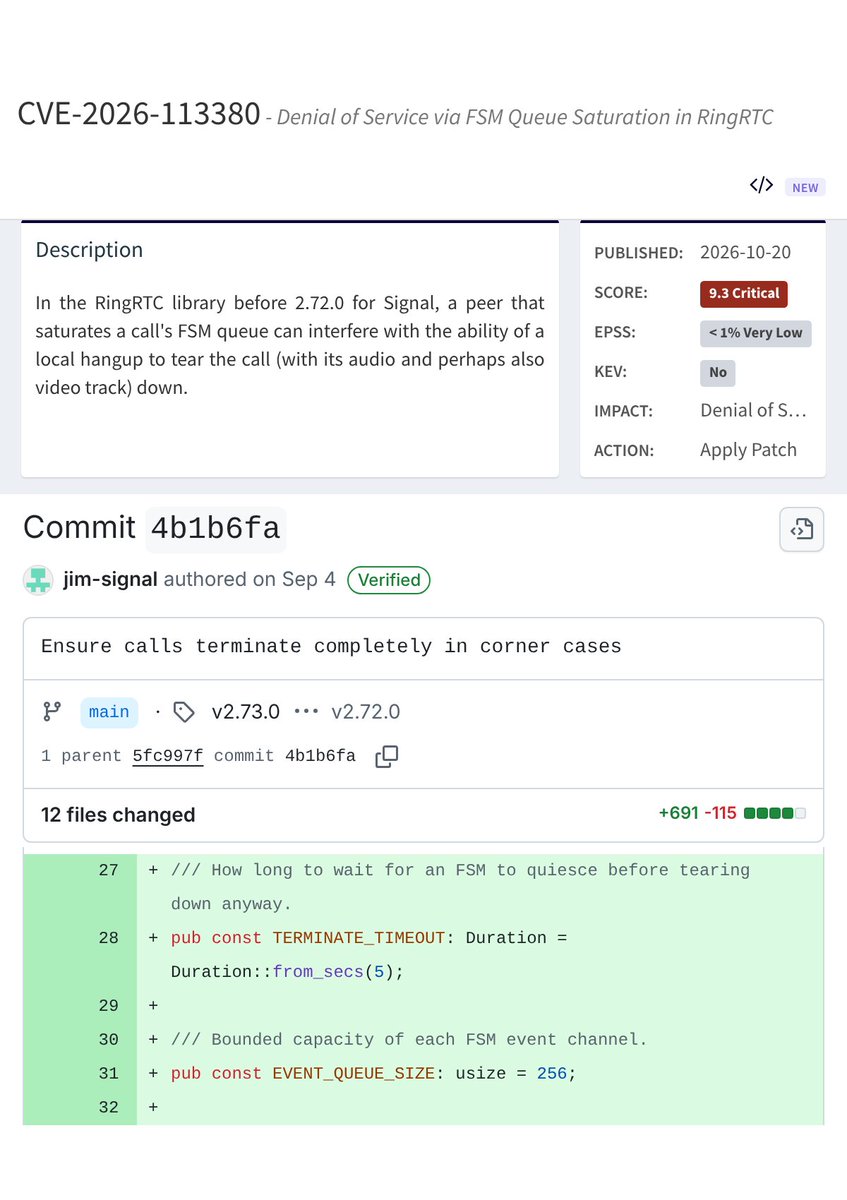
加密通訊程式 Signal 已修補一個嚴重漏洞:用戶按下掛線後,通話對方仍可能繼續收到其咪高峰聲音,甚至鏡頭畫面。據 Help Net Security 報道,漏洞編號 CVE-2026-113380,出現在 Signal 語音及視像通話所用的開源程式庫 RingRTC,影響 2.72.0 之前的所有版本。美國非牟利機構 MITRE 10 月 20 日公開漏洞紀錄,以 CVSS 4.0 標準評為 9.3 分(滿分 10 分),屬「嚴重」級別。
掛線指令被塞在垃圾事件後面
據 SecurityWeek 報道,RingRTC 以「有限狀態機」管理通話,即把連線、響鈴、通話、掛線等每個動作排成一條事件隊列,逐個處理。問題是掛線並非即時切斷的「緊急掣」,只是排在隊尾的另一個事件。對方可以不斷向同一條隊列塞入大量垃圾事件,而 RingRTC 既沒有限制對方發送事件的速度,也沒有讓掛線優先處理。
在 GitHub 以 Imahian 為名發表研究筆記的研究員寫道,只要「用垃圾塞滿隊列,掛線就會永遠排在攻擊者的雜訊後面」,通話不會被拆除,聲音及可能包括的畫面「會繼續傳給攻擊者,而受害者以為通話已經結束」。據 Help Net Security 報道,攻擊者只需先打一個普通 Signal 電話,無需任何權限,Android、iOS 及桌面版用戶只要仍在用舊版程式庫都會受影響。
9 月已修補,10 月才公開細節
據 SecurityWeek 報道,修補版本 RingRTC 2.72.0 早於 9 月 4 日推出,漏洞細節及一個概念驗證則在 10 月 20 日才公開。修補後,掛線指令不會再被困在事件隊列,而是另行偵測;修補 commit 亦為每條事件隊列設 256 個事件的上限,並在掛線後最多等 5 秒便強制結束通話。
項目 | 內容 |
|---|---|
漏洞編號 | CVE-2026-113380 |
受影響程式庫 | RingRTC 2.72.0 之前版本 |
嚴重程度 | CVSS 4.0 評分 9.3(嚴重) |
修補版本推出 | 2026 年 9 月 4 日 |
細節公開 | 2026 年 10 月 20 日 |
已知攻擊 | 暫未發現 |
用戶應更新所有裝置上的 Signal
據 IBTimes 新加坡版報道,漏洞並非破解 Signal 的端對端加密,而是針對負責結束通話的機制。美國網絡安全及基礎設施安全局(CISA)未有把漏洞列入「已知被利用漏洞」名單,Help Net Security 指暫時未有在真實環境被利用的報告。SecurityWeek 建議用戶盡快更新每部用來通話的裝置上的 Signal;未更新前,掛線後應留意通話指示是否已消失,確認通話真正結束。
來源
- Signal Vulnerability Lets Malicious Callers Block Hang-Ups(SecurityWeek)
- Signal flaw could expose audio and video even after users hang up(Help Net Security)
- Signal bug could keep your mic and camera on after hangup(The Register)
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。