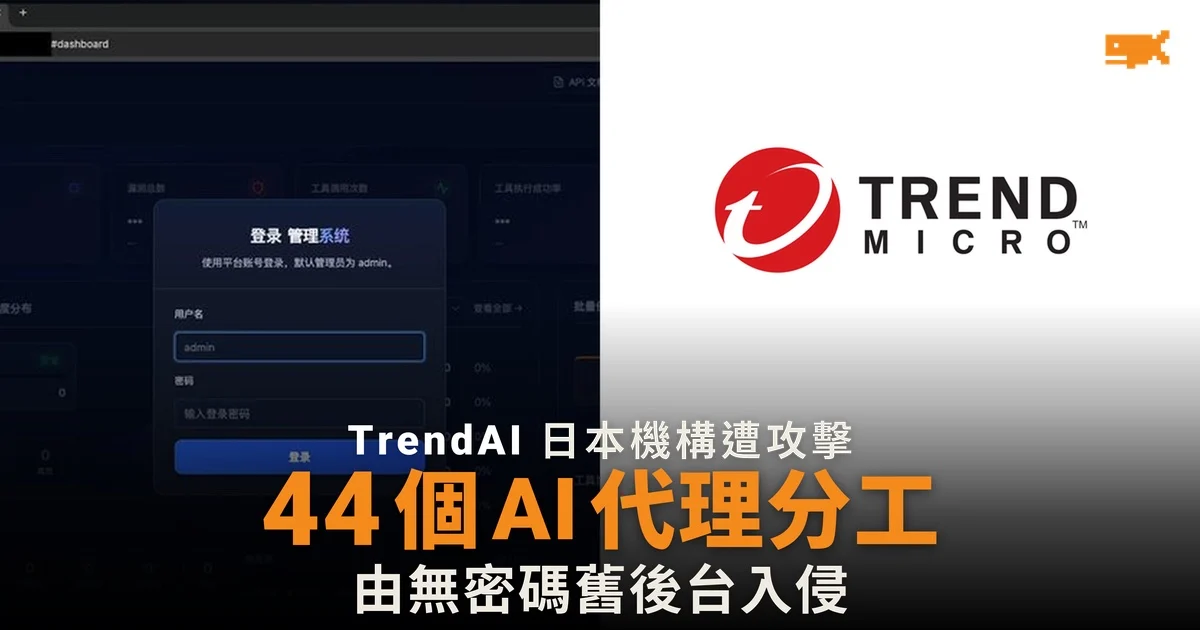
黑客用 44 個 AI 代理攻擊日本機構
網絡安全公司 TrendAI 10 月 27 日發表報告,指有黑客利用開源滲透測試平台 CyberStrikeAI,調動 44 個 AI 代理攻擊最少 19 個機構,其中最少 16 個在日本,其餘目標在台灣及香港。AI 代理是可自行執行多步工作的 AI 程式。報告的日文版於 10 月 23 日發表。
TrendAI 研究員 Bakuei Matsukawa 及 Joseph C Chen 分析了三個以日本為主要目標的攻擊伺服器,資料來自黑客留在可公開瀏覽目錄中的檔案,包括工具、目標名單、日誌及指令紀錄。三個伺服器的工作語言都是簡體中文,但報告指這不能證明它們屬同一組織或來自同一地點。
報告強調,這三個伺服器與早前被揭發的 AI 滲透測試系統 ARTEX 無關。
44 個 AI 代理分工完成整個攻擊流程
在第一宗個案中,CyberStrikeAI 由 AI 代理包辦整個攻擊流程,由偵察、檢查漏洞、入侵、竊取資料到撰寫報告都自動完成。安全新聞網站 Security Affairs 指,平台把工作分給多個 AI 代理,一項紀錄提到一個負責搜尋登入資料的代理,所屬系統共有 44 個代理。平台亦可生成日文表格及假登入頁面,用來騙取帳戶密碼。
這批攻擊集中在 2026 年 10 月一段短時間內進行,目標主要是小型企業及地方公營機構的舊網站系統。系統會同時處理多個目標,並把對每個機構的流量壓低,令單一受害者較難從自己的日誌察覺。
最清楚的入侵由一個無密碼的舊管理頁開始
報告指,儘管攻擊高度自動化,真正深入入侵的比例很小,很多目標沒有被建立連線,亦沒有資料被盜的證據。最清楚的一宗入侵,是由一個舊網站系統上無需登入、任何人都可公開瀏覽的管理頁面開始,黑客毋須利用任何新發現的漏洞。
TrendAI 總結指,AI 提高了攻擊的規模及速度,但黑客仍然是在找沒有上鎖的門,因此防守的重點不變。
另外兩宗個案由人主導
個案 | AI 的角色 | 時間 | 規模 |
|---|---|---|---|
A | AI 代理包辦整個攻擊流程 | 2026 年 10 月 | 最少 19 個機構,16 個在日本 |
B | 人主導,用 AI 策劃及寫工具 | 8 至 9 月約 24 日 | 掃描最少 6,000 個日本 IP 地址 |
C | AI 只用於寫工具 | 1 至 10 月 | 最少 1,300 個 WebLogic 伺服器及 35 個 VPN 入口 |
在第二宗個案中,黑客向 AI 模型聲稱是獲授權的安全測試,以繞過模型的安全限制,並針對提供 AI 及 GPU 運算的服務。其中一個地理資訊系統伺服器沿用預設密碼,令黑客取得數十萬項土地及商業紀錄。第三宗個案的黑客則利用設定檔中的登入資料,入侵日本常用的 Yamaha RTX1210 路由器。
日本今個秋天連串資料外洩
報告指,日本多間企業及機構今個秋天相繼報告網站系統資料外洩,日本政府國家網絡安全辦公室 10 月 9 日向企業發出警告,執政黨網絡安全部門的主席形容網絡空間處於「緊急狀態」。科技新聞網站 The Hacker News 指,CyberStrikeAI 此前亦曾被用於攻擊 Fortinet FortiGate 防火牆。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。