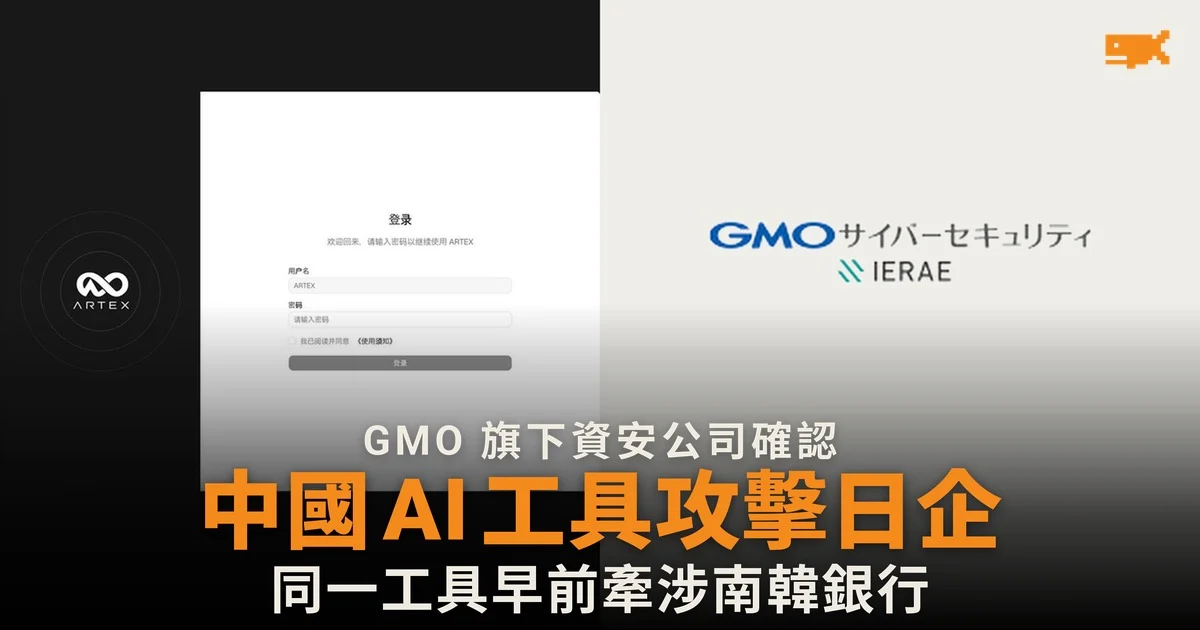
GMO Cybersecurity by Ierae 確認 ARTEX 用於攻擊日本企業
日本 GMO 互聯網集團旗下的網絡安全公司 GMO Cybersecurity by Ierae 10 月 20 日表示,與外部機構一同調查後,確認中國開發的 AI 滲透測試工具 ARTEX 曾用於近期針對日本企業的網絡攻擊。滲透測試即模擬黑客入侵,替企業找出系統漏洞,本屬防禦用途。
據報道,近幾周日本有數十間企業先後披露遭未經授權存取或資料外洩,包括連鎖餐廳及租車公司,受影響客戶可能達數以百萬計。各方報道的受攻擊企業數目不一。
調查人員在 6 部海外伺服器找到 ARTEX
據報道,調查人員找到 6 部運行 ARTEX 的海外伺服器,全部留有這個中文 AI 代理的痕跡,伺服器按金融、電子商務及物流等行業劃分攻擊目標。GMO 交給日本執法部門的資料並未指明攻擊者身份。日本政府已呼籲企業加強網絡防禦。
同一工具早前牽涉南韓銀行資料外洩
網絡安全公司 CrowdStrike 早前指出,ARTEX 在 9 月底至 10 月初被用於攻擊南韓金融機構,新韓銀行等多間機構的資料被盜。南韓傳媒報道約 6.8 萬人的個人資料外洩,受影響機構數目則說法不一。CrowdStrike 以中等信心評估,操作者是以牟利為目的、說中文的人士。
日期 | 事件 |
|---|---|
9 月底至 10 月初 | ARTEX 被用於攻擊南韓金融機構 |
10 月 8 日 | 開發者停止更新並關閉原始碼 |
10 月 20 日 | GMO 確認 ARTEX 用於攻擊日本企業 |
開發者稱工具原為學習及研究用途
ARTEX 原是開放原始碼項目,開發者在 GitHub 的名稱為 Autumn-27。開發者 10 月 8 日宣布停止更新、不再發布新版本並關閉原始碼,表示工具原本為學習及研究而設,與攻擊事件無關。一名中國資訊科技專家向法新社表示,關閉原始碼無法收回已被下載的版本,亦無法阻止其他人繼續使用。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。