So-net 會員資料庫遭入侵,258 萬筆資料外洩
索尼集團旗下 Sony Network Communications 於 2026 年 10 月 27 日公告,其上網服務 So-net 的會員資料庫遭外部未經授權存取,合共 2,585,481 筆個人資料外洩。公司表示,上網服務如常運作,並會逐一聯絡受影響客戶致歉。
類別 | 筆數 |
|---|---|
So-net 現有會員 | 1,869,771 |
So-net 前會員(2026 年 3 月起退會) | 272,215 |
plala S 方案現有會員 | 422,365 |
plala S 方案前會員 | 21,130 |
合計 | 2,585,481 |
外洩資料包括姓名、電話及出生日期
據公告,外洩項目包括姓名、電話號碼、電郵地址、用戶 ID、出生日期、性別及上網連線 ID。公司表示,會員登入密碼並未外洩,亦沒有信用卡資料外洩。
影響較大的是電郵密碼。公司確認四項電郵服務合共 54,401 個電郵地址連同密碼外洩,包括免費的 Mail Service (G) 24,655 個、付費附加郵箱 A-Box 17,672 個、So-net VAIO Mail 7,005 個及 PostPet 5,069 個,公司已於 10 月 27 日重設這些密碼。另有 16 筆銀行戶口資料外洩,包括銀行名稱、分行、戶口類別、號碼及戶主名稱;公司表示本身不持有提款密碼,plala 客戶亦不在其中。
入侵發生四日後才被發現
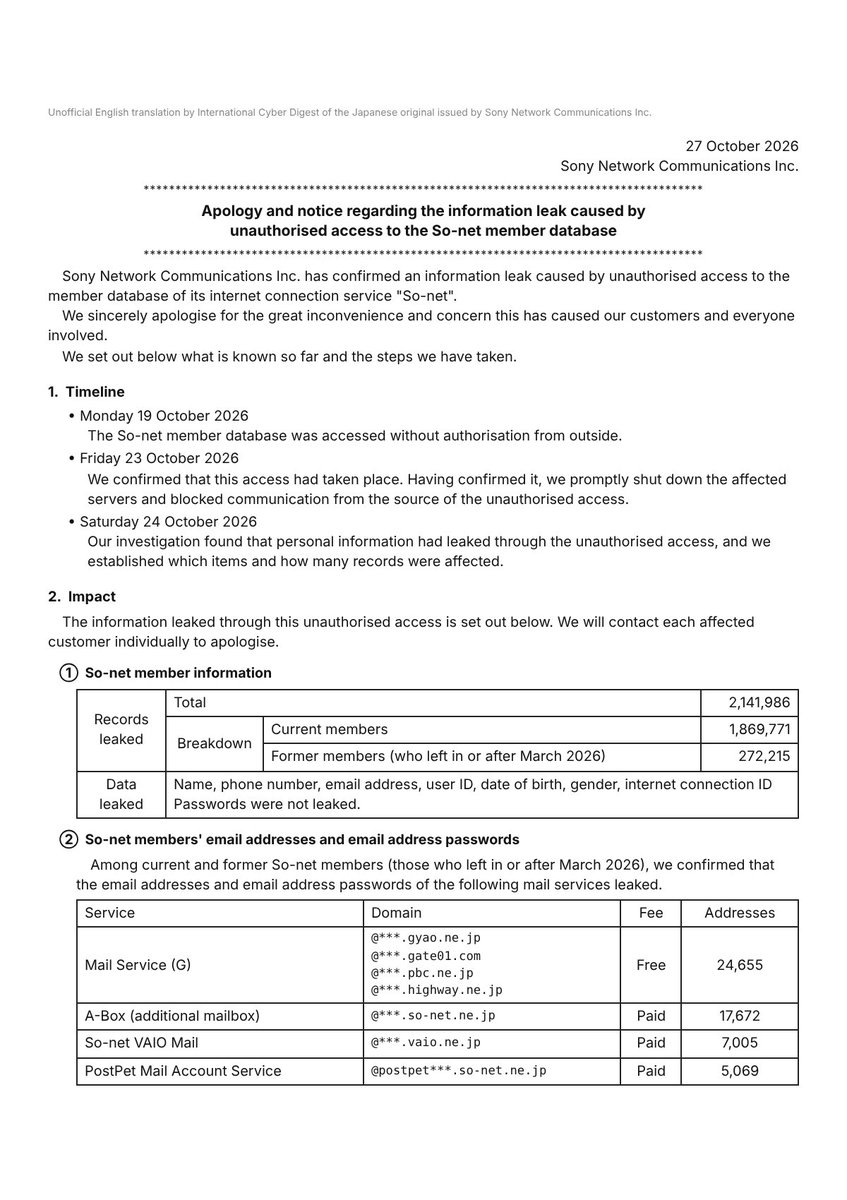
據公告,入侵發生於 2026 年 10 月 19 日,公司至 10 月 23 日才確認遭未經授權存取,隨即關閉相關伺服器並封鎖攻擊來源的通訊;翌日調查確認個人資料外洩,並釐清外洩項目及筆數。
日期 | 事件 |
|---|---|
10 月 19 日 | 會員資料庫遭外部存取 |
10 月 23 日 | 確認入侵,關閉伺服器並封鎖來源 |
10 月 24 日 | 確認個人資料外洩及筆數 |
10 月 27 日 | 公告事件,重設外洩電郵密碼 |
公司已向日本個人資料保護委員會報告。截至 10 月 27 日,公司表示未發現資料被二次利用,並提醒用戶留意冒充公司的可疑電郵及電話。
電郵密碼外洩的風險在其他網站
電郵連密碼外洩的主要風險是「撞庫」,即攻擊者以同一組電郵及密碼嘗試登入其他網站。So-net 已重設受影響的電郵密碼,惟用戶若在網購、銀行等其他服務沿用同一密碼,仍須自行更改。外洩的姓名、電話及出生日期,亦可被用來製作針對個人的詐騙訊息。
來源
- So-net 會員資料庫遭未經授權存取,約 258 萬人資料外洩(日本經濟新聞)
- Sony discloses data breach exposing 2.6 million customer records(CyberInsider)
- Sony Network Communications 公布 So-net 資料外洩詳情(Yahoo 新聞日本,轉載 Business+IT)
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。