GoAhead 被揭三個 TLS 漏洞,最嚴重一個評分 9.1
資安公司 FoxIO 研究員 Sébastien Féry 於 10 月 26 日發表報告,指嵌入式網頁伺服器 GoAhead 與三款加密函式庫的整合各有一個漏洞,可令已撤銷的用戶端證書照樣通過驗證、令錄下的加密連線被解密,或令證書鏈的層數上限失效。GoAhead 由美國公司 Embedthis 開發,用於路由器、交換器、打印機、閘道器及工業控制設備的管理介面。FoxIO 稱它裝在數以億計的物聯網、防火牆、工業及軍用設備之中。
加密函式庫 | 嚴重程度 | 問題 | 受影響版本 |
|---|---|---|---|
OpenSSL 相容版本 | 嚴重,CVSS 9.1 | 載入證書撤銷清單卻從不執行檢查 | 3.4.5 至 6.1.0 |
LibreSSL 舊版驗證器 | 高,CVSS 7.4 | 關閉簽發者檢查時,超出層數上限的證書鏈照樣通過 | 6.1.0 或以前 |
Mbed TLS | 中,CVSS 5.9 | 2048 位元的加密參數被縮成 1 位元組 | 4.0.2 至 6.1.0 |
已撤銷的證書為何仍能登入
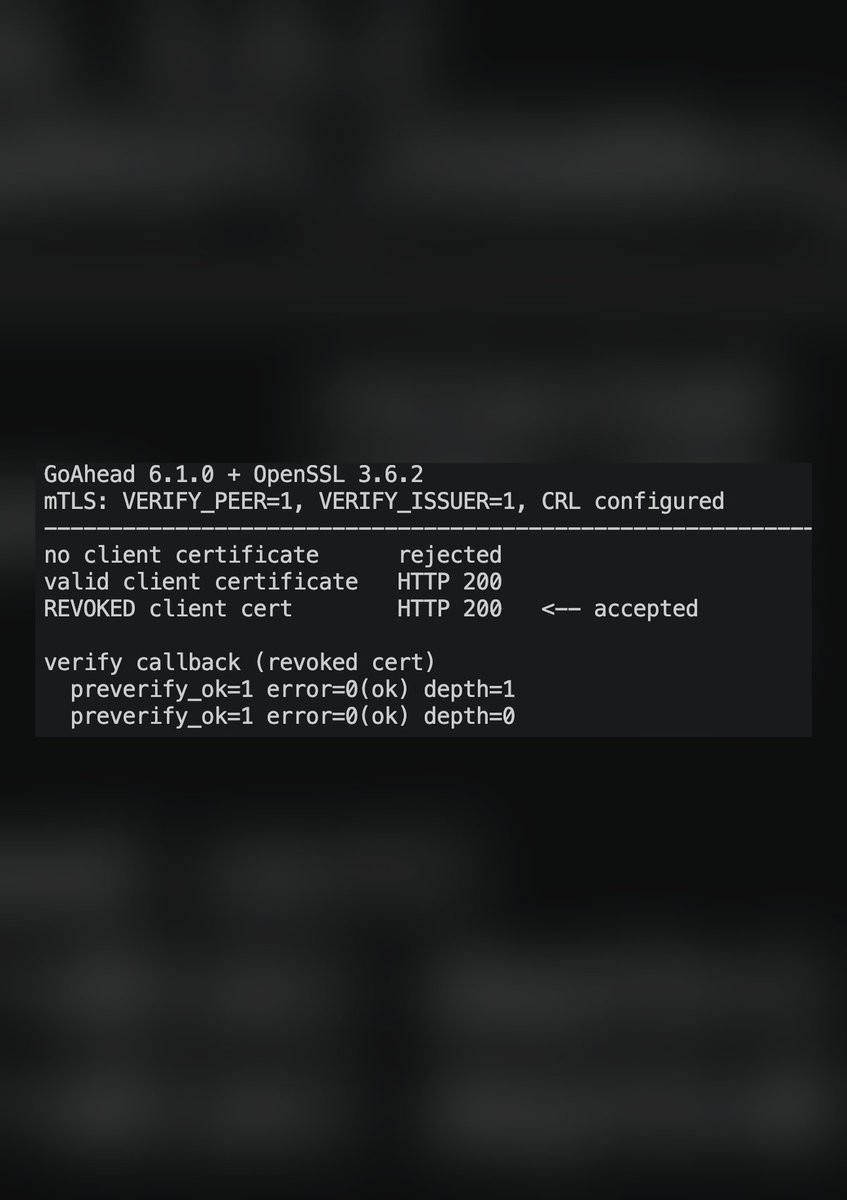
證書撤銷清單(CRL)是一份已作廢證書的名單,設備遺失或員工離職後,管理員把對應證書列入,對方便不能再連線。FoxIO 指 GoAhead 的 OpenSSL 版本會把清單載入,卻沒有開啟 OpenSSL 要求的檢查開關,於是清單形同虛設。FoxIO 在 GoAhead 6.1.0 配 OpenSSL 3.6.2 測試,一張已撤銷的證書照樣完成雙向驗證並取得回應。換言之,被偷去的設備或已離職員工的證書,仍可登入理應拒絕它的管理介面。
一個 2018 年的打字錯誤
Mbed TLS 版本的問題源於一行程式碼:設定 2048 位元的金鑰交換參數時,誤用了另一個只有 1 位元組的變數長度,結果只有第一個位元組被讀取。FoxIO 指這令雙方算出的共用密鑰只剩 8 個可能,旁人錄下 TLS 1.2 連線後逐一嘗試即可解密。這個錯誤在 2018 年出現,捱過 2024 年 4 月的 TLS 改寫仍未被發現。不過攻擊要成立,連線的一方必須接受這組殘缺參數;FoxIO 測試的 OpenSSL 用戶端會拒絕,TLS 1.3 亦不受影響。
修補已出,設備要等廠商更新
Embedthis 的發布說明顯示,修補版 GoAhead 6.1.1 於 2026 年 8 月 2 日先交予設備廠商,10 月 12 日才公開安全通告,該版本一共處理 11 份通告及另外 31 個內部找到的缺陷。FoxIO 點名 Palo Alto Networks、Comcast、D-Link、HP、Canon、Honeywell、GE、Oracle、西門子、Rockwell、Digi、洛歇馬丁及波音等公司的設備使用 GoAhead,惟未指明哪些型號受影響。由於 GoAhead 是編譯進韌體的元件,用戶無法自行升級,修補要等各廠商推出新韌體。
GoAhead 之外,10 月證書出事已非首次:印度證書機構 eMudhra 早前被發現一條私鑰竟然是數字 4,其後遭各大瀏覽器停止信任。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。