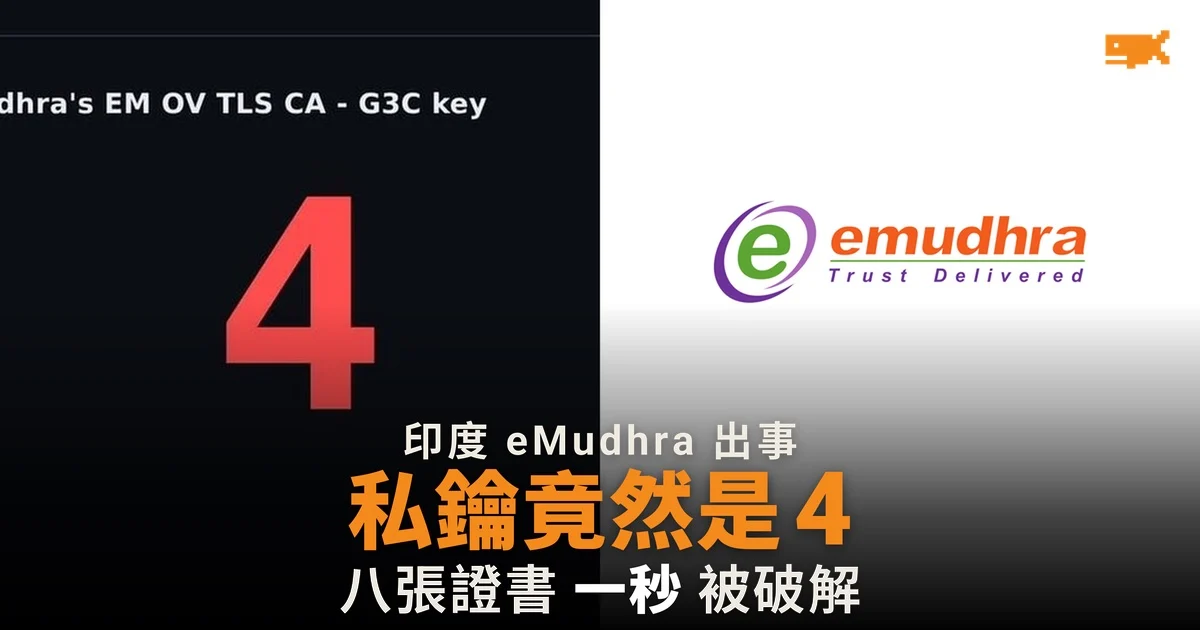
八條私鑰全部小於 256,其中一條是 4
據 BleepingComputer 2026 年 10 月 20 日報道,印度證書簽發機構(CA)eMudhra 有八張中繼證書的私鑰數值全部小於 256,任何人只要試 256 個數字就能算出來,其中「EM OV TLS CA - G3C」的私鑰就是 4。正常的私鑰應是一個 384 位元的隨機數,大到沒有電腦猜得中。據 The Next Web 引述 Ars Technica,八條私鑰分別是 4、56、66、115、155、156、230 和 237。
證書簽發機構負責替網站簽發數碼證書,瀏覽器靠它確認網站是真的。私鑰外洩,等於任何人都可以偽造一張 Chrome、Firefox 會信任的證書,冒充任何網站,再截取用戶連線。
研究員一秒內破解,瀏覽器數小時內封鎖
一名只署名 Wayne 的研究員 10 月 17 日向 Google、Mozilla、Apple 及 Microsoft 通報問題。保安研究員 Scott Helme 表示,他在手提電腦上不用一秒就算出全部八條私鑰,其後又指 Anthropic 的 AI 模型 Claude 只憑一個指令就做到同樣的事。
日期(2026 年) | 事件 |
|---|---|
10 月 17 日 | Wayne 通報;Chrome 收到通報後約 1 小時 40 分鐘封鎖六張證書,Firefox 同日封鎖 |
10 月 20 日 | Mozilla 從 Firefox 信任清單移除 eMudhra 的根證書 emSign ECC Root CA G3 |
10 月 22 日 | eMudhra 宣布停止簽發網站 SSL/TLS 證書 |
10 月 27 日 | Chrome 預定移除同一張根證書 |
eMudhra 退出證書業務,股價兩日跌四成
eMudhra 解釋,2025 年 4 月 30 日的密鑰生成程序出錯,產生了一組弱密鑰,而放進瀏覽器信任清單的正是這組。公司稱基礎設施未被入侵、沒有資料外洩,八張證書亦從未簽發過網站證書。印度電腦緊急應變小組 CERT-In 表示,截至 10 月 21 日未見有人惡意使用這些私鑰。
據 CyberScoop 報道,eMudhra 主席 V. Srinivasan 表示,合規成本上升,加上大型對手免費簽發證書,董事會決定退出這門生意;據 The Next Web 報道,這門業務只佔公司收入約 1%。CyberScoop 又指,事件曝光後兩日 eMudhra 股價跌了 40%。Go 程式語言的密碼學維護者 Filippo Valsorda 則對 Ars Technica 表示,清理工作會比 Heartbleed 漏洞更龐大,物聯網裝置、Docker 容器和無人維護的工具都可能繼續信任這些證書。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。