Apple iOS 27.2 修補 163 個漏洞,6 個列明由 Calif 發現
據 Apple 10 月 26 日發布的 iOS 27.2 及 iPadOS 27.2 安全說明,今次更新修補 163 個漏洞,其中 6 個的致謝名單列有保安公司 Calif 的研究員。Apple 表示,163 個漏洞之中,未知有任何一個曾被利用。
據 iTnews 10 月 28 日報道,Calif 研究員 Stefan Esser 指,iOS 27.2 已修補該公司破解 iPhone 18 Pro 所用的大部分漏洞。
CVE 編號 | 元件 | Apple 列明的影響 | 致謝的 Calif 研究員 |
|---|---|---|---|
CVE-2026-112692 | App Intents | 應用程式可能讀取敏感用戶資料 | Huy Nguyen |
CVE-2026-112705 | AVEVideoEncoder | 應用程式可能令系統意外終止 | Marco Schmitt、Andrey Chernykh、Josh Maine |
CVE-2026-113912 | CoreAudio | 處理惡意媒體檔案可能令記憶體受損 | Anna Groza(與其他研究員) |
CVE-2026-112611 | CoreGraphics | 處理惡意 PDF 檔案可能令記憶體受損 | Anna Groza(與其他研究員) |
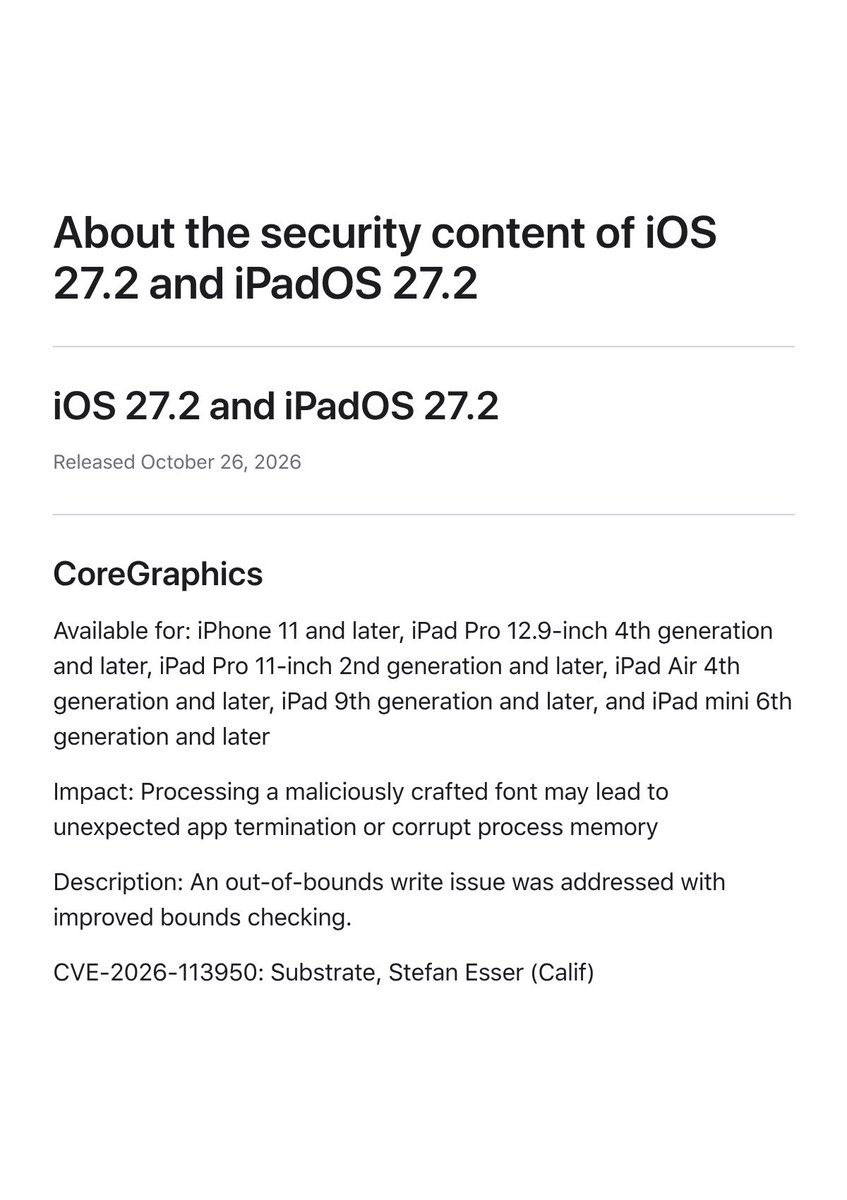
CVE-2026-113950 | CoreGraphics | 處理惡意字型可能令記憶體受損 | Stefan Esser |
CVE-2026-112684 | WebKit | 處理惡意網頁內容可能令程序崩潰 | Gia Bui |
Calif 10 月 16 日在 Hexacon 示範重啟後仍有效的破解
據 Decrypt 10 月 16 日報道,Calif 當日在巴黎保安會議 Hexacon 台上,示範破解一部運行 iOS 27.0.1 的 iPhone 18 Pro,是這類裝置首次有不受限制(untethered)的破解成功。不受限制即手機重新開機後,破解會自行恢復,毋須連接電腦。
據報道,台上影片顯示團隊把手機重啟,用一般密碼解鎖,再以最高權限 root 開啟 SSH 連線。iTnews 指,這次破解繞過 Apple 去年隨 A19 晶片推出的硬件保護「記憶體完整性強制執行」(Memory Integrity Enforcement,MIE)。Calif 一星期後再於 10 月 23 日,即 iPhone Duo 發售當日,經 Signal 及 iMessage 破解運行 iOS 27.1 的新機。
Calif 未公開技術細節,曾稱 AI 協助開發攻擊程式
據 Decrypt 報道,Calif 未有公開所用漏洞,亦沒有公開工具,只表示會「適時」發布。Calif 5 月曾表示,Anthropic 的 Claude Mythos Preview 協助該公司在一星期內,開發出針對 Apple M5 晶片保護的 macOS 核心攻擊程式。
iTnews 指,iOS 27.2 安全說明亦有 3 項修補致謝 Anthropic Research,4 項致謝 OpenAI。報道又指,Calif 的攻擊途徑與 2021 年 NSO 集團 Pegasus 間諜軟件所用的 FORCEDENTRY 相似,後者經 iMessage 傳送特製 PDF,利用 CoreGraphics 漏洞入侵。Calif 未有把其研究與任何間諜軟件商扯上關係。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。