勒索軟件集團聲稱取得逾百萬學生資料
美國密歇根州立大學(Michigan State University,MSU)被勒索軟件集團 BYOD 列入其洩密網站。據 Recorded Future News 旗下 The Record 報道,BYOD 在 11 月 1 日晚(美國時間)把該校加入名單,聲稱取得 130 萬名在校及已畢業學生的個人資料。另有追蹤勒索軟件的網站紀錄,帖文所列數字為 103 萬,各方引述的人數都超過 100 萬。
勒索軟件集團入侵機構後,通常會加密系統或竊取資料,再以公開資料為要脅索取贖金。把受害機構放上洩密網站,是向對方施壓的常見手法,名單本身不代表資料已被證實外洩。
大學稱未發現個人資料受影響
MSU 首席傳訊官 Emily Guerrant 向學生報章 The State News 表示,學校的資訊科技部門、網絡安全合作夥伴、執法機構和密歇根州政府正合作調查。她說:「調查仍在進行,MSU 未確定有任何個人資料受影響。」
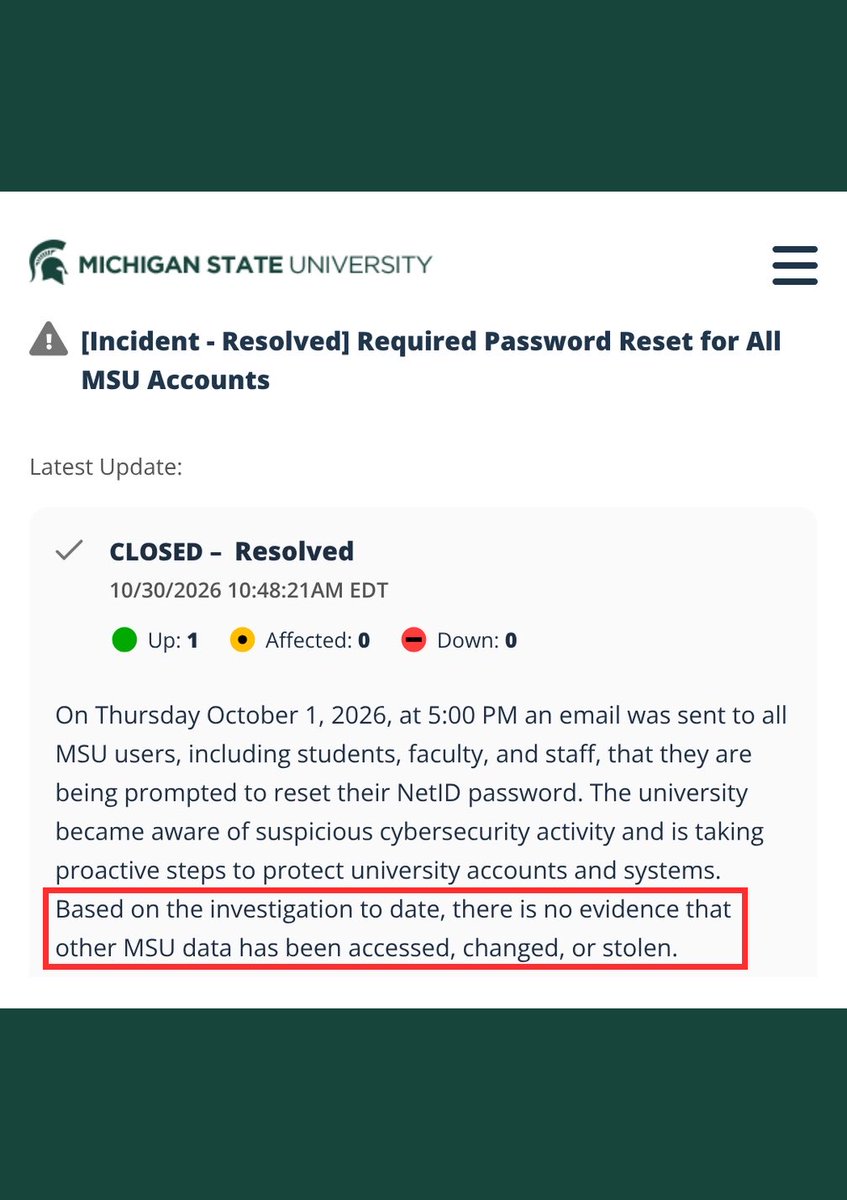
學校發言人向 The Record 表示,現有證據顯示事件可能屬帳戶登入資料外洩,未見學校的核心帳戶管理系統被成功入侵,亦沒有證據顯示其他 MSU 資料被查閱、更改或盜取。Guerrant 又指,校方事前並不知道 BYOD 與 10 月的事件有關,亦沒有回應該集團是否取得 130 萬名學生的資料。
10 月初全校重設密碼
據 The Record 報道,MSU 在 10 月初發現可疑網絡活動,隨即展開調查。學校在 10 月 1 日下午 5 時(美國時間)向全體學生、教職員發電郵,要求所有持有 NetID 帳戶的人重設密碼,新密碼最少要有 15 個字元。MSU 的事件頁面其後在 10 月 30 日把事件標示為已解決。
11 月初學校再向全校發出提示,表示正監察一宗潛在網絡安全威脅,呼籲各人提高警覺。Guerrant 指,暫時未能確定這次提示與 10 月的事件有關。
同一集團 10 月令醫院要轉送救護車
據 The Record 報道,BYOD 是 9 月才出現的新勒索軟件集團,外界對其所知甚少。該集團在 10 月攻擊新墨西哥大學(University of New Mexico),令其醫院要把救護車轉送其他醫院,其後集團道歉,據稱免費交出解密金鑰。BYOD 亦聲稱入侵 Trump Mobile,並洩露 3,615 名客戶的資料,事件引起美國國會關注。
MSU 是美國規模最大的大學之一,主校園位於東蘭辛(East Lansing),2020 年曾遭 Netwalker 勒索軟件攻擊。據集體訴訟資訊網站 ClassAction.org 報道,已有律師事務所表示正研究是否代表受影響人士提出集體訴訟,但暫時未見有案件正式入稟。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。