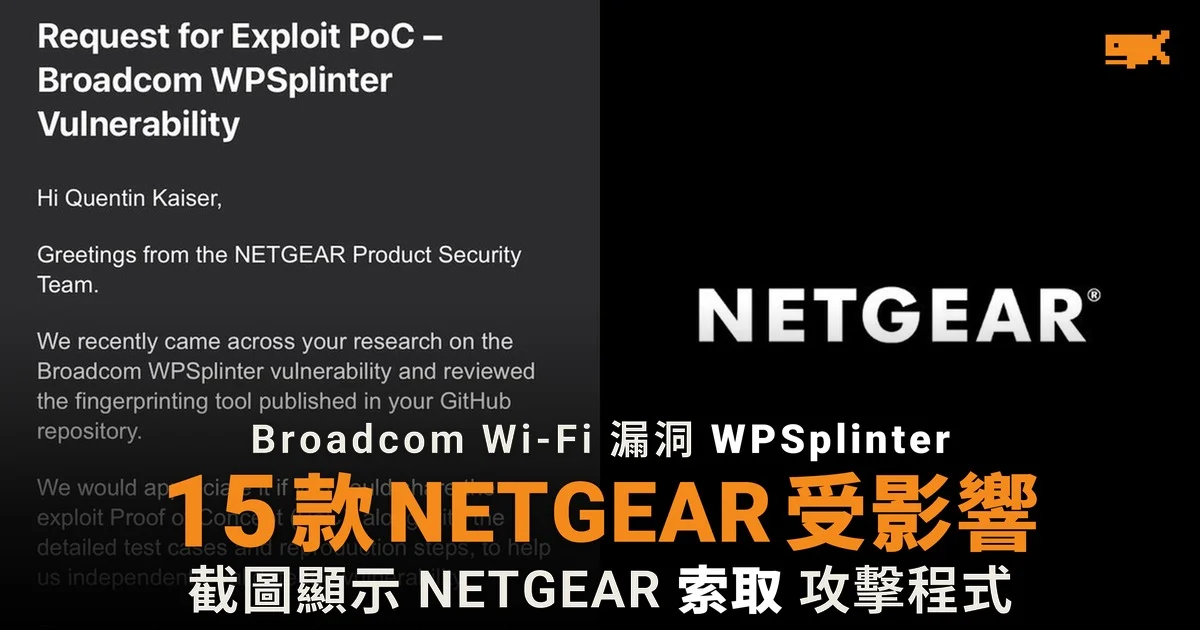
NETGEAR 產品安全團隊向研究員索取攻擊程式
網上流傳一張電郵截圖,寄件人為 NETGEAR Security,收件人是比利時安全研究員 Quentin Kaiser,標題寫明索取 WPSplinter 漏洞的概念驗證攻擊程式。電郵自稱來自 NETGEAR 產品安全團隊,表示已看過 Kaiser 在 GitHub 公開的偵測工具,希望他提供攻擊程式的概念驗證(Proof of Concept),連同詳細測試個案及重現步驟,「以協助我們獨立驗證漏洞」。
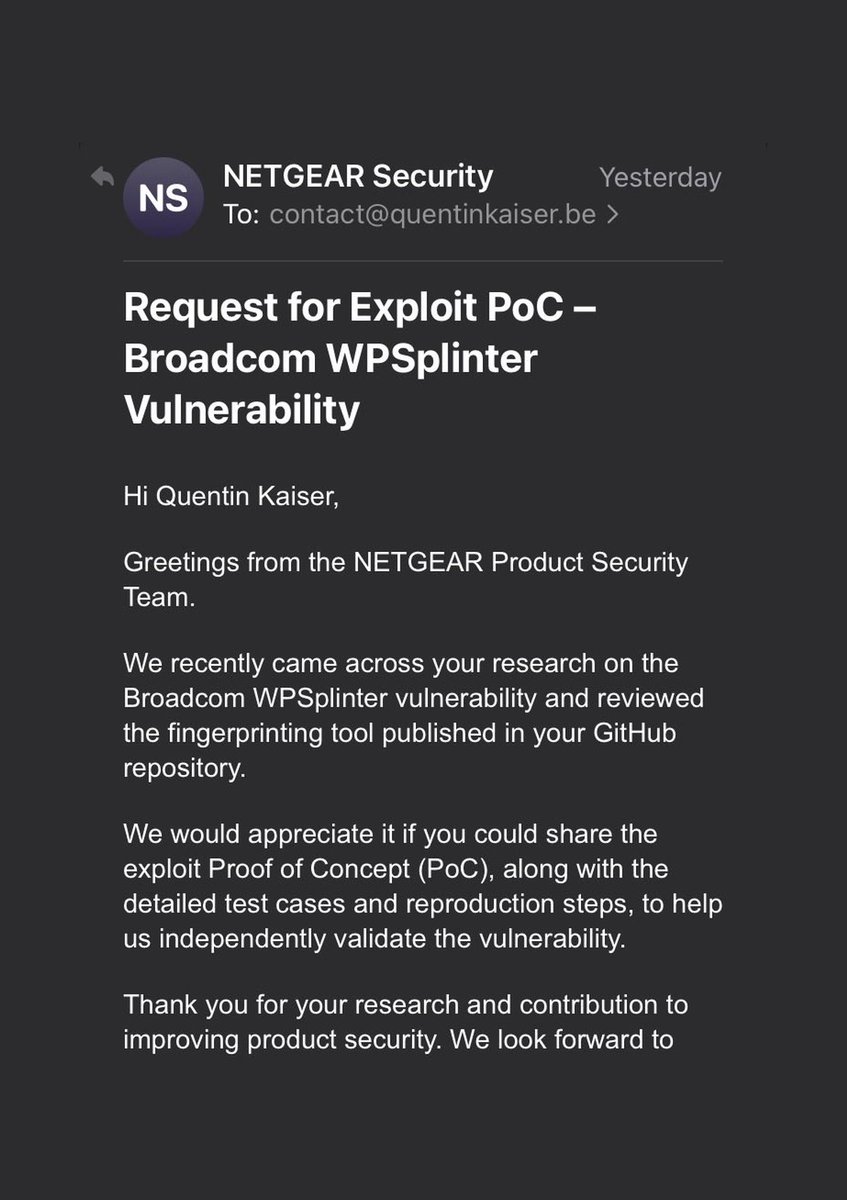
Kaiser 公開的只是偵測工具,並非攻擊程式。據 Security Affairs 報道,他發布了一個辨識受影響裝置的腳本及一條 YARA 規則,用來找出受影響設備的範圍,因為目前沒有人掌握完整情況。他在項目網頁列出的受影響名單中,NETGEAR 佔 15 款型號,包括 CG3700B、D6300、D7000 及 WNR3500L。
WPSplinter 是甚麼漏洞
WPSplinter 是 Broadcom Wi-Fi 軟件內 WPS 功能的漏洞。WPS 是按一下路由器按鈕就可連接裝置、毋須輸入密碼的設定功能。Kaiser 10 月 16 日在巴黎 Hexacon 會議上公開研究:Broadcom 舊有的 WPS Monitor 在重組 EAP-WPS 數據片段時,沒有把大小限制在目標緩衝區之內。身處 Wi-Fi 範圍內的攻擊者毋須知道網絡密碼,也毋須完成 WPS 配對,就可以讀取記憶體內容,甚至以最高權限執行程式碼。
「WPSplinter」是 Kaiser 自行起的名字。Broadcom 拒絕為漏洞編配 CVE 編號,所以這個漏洞沒有官方代號。
Kaiser 示範攻擊比利時兩款寬頻網關:Orange Belgium 的 ASKEY TCG3000,以及 Proximus 的 Sagemcom F@st/BBOX3V+。前者被他從記憶體讀出 Wi-Fi 密碼,再用密碼連上網絡;後者被他單憑 Wi-Fi 訊號開啟遠端操作介面。據 Security Affairs 報道,截至 10 月 15 日,比利時的受影響裝置仍未獲修補。
Broadcom 2018 年只作不完整修補
Kaiser 指漏洞最遲自 2010 年已存在於 Broadcom 的開發套件,2018 年 Broadcom 悄悄推出不完整的修補,之後建議客戶改用 hostapd,令以 eCos 為基礎的平台成為「永遠無法修補」的漏洞。他 2026 年 7 月向 Broadcom 通報,對方表示已有修補,並叫他請受影響的裝置生產商直接聯絡 Broadcom。美國電腦應變小組 CERT/CC 開立個案,同日確認 Broadcom 可自行編配 CVE 但無意這樣做,隨即結案。
據 PCWorld 報道,受影響品牌包括 Asus、TP-Link、NETGEAR、Cisco 及 Linksys,家用及商用型號都有。
比利時估計逾 150 萬部網關受影響
Kaiser 以比利時電訊市場數字粗略估算受影響數目:
電訊商 | 估計受影響網關 |
|---|---|
Proximus | 約 85 萬部 |
VOO(舊型號) | 約 50 萬部 |
Orange Belgium | 約 21 萬部 |
合計 | 逾 150 萬部 |
他說自己本可獨力完成研究:「但需時數月。借助前沿 AI 模型,用了不足一星期。」他認為這是好事,因為可以用很低的成本,檢查更深層的技術基建。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。