Polymarket 官網載入的第三方程式碼盜走約 260 萬美元
據 BNO News 報道,預測市場 Polymarket(用戶買賣事件結果合約的平台)的官網在香港時間 10 月 30 日凌晨約 1 時 30 分被發現載入了惡意程式碼,多名網民的帳戶倉位被沽清、餘額被轉走。BNO News 引述交易紀錄指,被盜金額約 260 萬美元。據 The Block 及 Decrypt 引述區塊鏈分析平台 Arkham 的數據,疑似攻擊者的錢包在多次把美元穩定幣兌換成 POL(Polygon 網絡的原生代幣)後,持有約 265 萬美元 POL。
惡意程式碼來自英國公司 DebugBear 的監測工具
BNO News 報道,事件源頭是英國網站效能監測公司 DebugBear 提供的程式碼。Polymarket 官網嵌入了 DebugBear 的 RUM(real user monitoring,收集真實用戶瀏覽速度的工具),這段程式碼被換成惡意版本後,會收集在線用戶的資料,並利用瀏覽器本機儲存內的交易憑證操作帳戶。DebugBear 其後在 X 發文承認受「持續中的安全事故」影響,呼籲使用 RUM 產品的客戶從網站移除嵌入代碼。
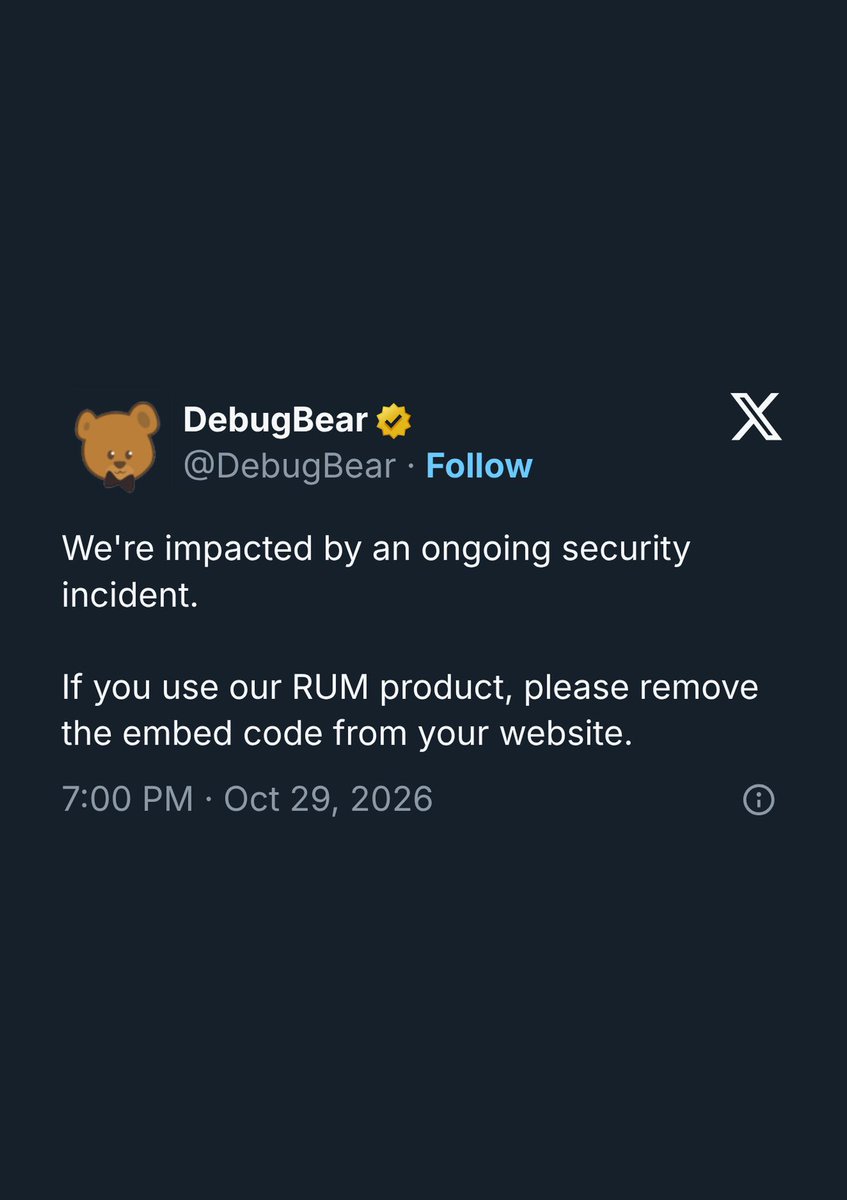
一名網民這樣形容程式碼的運作:「它會沽出每一個未平倉倉位,先以低於市價 3% 出售,再以半價,最後以最低價出售。然後把整個餘額換成 POL 或 USDC,轉給攻擊者。」
網絡安全公司 Hudson Rock 在香港時間 10 月 30 日凌晨 2 時 12 分下載了涉事程式碼。Hudson Rock 指,檔案會讀取帳戶資料,尋找頁面上已登入的交易程式及簽署工具,再嘗試出售或轉移資產。程式碼寫死了一個後備收款地址,與一張 PolygonScan 截圖中持有約 219 萬美元的地址相同。Hudson Rock 強調,這個餘額並非已核實的總損失,受影響人數及入侵源頭仍未確定。
Polymarket 暫停交易並承諾全數賠償
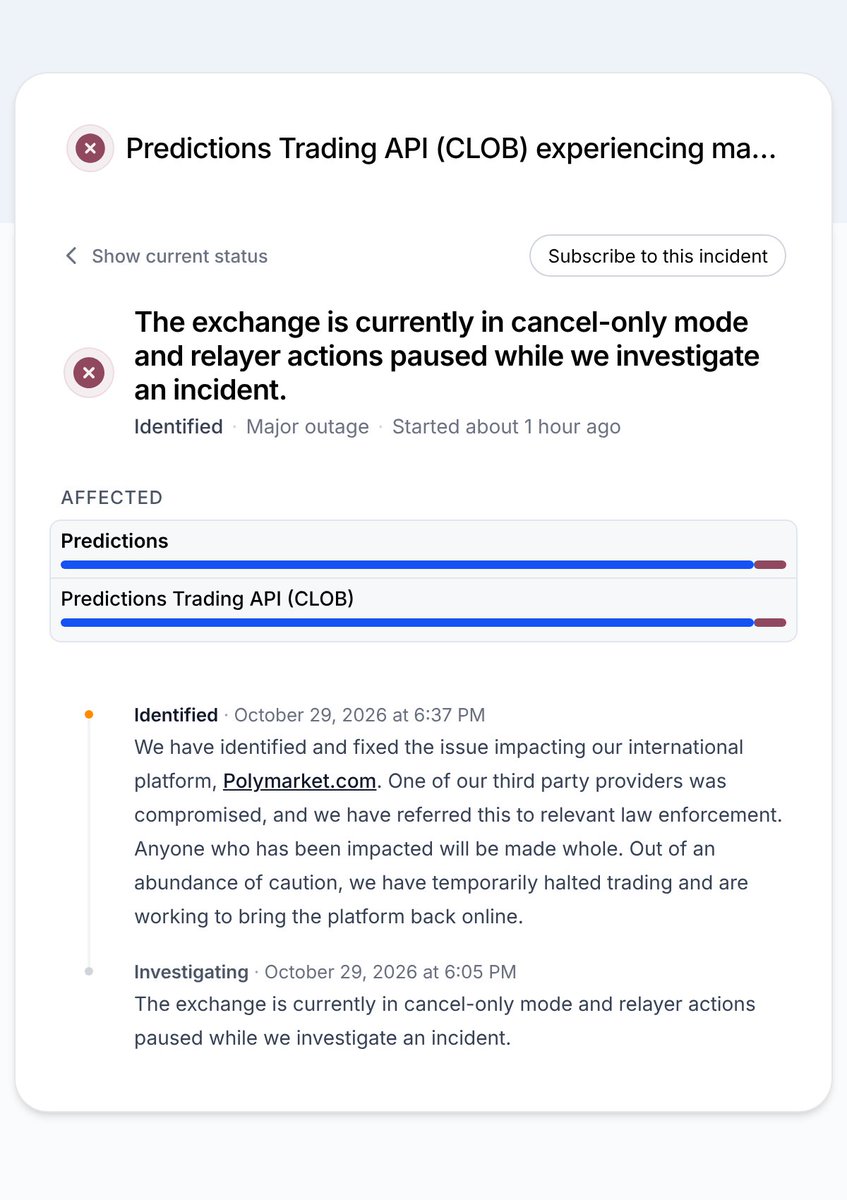
Polymarket 的狀態頁面先表示交易所只容許取消訂單,中繼操作暫停,以便調查事故。其後更新指:「我們已找出並修復影響國際平台 Polymarket.com 的問題。其中一間第三方供應商被入侵,我們已轉介相關執法部門。所有受影響人士都會獲得全數賠償。」
Hudson Rock 在 Polymarket 公開的網站程式中找到一則更新紀錄,寫明移除 DebugBear RUM 程式碼,時間為香港時間 10 月 30 日凌晨 1 時 59 分。BNO News 報道,惡意程式碼約在凌晨 2 時從官網消失,交易同時暫停,至凌晨 3 時恢復。
今年第二次經第三方程式碼被盜
據 CoinMarketCap 報道,這並非 Polymarket 今年首次出事:
時間 | 事件 | 損失 |
|---|---|---|
約 2026 年 5 月 | 一條用於內部充值、已有六年的私鑰被盜用 | 約 60 萬至 70 萬美元 |
2026 年 6 月 25 日 | 第三方供應商被入侵,官網被植入惡意腳本,最少 11 個錢包被盜 | 約 290 萬美元 |
2026 年 10 月 30 日 | DebugBear 監測程式碼被換成惡意版本 | 約 260 萬美元 |
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。