面試官開鏡幾分鐘就推說斷線
日本警察廳、日本國家網絡安全統括室、美國聯邦調查局(FBI)、美國國防部網絡犯罪中心(DC3)、澳洲信號局轄下的澳洲網絡安全中心,以及德國聯邦情報局和聯邦憲法保衛局,周五(18 日)聯名發表警告,揭露北韓黑客組織 WaterPlum 的手法。該組織在業界較常被稱為「Contagious Interview」(傳染性面試)。
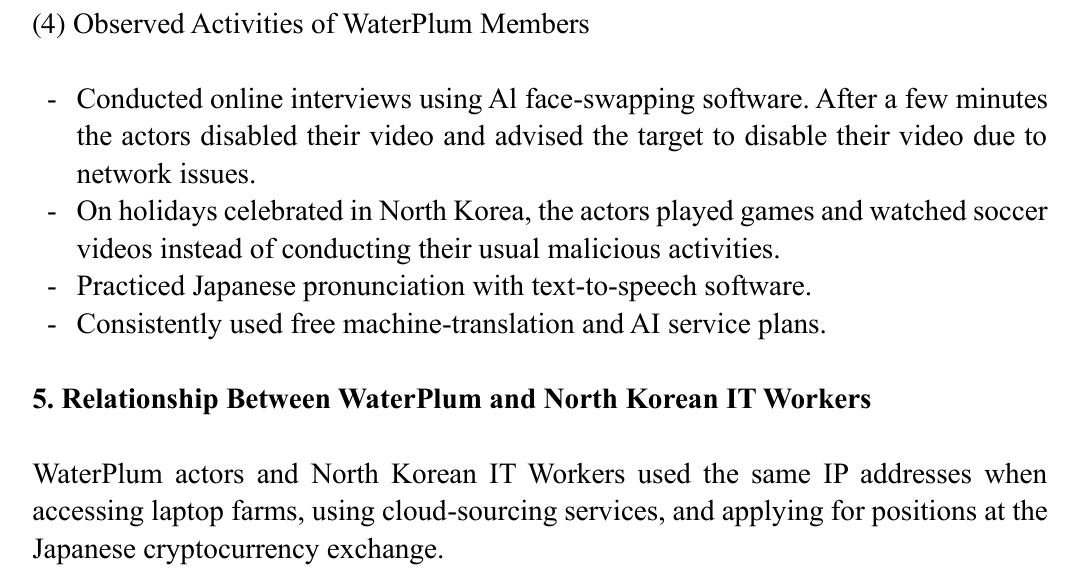
警告指,WaterPlum 成員在網上面試時使用 AI 換臉軟件,面試開始幾分鐘後便關掉鏡頭,並以網絡不穩為由,叫求職者也關掉鏡頭,令對方沒有機會細看面試官的樣貌。他們又用文字轉語音軟件練習日語發音,並一直使用免費的機器翻譯及 AI 服務。
一份編程測試,打開就中招
根據警告,WaterPlum 假扮 AI、加密貨幣或 NFT 公司的招聘人員,亦曾利用獵頭服務,透過社交平台、求職網站及自由工作者平台接觸軟件工程師。面試期間,他們要求求職者下載一個程式碼項目完成編程測試,或以「修復視像會議軟件錯誤」為名,叫對方執行指定檔案。
這些檔案藏有 BeaverTail、InvisibleFerret、OtterCookie 等惡意程式。其中一種會把惡意設定檔放進 VS Code 項目,求職者一打開資料夾並選擇信任作者,程式便自動執行。黑客取得電腦控制權後,再用專偷密碼的惡意程式盜取加密貨幣錢包資料。
八個月入侵 3 萬部電腦
警察廳公布的數字如下:
項目 | 數字 |
|---|---|
期間 | 2025 年 12 月前後至 2026 年 7 月 |
受感染電腦 | 至少 30,000 部 |
涉及國家及地區 | 逾 100 個,包括日本及美國 |
被盜資金或登入資料的錢包 | 逾 7,000 個 |
送回北韓的加密貨幣 | 至少 17 億日圓(約 1,071 萬美元) |
主要目標是個人網頁設計師、工程師,以及加密貨幣、區塊鏈和 Web3 專才。警告又指,被盜的身份資料可被北韓 IT 人員冒認受害者接工作,被盜的登入資料亦可能被用來入侵受害者的僱主或客戶。
警告亦記錄了一個細節:逢北韓的節日,這批黑客便停下平日的攻擊,改為玩電子遊戲和看足球影片。
日本首次搗破「手提電腦農場」
WaterPlum 部分成員同時以北韓 IT 人員身份,替海外企業做網頁開發工作。警告指,日本當局首次在國內查出並搗破一個「手提電腦農場」,即由協助者在家中擺放電腦,供北韓人員遙距登入開工,並取得證據顯示有關人員把數億日圓的加密貨幣匯往海外。
另外,一間日本加密貨幣交易所在 2025 年 5 月收到一份疑似北韓 IT 人員的求職申請。申請人自稱在馬來西亞出生、居於芬蘭,履歷列出十多項技能,面試時卻答不上大部分相關問題,交易所最終沒有聘用。警告指,WaterPlum 與北韓 IT 人員曾用同一批 IP 地址登入手提電腦農場,以及向這間交易所求職。
同屬北韓軍需工業部
日本警察廳和 FBI 評估,WaterPlum 與部分北韓 IT 人員同樣隸屬朝鮮勞動黨中央委員會軍需工業部轄下的第 313 總局。
警告建議開發者不要在處理加密貨幣或個人資料的電腦上執行來歷不明的程式碼,陌生程式碼只在沙盒或虛擬機內執行;打開陌生 VS Code 項目時,在「是否信任此資料夾作者」的提示選「否」,以受限模式開啟。已中招的用戶應假設錢包資料早已外洩,在另一部裝置開新錢包轉走資產,並重裝作業系統。
No comments yet
提交留言即表示你已閱讀我們的私隱政策。