招聘網站一夜變成黑客的公告板
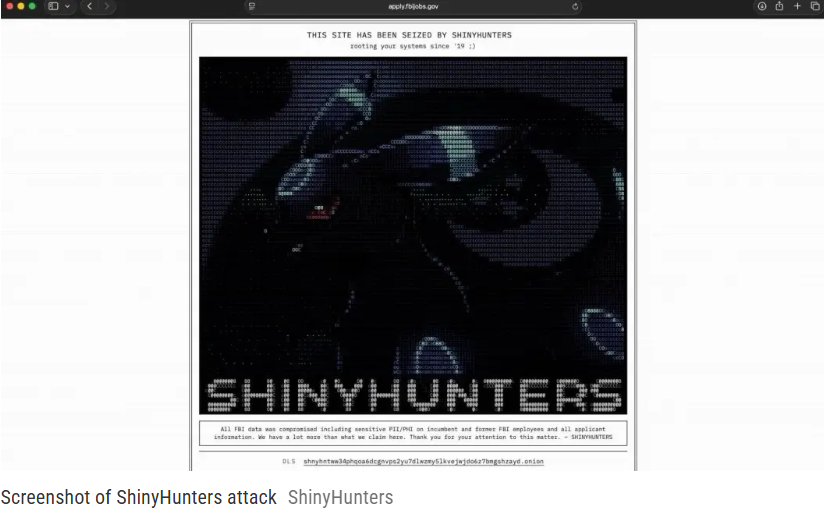
美國聯邦調查局(FBI)的招聘網站被入侵。黑客組織 ShinyHunters 在香港時間周二(22 日)取得 apply.fbijobs.gov 的控制權,把首頁改成一幅黑底字元畫,頂部寫着「本網站已被 ShinyHunters 查封」,下面一行副題是「自 19 年起就在你們的系統裏」。頁底一段文字聲稱,所有 FBI 資料已經外洩,包括現職及前任僱員的個人及醫療資料,以及全部應徵者資料,並留下一個暗網地址。
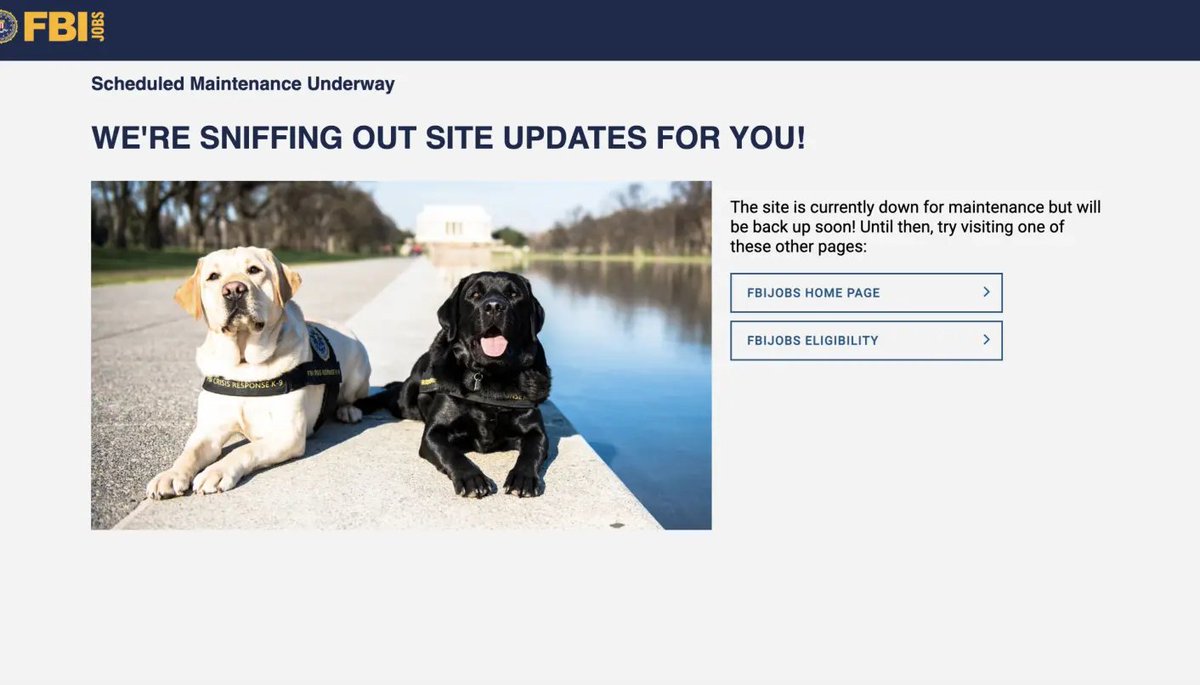
美國科技媒體 404 Media 最先報道事件,其後路透社、CNBC 及《The Register》等陸續跟進。截至香港時間周三(23 日),apply.fbijobs.gov 及特別探員申請系統仍然無法使用,網站改為顯示一版「維護中」頁面。
入口是 Oracle 人事系統的一個未修補漏洞
ShinyHunters 向保安媒體 BleepingComputer 透露,他們利用 Oracle 旗下人力資源系統 PeopleSoft 的一個零日漏洞打開缺口。零日漏洞指軟件商尚未修補、外界亦未知悉的保安破綻。該組織稱,這個漏洞容許攻擊者遠端執行程式碼,即是可以在對方的伺服器上直接運行自己的指令。PeopleSoft 是企業與政府部門常用的人事系統,招聘單位會用它儲存應徵者的個人資料。
該組織又稱,他們在美國時間周一晚動手,其後橫向移動,進入 FBI 自行管理的 AWS GovCloud,即亞馬遜為美國政府部門另設的獨立雲端環境,並在當中取走資料。除招聘系統外,他們聲稱亦攻破了刑事司法、人力資源及 Medlink 等多項內部服務。
聲稱取走 2 至 3 TB 資料
以下是 ShinyHunters 單方面的說法,FBI 至今未有確認:
項目 | 該組織的說法 |
|---|---|
資料量 | 2 至 3 TB |
涉及人士 | 幾乎全部現職及前任探員,以及所有曾申請職位的人 |
資料類型 | 姓名、探員身份、電郵、電話、住址 |
部分個案另有 | 配偶資料,包括社會安全號碼 |
被攻破的服務 | 招聘系統、刑事司法、人力資源、Medlink |
為佐證說法,該組織向美國政府科技媒體 Nextgov/FCW 提供一個文字檔,當中載有近 5,000 名 FBI 僱員的個人資料,包括住址、電話,以及其配偶和兄弟姊妹的資料。傳媒指該批樣本看來屬實,但無法獨立核實其來源。
FBI 只確認正在調查
FBI 發言人回覆傳媒查詢表示,當局知悉有關 FBIjobs.gov 受到未經授權活動的說法,正在調查。發言人沒有確認資料是否外洩,亦沒有交代受影響人數。多間傳媒指,局方對進一步查詢未有回應。
勒索頁面點名局長 限一周撤回報告
ShinyHunters 在暗網的勒索頁面直言,今次行動「並非為錢」。該組織點名要求 FBI 局長 Kash Patel 及網絡部門助理局長 Brett Leatherman,在一周之內更正或直接撤回 2026 年第二季的 FLASH 報告。
那份報告在今年 5 月發出,向業界講解該組織的手法,並建議受害機構不要付款。ShinyHunters 稱報告載有多項不實指控,包括指他們涉及 swatting,即虛報警情引警方持械上門,以及恐嚇受害人家屬。該組織在信中寫道:「我們希望明確表示,我們的威脅與說法都是真實的。」如果 FBI 不照辦,他們聲言會把手上資料全部公開。
同一個漏洞據稱正在打其他機構
ShinyHunters 另稱,他們正以同一個 PeopleSoft 漏洞攻擊其他機構,當中包括《財富》500 強企業。Oracle 暫未就該漏洞作出公開回應。翻查資料,ShinyHunters 自 2020 年前後開始出現,多年來以入侵大型企業資料庫、再向對方勒索見稱。
No comments yet
提交留言即表示你已閱讀我們的私隱政策。