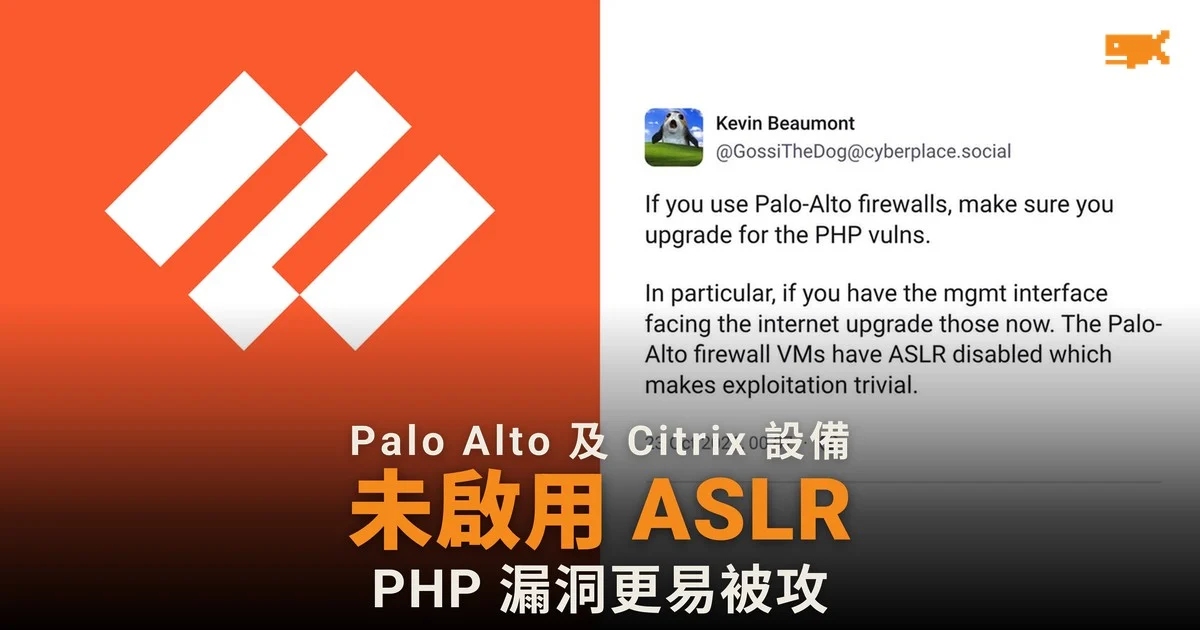
研究員指 Palo Alto 及 Citrix 設備未啟用 ASLR
英國資安研究員 Kevin Beaumont 10 月 23 日在 Mastodon 發文,提醒使用 Palo Alto Networks 防火牆的機構盡快處理 PHP 漏洞,特別是管理介面連接互聯網的設備。他指 Palo Alto 的防火牆虛擬機沒有啟用 ASLR(位址空間配置隨機化),令攻擊「輕而易舉」;數分鐘後他再發文,指 Citrix NetScaler 同樣要處理,原因一樣:ASLR 被停用。
ASLR 是一項已有數十年歷史的基本記憶體防禦,會把程式在記憶體中的位置隨機打亂,令攻擊者難以預計要跳到哪裏執行惡意程式碼。
PHP2Shell 漏洞仍未有修補
這兩個漏洞編號為 CVE-2026-109618 及 CVE-2026-109619,屬 PHP 核心的記憶體漏洞,被稱為 PHP2Shell,PHP 項目 10 月 21 日已推出修補。不過,很多廠商把 PHP 包在自家設備的管理介面之內,要等廠商自行更新。
Palo Alto 10 月 21 日發出的公告指,PAN-OS 會在之後的版本修補,現時建議客戶先採用臨時緩解措施,例如啟用威脅防護訂閱的相關特徵碼;公司表示未知悉有人利用這兩個漏洞攻擊其產品。Citrix 則指 NetScaler 的管理入口使用 PHP,所有受支援版本都受影響,計劃 10 月 27 日為所有受支援版本推出修補,在此之前客戶應立即只讓受信任的管理網絡連接管理介面。
「廠商業界基本上是疏忽」
Beaumont 補充,Citrix NetScaler 建基於一個已停止支援、本身不支援 ASLR 的舊版 FreeBSD,而 Palo Alto 則「從未啟用」ASLR。他又指,HPE ProLiant 伺服器附帶的 HP System Management Homepage 同樣內置沒有 ASLR 的 PHP,暫時似乎未有修補。
他指 GitHub 上現時大量 PHP2Shell 攻擊程式其實未能做到遠端執行程式碼,因為沒有人能妥善繞過 ASLR,這為機構爭取了修補時間;但他 10 月 23 日預計,能繞過 ASLR 的攻擊程式約一周內便會出現。他形容 ASLR 是很有效的保安措施,呼籲機構要求廠商啟用,並批評網絡安全廠商業界在這方面「基本上是疏忽」。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。