Amazon 在公開披露前四日已錄得 PHP2Shell 攻擊嘗試
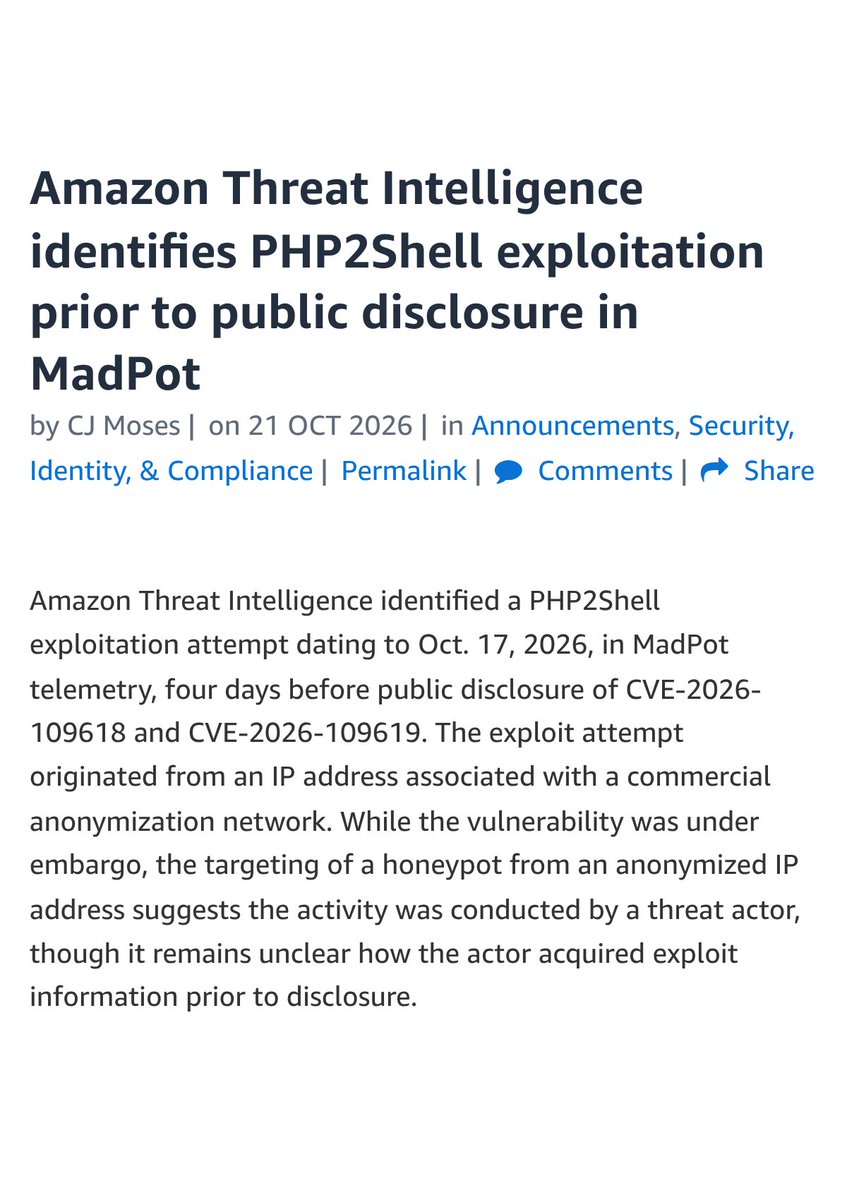
Amazon 整合安全部門資訊保安總監 CJ Moses 在 2026 年 10 月 21 日發表的 AWS 保安網誌中表示,Amazon 威脅情報團隊在 MadPot 的遙測紀錄中,找到一次日期為 2026 年 10 月 17 日的 PHP2Shell 攻擊嘗試,比 CVE-2026-109618 及 CVE-2026-109619 兩個漏洞公開披露早四日。MadPot 是 Amazon 自設的蜜罐網絡,即一批故意放在網上、用來引攻擊者上釣並記錄其手法的誘餌伺服器。
來自商用匿名網絡的 IP 無人知道對方如何取得細節
Amazon 在網誌中表示,該次攻擊嘗試來自一個與商用匿名網絡有關的 IP 位址,即一種收費服務,用來隱藏使用者的真實位置。公司指,漏洞當時仍在禁發期(embargo),即研究人員與軟件維護者協議暫不公開的期間,而蜜罐在這段時間被一個匿名 IP 針對,顯示有關活動由威脅行為者進行;但公司同時表示,該行為者如何在披露前取得漏洞利用資料,至今仍不清楚。
披露當日的禁發期還未屆滿 已出現多個概念驗證程式
據 Amazon 網誌,PHP2Shell 的禁發期原定在香港時間 10 月 21 日晚上 10 時屆滿。但在同日,Amazon 威脅情報團隊已發現多個針對該漏洞的概念驗證程式,即證明漏洞真的可以被利用的示範程式,最早一個約在香港時間 10 月 21 日上午 10 時出現。該團隊在當日上午 10 時至下午 4 時期間,再錄得更多來自其他匿名基礎設施、針對 MadPot 的攻擊嘗試。Amazon 指,各次嘗試的攻擊程式碼與所用的匿名基礎設施各有不同,顯示涉及多名行為者,但技術分析仍在進行,未能確定這些嘗試在真實系統上是否會成功。
時間(香港時間) | 事件 | 出處 |
|---|---|---|
10 月 17 日 | MadPot 錄得首次 PHP2Shell 攻擊嘗試 | Amazon |
10 月 21 日上午 10 時 | 最早的概念驗證程式出現 | Amazon |
10 月 21 日上午 10 時至下午 4 時 | 多個匿名基礎設施針對 MadPot | Amazon |
10 月 21 日晚上 10 時 | 禁發期屆滿,修補發布 | Amazon |
Amazon 的兩點結論:禁發期保障有限,由修補到攻擊的時間正在收窄
Amazon 在網誌中提出兩點適用於其他漏洞的教訓。其一,禁發期只能在沒有其他人獨立找到同一個漏洞之前保護防守方,協調披露仍然是正確做法,但防守方不應假設公開披露日就是最早被攻擊的日子。其二,由修補推出到可用的攻擊程式出現,所需時間正在收窄:公司指人工智能輔助分析,令由修補差異或公告推演出可用攻擊程式的成本下降,更多行為者可以在技術細節公開後數小時甚至數分鐘內行動。
Amazon 因此建議,面向互聯網的系統若出現嚴重漏洞,修補與緩解的時限應以小時計,7 日或 30 日的服務水平協議假設了一段已不存在的延遲;調查應由已知最早的攻擊日期起算,PHP2Shell 的情況要由 10 月 17 日起查;並應投資於不依賴個別 CVE 特徵碼的偵測方法,因為首次攻擊往往早於特徵碼存在。公司又指,其內部威脅情報系統每分鐘分析逾 2,000 億項事件。
漏洞影響過去十年發布的每個 PHP 版本
據 Infosecurity Magazine 10 月 22 日報道,CVE-2026-109618 及 CVE-2026-109619 合稱 PHP2Shell,可在任何使用過去十年發布的 PHP 版本(最早可追溯至 5.4 版)的網站上,造成無須登入的遠端程式碼執行及伺服器被接管。該報道引述 W3Techs 數據指,在已知伺服器端程式語言的網站中,約 69.7% 使用 PHP,當中包括 WordPress、Drupal、Joomla 及 Magento 等內容管理系統。
據 Infosecurity Magazine 報道,兩個漏洞由加州保安公司 Calif 與 Google Cloud 旗下 Wiz 的研究人員,在 OpenAI 的 Patch the Planet 項目協作下於 8 月發現,原定 10 月 21 日公開;但 10 月 20 日有 Hacker News 論壇的匿名用戶在修補未就緒前先行外洩部分資料。
美國國家安全局要求即時更新或下線
據 Ars Technica 10 月 22 日轉載的《金融時報》報道,美國國家安全局(NSA)要求所有使用 PHP 的機構即時更新系統或把系統下線。NSA 表示:「這些漏洞往往提供一條直達伺服器檔案系統或資料庫的途徑」。
來源
- Amazon Threat Intelligence identifies PHP2Shell exploitation prior to public disclosure in MadPot(AWS Security Blog,第一手)
- PHP2Shell Exploitation Attempt Detected Four Days Before Disclosure(Infosecurity Magazine)
- Hackers got a four-day head start on epic PHP2Shell vulnerability(Ars Technica,轉載金融時報)
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。