開發者懸賞 500 美元,邀人攻破未修補 PHP2Shell 的伺服器
據開發者 cloudlandsdev 香港時間 10 月 25 日凌晨在 Hacker News 的發文,他架設網站「Steal My Bitcoin」,把一個比特幣錢包的私鑰藏在一部故意不修補 PHP2Shell 漏洞的伺服器上,第一個取得私鑰的人可取走錢包內約 500 美元的比特幣。他寫道,想知道「有沒有人真的懂得利用這個我們過去幾天為之恐慌的 PHP 遠端執行漏洞」。
網站說明,私鑰要透過伺服器上一個名為 print-flag 的程式讀出,只有 PHP 程式的用戶帳戶才能執行,伺服器用的是漏洞公開前的 PHP 版本。網站又寫明所有流量都有記錄,並禁止攻擊主機、阻斷服務或逃出容器。
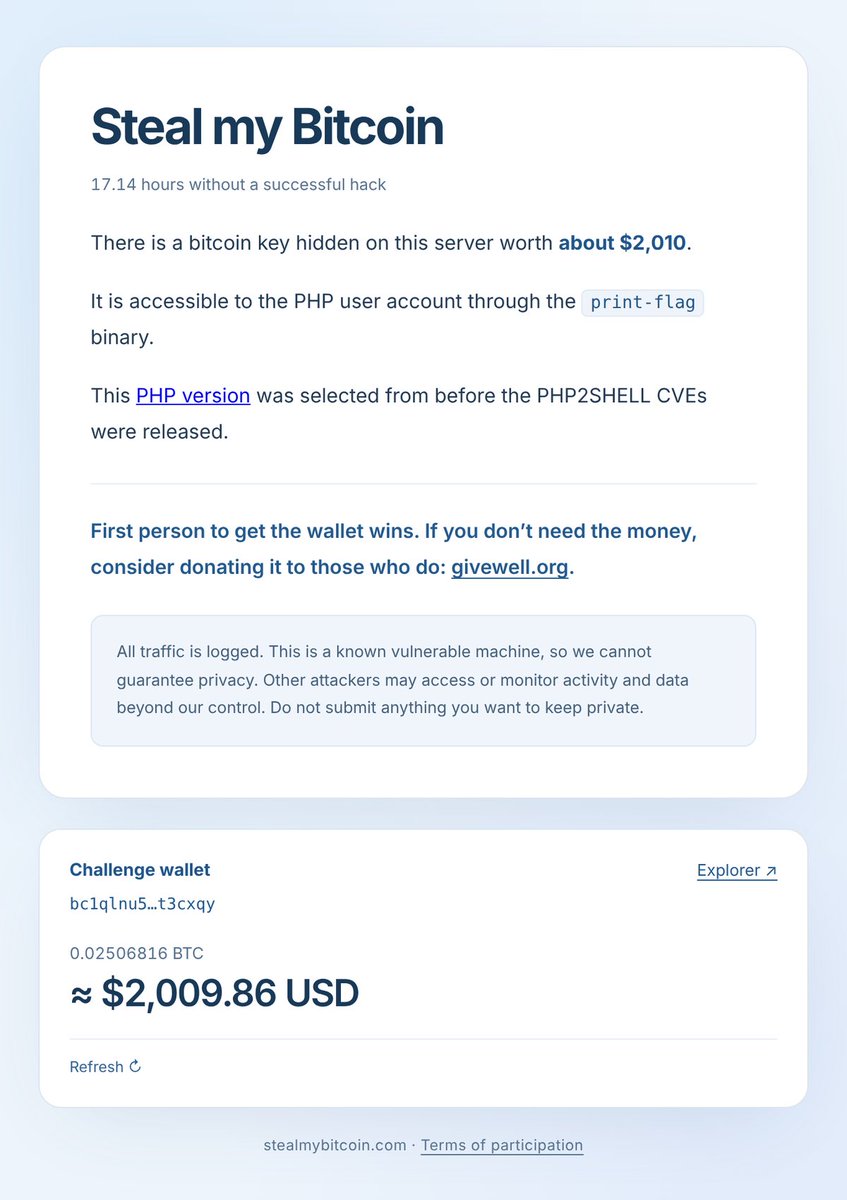
錢包增至約 2,000 美元,至今未被轉走
據區塊鏈瀏覽器 mempool.space 的紀錄,挑戰錢包香港時間 10 月 25 日清晨收到首筆約 0.00625 枚比特幣,其後再收到三筆轉賬,結餘增至約 0.025 枚,按 10 月 26 日價格約值 2,000 美元,至今沒有轉出紀錄。cloudlandsdev 表示無意為錢包募款,原意是「把 500 美元放在街角,看看能放多久」。
帖文取得逾 550 分、約 350 則留言。他稱流量大得每次擴充伺服器,新增的算力都立即被用光。香港時間 10 月 25 日晚上他再更新,指有人「肯定弄出了 segfault」,即令程式存取不應存取的記憶體而崩潰,令 PHP 多次當機,但「仍然未有人做到遠端執行程式碼」。
PHP2Shell 是甚麼漏洞
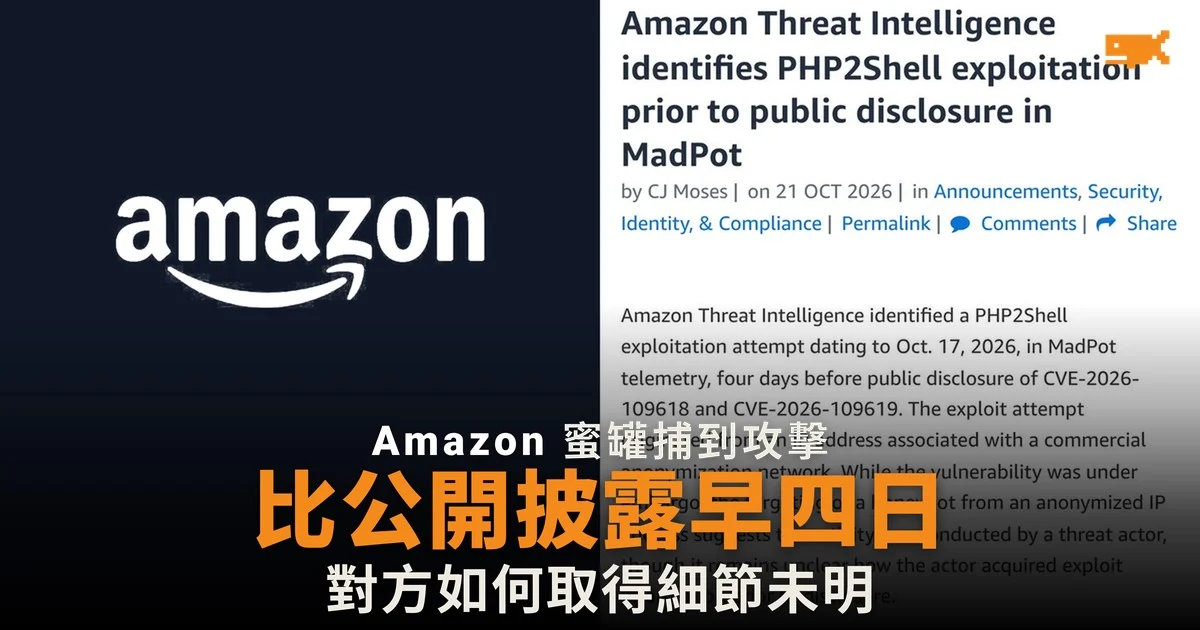
據網絡安全公司 Wiz 的研究報告,PHP2Shell 是 PHP 核心引擎內的多個記憶體安全漏洞,編號 CVE-2026-109618 及 CVE-2026-109619,嚴重程度評分最高 9.2 分,PHP 在 10 月 21 日發布修補。PHP 是全球約七成網站所用的程式語言,WordPress 和維基百科的 MediaWiki 都以它編寫。
Wiz 指,最早追溯至 PHP 5.4 的版本都受影響,攻擊者毋須登入便可在伺服器執行程式碼。Wiz 亦承認,要把多個漏洞串連成可用的攻擊步驟極為複雜,團隊是借助前沿 AI 模型才做得到。據 The Verge 10 月 21 日報道,維基百科及不少網站在修補發布當日暫停服務。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。