群暉與 360 指向兩個不同漏洞
台灣網絡儲存設備(NAS)廠商群暉科技(Synology)10 月 29 日發表聲明,指有攻擊者利用一個 2024 年 12 月已修補的漏洞,入侵仍在使用舊版 DSM 系統的設備,加密資料再勒索贖金。群暉在聲明中引用的是 2024 年的安全公告 SA-24:20,並呼籲所有用戶立即更新 DSM,以及開啟自動更新。
同一日,中國網絡安全公司 360 發表分析,對攻擊入口有不同說法。360 指,今年 10 月以來其反勒索服務接連收到多宗群暉 NAS 遭勒索的求助,攻擊者用的是今年 9 月才公開的兩個高危遠端漏洞,編號 CVE-2026-13639 及 CVE-2026-13684,距今只約一個月,360 形容這是典型的「1day」漏洞攻擊,即漏洞已有修補,但大量設備仍未更新。
9 月的兩個漏洞,評分 9.8
群暉在 9 月 18 日發布的安全公告 SA-26:13 一共修補 8 個 DSM 漏洞,360 點名的兩個都列為「Critical」,CVSS 評分同為 9.8。其中 CVE-2026-13684 位於 SCGI 元件,CVE-2026-13639 則屬登入邏輯的熵不足問題,兩者都容許未經認證的遠端攻擊者讀寫任意檔案。
公告列出的修補版本為 DSM 7.4-90075、7.3.2-86009-4、7.2.2-72806-9 及 7.2.1-69057-12 或之後版本,群暉沒有提供更新以外的緩解方法。截至 10 月 31 日,群暉的勒索軟件聲明沒有提及 SA-26:13,亦沒有說明受影響設備數目。
勒索軟件 C3RB3R:檔案改名 .L0CK3D
360 指,今次攻擊的源頭是老牌勒索家族 Cerber 的變種「C3RB3R」,該家族長期針對 NAS 設備。被加密的檔案會加上 .L0CK3D 副檔名,每個受影響的資料夾都會留下一份名為 read-me3.txt 的勒索信,指示受害人用 Tor 瀏覽器登入網站購買解密工具。
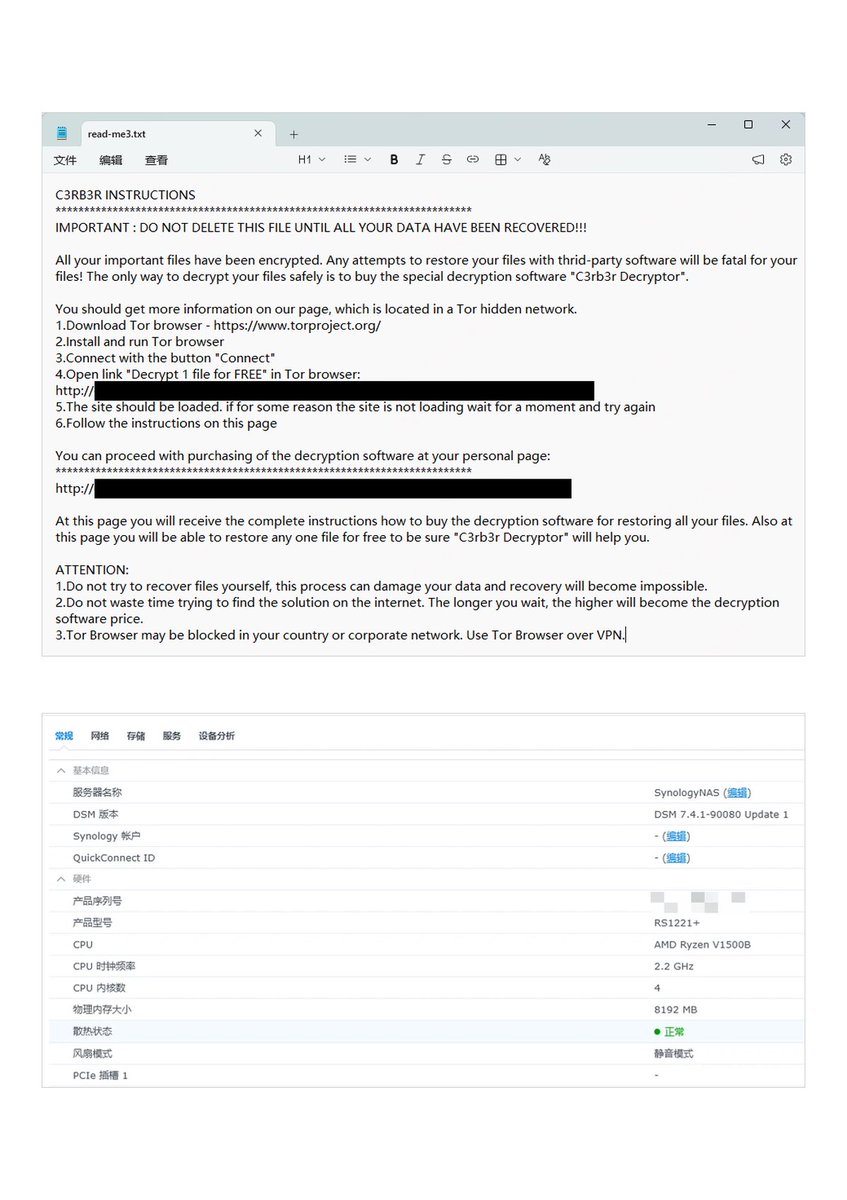
360 的拆解顯示,勒索程式會略過 27 個系統目錄,再遞迴加密其餘檔案;檔案內容以 ChaCha8 加密,每個檔案用獨立金鑰,金鑰再以 RSA-2048 保護後附在檔案末端。360 在報告中三次提醒受害人「不要支付贖金」。
澳門司警發預警,360 建議離線備份
澳門司法警察局轄下的網絡安全事故預警及應急中心 10 月 30 日發出警情通告,指群暉 NAS 近日受到 Cerber 勒索軟件「全球自動化大規模攻擊」,已向當地關鍵基礎設施營運者發出預警。司警呼籲用戶更新 DSM 及套件、停用預設的 admin 帳號、啟用雙重認證,並避免把登入介面直接開放到互聯網;遇襲者不要付贖金,應致電 993 報案。
360 的建議亦包括不要把 NAS 管理埠直接暴露在互聯網,改用官方中繼服務或 VPN,並開啟共享資料夾快照及防篡改功能,以及至少保留一份與 NAS 斷開的離線備份。
來源
- Synology urges users to update DSM following ransomware attacks on outdated DSM versions(群暉,10 月 29 日)
- Cerber勒索攻擊群暉NAS事件預警(360,10 月 29 日)
- 司警局呼籲公眾防範群暉科技 Synology 網絡儲存設備受到勒索軟件攻擊(澳門特區政府入口網站,10 月 30 日)
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。