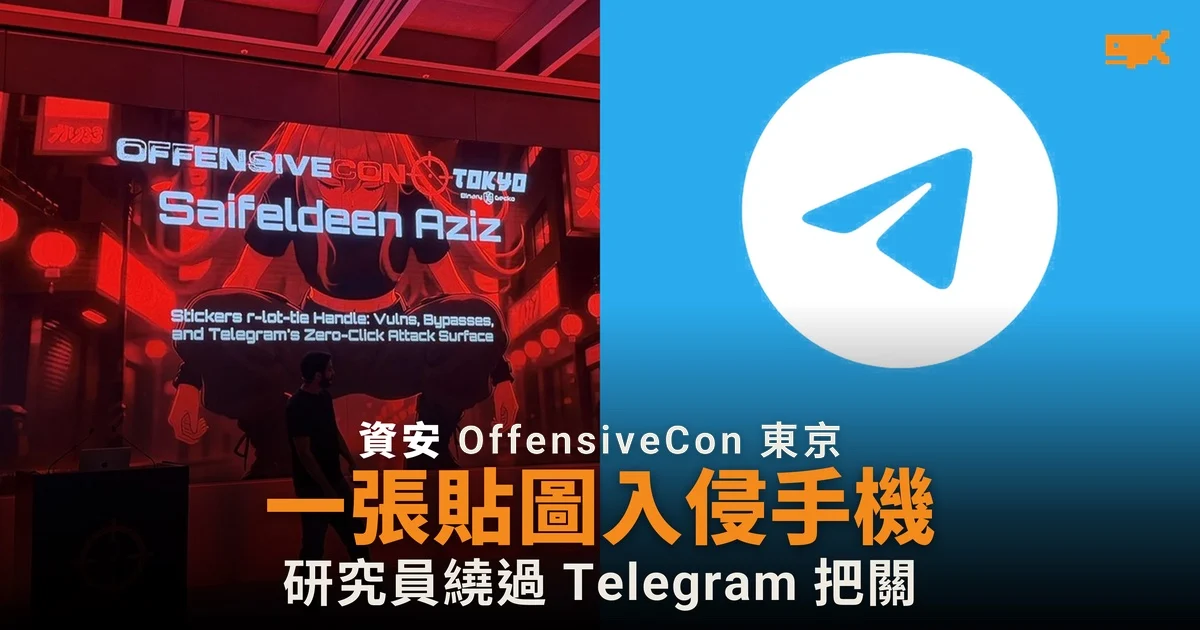
研究員稱 Telegram 貼圖漏洞可在 iPhone 執行程式碼
研究員 Saifeldeen Aziz 在 10 月 28 日於東京舉行的資安會議 OffensiveCon 發表研究,指 Telegram 播放動畫貼圖的程式庫 rlottie 有多個漏洞,串連起來可以在 iOS 版 Telegram 執行程式碼,用戶毋須點擊任何東西,即所謂「零點擊」攻擊。
據會議網站的講題摘要,這是一項為期一年的獨立研究。團隊先用大型語言模型協調的模糊測試,即自動餵入大量畸形檔案找出程式崩潰位置,在 rlottie 找到多個記憶體損壞漏洞,影響 iOS、Android 及桌面版 Telegram。
伺服器把關被繞過
Telegram 一直認為,惡意貼圖在伺服器一關已被擋下,到不了用戶手機上有漏洞的程式碼。摘要指,研究團隊另外找到貼圖傳送及檢查流程中的邏輯漏洞,令這個本應「到不了」的位置可以被攻擊,最後針對 iOS 版做出可執行程式碼的攻擊。
據 Cybersecurity News 報道,Aziz 表示有問題的程式碼至今仍隨 Telegram 官方 app 發布。摘要亦指,Telegram 仍主要靠阻止惡意貼圖送達。
Telegram 在 3 月曾稱攻擊不可能成事
日期(2026 年) | 事件 |
|---|---|
3 月 26 日 | ZDI 向 Telegram 通報 rlottie 漏洞 |
3 月 31 日 | Telegram 回應指漏洞已被伺服器檢查化解 |
4 月 14 日 | Telegram 要求對方交出完整攻擊鏈 |
10 月 15 日 | ZDI 以未修補漏洞形式公開,評分 7.0 |
10 月 28 日 | Aziz 在 OffensiveCon 發表串連攻擊 |
背景是 Trend Micro 旗下漏洞獎勵計劃 ZDI 在 3 月通報的另一個 rlottie 漏洞。據 heise 報道,ZDI 最初給予 9.8 分的「嚴重」評級,其後因 Telegram 的伺服器防護調低至 7.0 分。Telegram 當時向意大利國家網絡安全局表示,每張上載的貼圖在派發前都會在伺服器檢查,用這種方法執行惡意程式碼「技術上不可能」。
ZDI 的公告顯示,Telegram 曾要求對方交出完整的遠端執行程式碼攻擊鏈,ZDI 認為這不符合業界的協調披露慣例。ZDI 最終在 10 月 15 日以未修補漏洞的形式公開,建議的唯一緩解方法是限制與 Telegram 的互動。
用戶可以怎樣做
heise 當時指出,伺服器掃描並不等於修補漏洞,最多只能令攻擊更困難。意大利國家網絡安全局建議用戶在設定中限制陌生人傳送訊息,只接收通訊錄聯絡人或 Premium 用戶的訊息。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。