LiteLLM 再遭供應鏈攻擊,惡意版本盜取 AI 金鑰
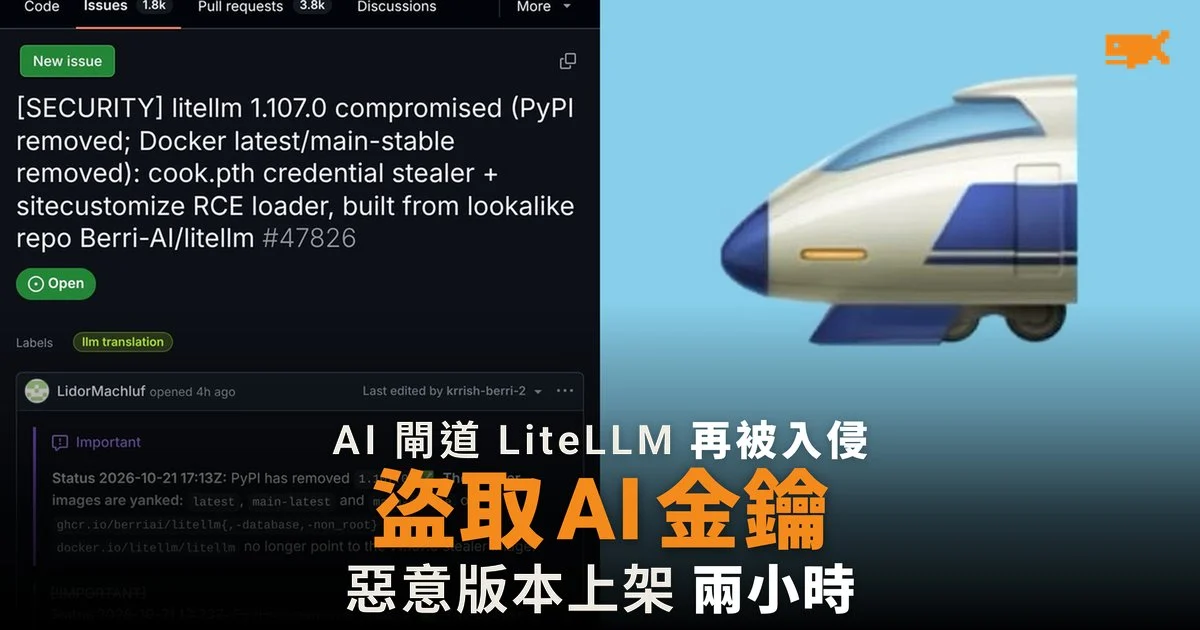
周三晚上安裝過 LiteLLM 更新的開發者,伺服器登入金鑰、雲端帳戶密鑰及 AI 工具登入資料或已被盜。AI 閘道函式庫 LiteLLM 的發布流程遭入侵,含惡意程式的 1.107.0 版周三(21 日)晚上在 PyPI 上架約兩小時。程式在每次啟動 Python 時執行,除盜取開發者的密鑰外,亦會讀取 LiteLLM 資料庫內的 AI 供應商金鑰。團隊稱,攻擊者用三名工程師的 GitHub 權杖改寫發布流程,而權杖是經 Claude Code 的回應內容記錄進日誌而外洩。這是 LiteLLM 今年第二次遭供應鏈攻擊。