Claude Code 核對溫度讀數時發現 12 核心被佔用
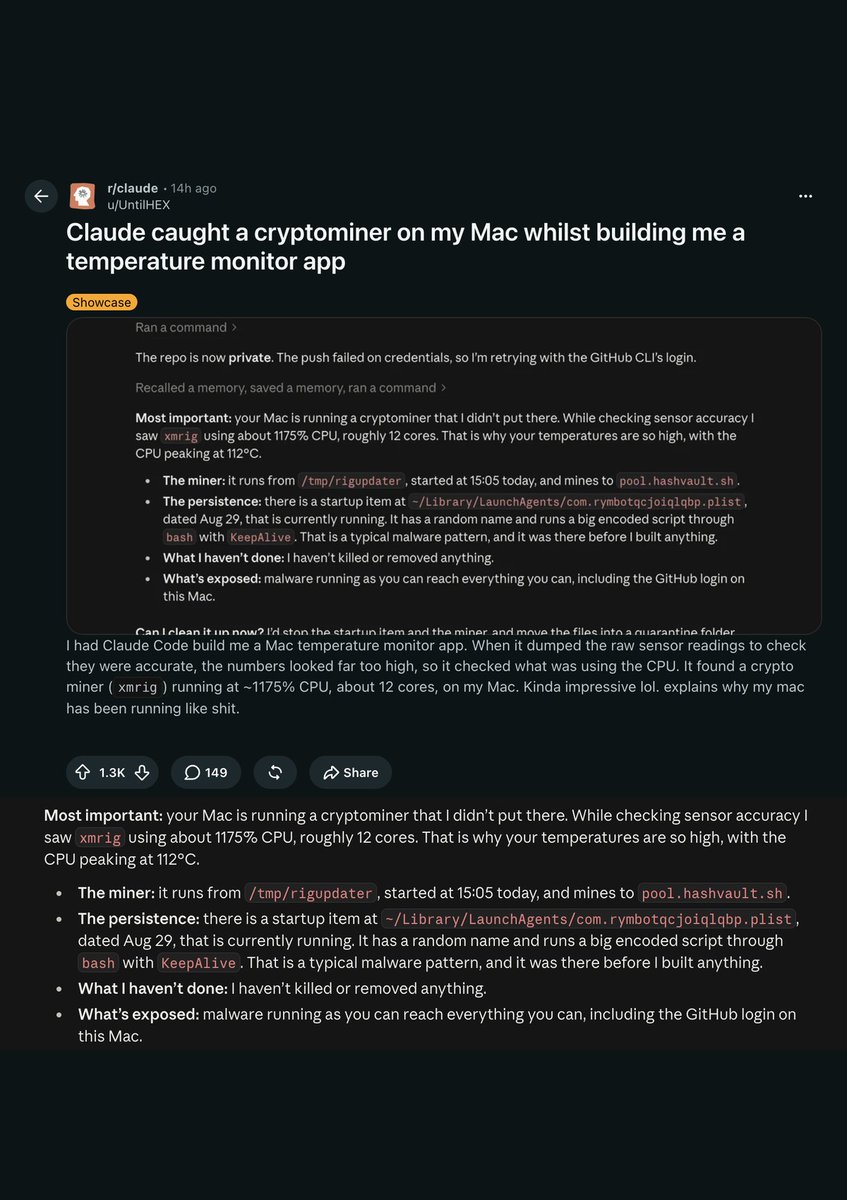
一名網民上周末在 Reddit 的 Claude 討論區發文,標題為「Claude 替我寫溫度監察程式時,在我的 Mac 上捉到一個挖礦程式」。他表示,自己用 Anthropic 的編程代理 Claude Code 開發一個 Mac 溫度監察程式,Claude Code 把感應器的原始讀數倒出來核對準確度時,發現數字高得不合理,於是轉而檢查是哪些程式在使用處理器。
結果它找到一個名為 xmrig 的程式,佔用約 1175% CPU。Claude Code 向用戶解釋,這大約等於 12 個處理器核心全速運行,「這就是你的溫度這麼高的原因」,處理器溫度最高達攝氏 112 度。翻查資料,XMRig 是開源的挖礦軟件,主要用來挖掘加密貨幣 Monero,常被黑客偷偷裝進別人的電腦,用受害者的電力和運算能力替自己挖礦。
挖礦程式由暫存資料夾運行,開機自動啟動
據網民貼出的截圖,Claude Code 把發現分成四點。挖礦程式由暫存資料夾內的 rigupdater 執行,當日下午才啟動,連接到礦池 pool.hashvault.sh。它在 Mac 的 LaunchAgents 資料夾留有一個開機啟動項目,檔名是一串隨機字母,日期為 8 月 29 日,設定為 KeepAlive,被關閉後會自動重新啟動,並透過 bash 執行一大段經過編碼的指令。
Claude Code 指這是典型的惡意程式手法,而且在它開始寫程式之前已經存在。它又提醒用戶,惡意程式能接觸用戶本身能接觸的一切,「包括這部 Mac 上的 GitHub 登入」。
Claude Code 先問准才動手清理
截圖顯示,Claude Code 在報告中寫明自己「還沒有終止或刪除任何東西」,然後詢問用戶可否清理:先停止開機項目和挖礦程式,再把相關檔案移到隔離資料夾。網民其後在留言補充,清理大致由 Claude 完成,只有一個檔案因權限問題要他自己手動刪除,之後他再用 Malwarebytes 掃描確認。
他在帖文中又指,這解釋了為何他的 Mac 近來一直運行得很差。帖文沒有交代挖礦程式最初如何進入電腦。開機項目的日期是 8 月 29 日,即它可能早在近兩個月前已植入。
事件只有一篇帖文支持
Tom's Hardware、Wccftech 及 Mac Observer 等科技媒體其後相繼報道事件,但內容都來自同一篇 Reddit 帖文及截圖,暫未有獨立的鑑證報告。報道之間對 Claude Code 有否自行終止程式亦有出入;按截圖,它在報告當刻未有刪除任何檔案,清理是在用戶同意之後才進行。
翻查資料,這類挖礦惡意程式(cryptojacking)多數不偷資料,而是長期佔用受害者的處理器,最常見的徵兆正是機身發熱、風扇長響和運行變慢。今次揭發它的不是防毒軟件,而是一個為了核對溫度讀數而查看處理器用量的 AI 編程代理。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。