DigiCert 承認內部系統外露 17 個月,客戶護照及駕駛執照曾被讀取
數碼憑證公司 DigiCert 在 11 月 2 日向 Mozilla 提交的完整事故報告中承認,一個存放客戶資料的內部業務系統,由 2025 年 2 月 4 日至 2026 年 7 月 2 日一直可以從外部網絡連上,為期約 17 個月。DigiCert 為網站簽發 SSL/TLS 憑證,瀏覽器網址列的鎖頭圖示,正是靠這類憑證證明網站身份。
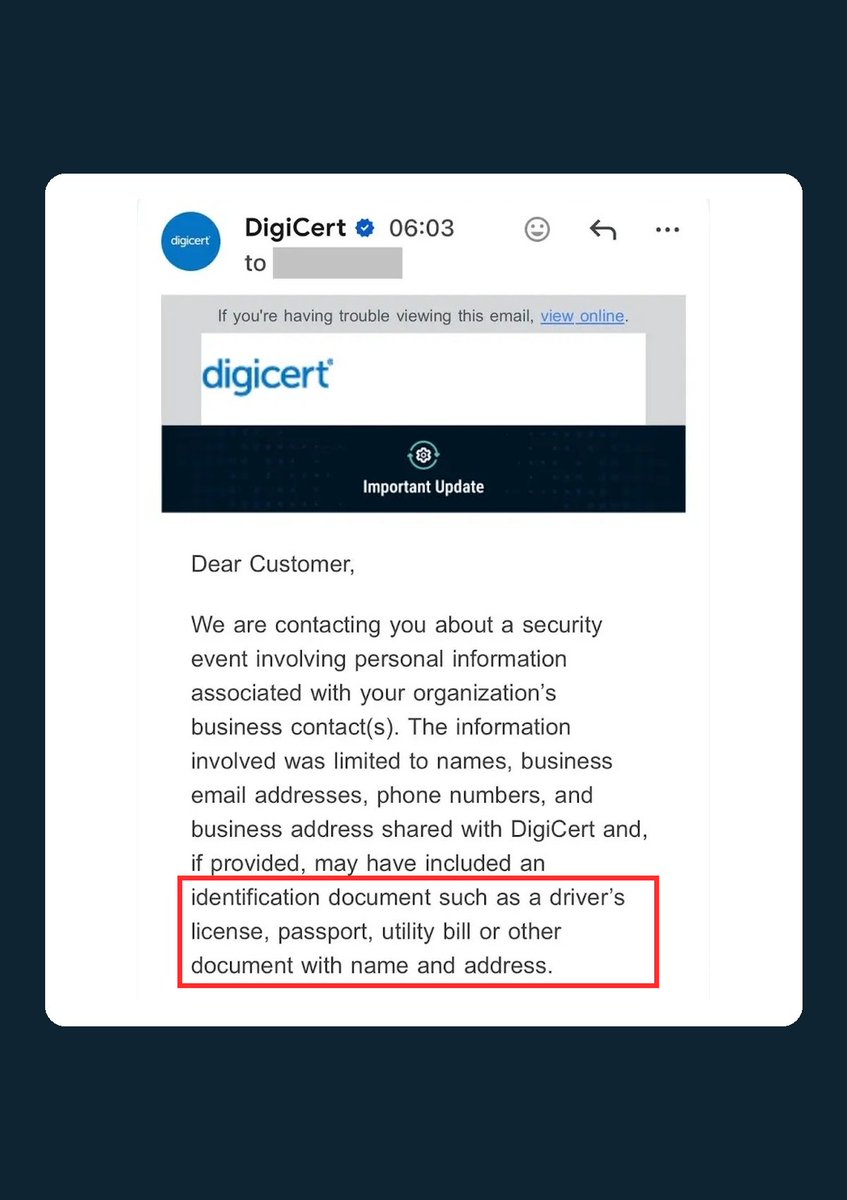
報告指,有人在 2026 年 6 月 27 日至 7 月 2 日期間,一連六日讀取了系統內部分存檔資料。外洩的大多是客戶聯絡人的姓名、公司電郵、電話及公司地址;少數客戶帳戶另有客戶自行提交的證明文件,包括駕駛執照、護照、水電費單,或其他載有姓名及地址的文件。DigiCert 沒有公布受影響客戶的數目。這些文件原本是客戶代表為核實身份而交給 DigiCert 的。
一次搬遷,令不用多重驗證的登記功能對外開放
DigiCert 解釋,2025 年 2 月 4 日一次基礎設施搬遷,把這個本來只限 VPN 連入的系統,移到一個可以從外部連上的網絡區域。系統所用的帳戶管理平台,附有一個原本為其他產品而設的自助登記功能,這個功能亦連帶對外開放。
經這個功能登記的帳戶,不受 DigiCert 平日要求的多重驗證(MFA,即登入時除密碼外再要一重確認)規管,預設只有唯讀權限,卻仍可看到系統內的存檔資料。DigiCert 承認,當時把搬遷當成一般基建改動處理,沒有經過保安審查,所以一直未有察覺。
6 月已見陌生帳戶,10 月才確認資料被讀
報告列出的時序如下:
日期 | 事件 |
|---|---|
2025 年 2 月 4 日 | 系統搬遷後可從外部連上 |
2026 年 6 月 18 日 | 內部團隊發現系統上有非 DigiCert 的帳戶,判斷它們看不到資料 |
2026 年 6 月 21 日 | 保安研究計劃通報,外部可自行登記帳戶 |
2026 年 6 月 27 日 | 資料被讀取的時段開始 |
2026 年 7 月 2 日 | 修補程式上線,資料被讀取的時段結束 |
2026 年 10 月 12 日 | 首次懷疑存檔資料曾被未經授權讀取 |
2026 年 10 月 19 日 | 確認屬須通報的事故 |
2026 年 10 月 24 日 | 停用自助登記功能,系統再無對外入口 |
換言之,DigiCert 在 6 月發現漏洞並在 7 月修補,但當時以為沒有人看過資料,直至約三個半月後的 10 月中,才發現修補之前那六日已有人讀取存檔。
憑證本身未受影響
DigiCert 強調,事件中的帳戶只能讀取資料,不能寫入紀錄、批核驗證或簽發憑證,簽發憑證的系統在獨立網絡運作,並無受影響。公司亦表示,CertCentral 及 DigiCert ONE 兩個客戶平台、客戶登入資料及已簽發的憑證都安全有效,客戶毋須就現有憑證採取任何行動,事件中亦沒有任何憑證被簽發、修改或撤銷。
DigiCert 已向客戶發出電郵通知,信中列明涉及的資料可能包括駕駛執照、護照、水電費單等身份證明文件。
事後 DigiCert 重設了系統所有用戶的密碼,加設檔案讀取及請求量警報,並規定內部工具日後改動網絡存取設定,必須先經保安部門簽批。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。