OpenAI 未發布模型一次過寫出 948 個 Linux 提權攻擊程式,成本約 121 萬美元
OpenAI 在 11 月 5 日發表文章〈A thousand fewer paths to root〉,公開一次以未發布的網絡安全模型掃描 Linux 核心的結果:整個流程由 AI 代理自動執行,最後寫出 948 個可運作的本機權限提升(LPE)攻擊程式,即讓一個沒有特權的本機用戶取得最高的 root 權限。這次運行花費的 API 額度合共約 121 萬美元,平均每個攻擊程式約 1,280 美元。
OpenAI 據此提出警告:面對資源充足的攻擊者,一部未修補系統上的低權限帳戶,實際上已等同 root。
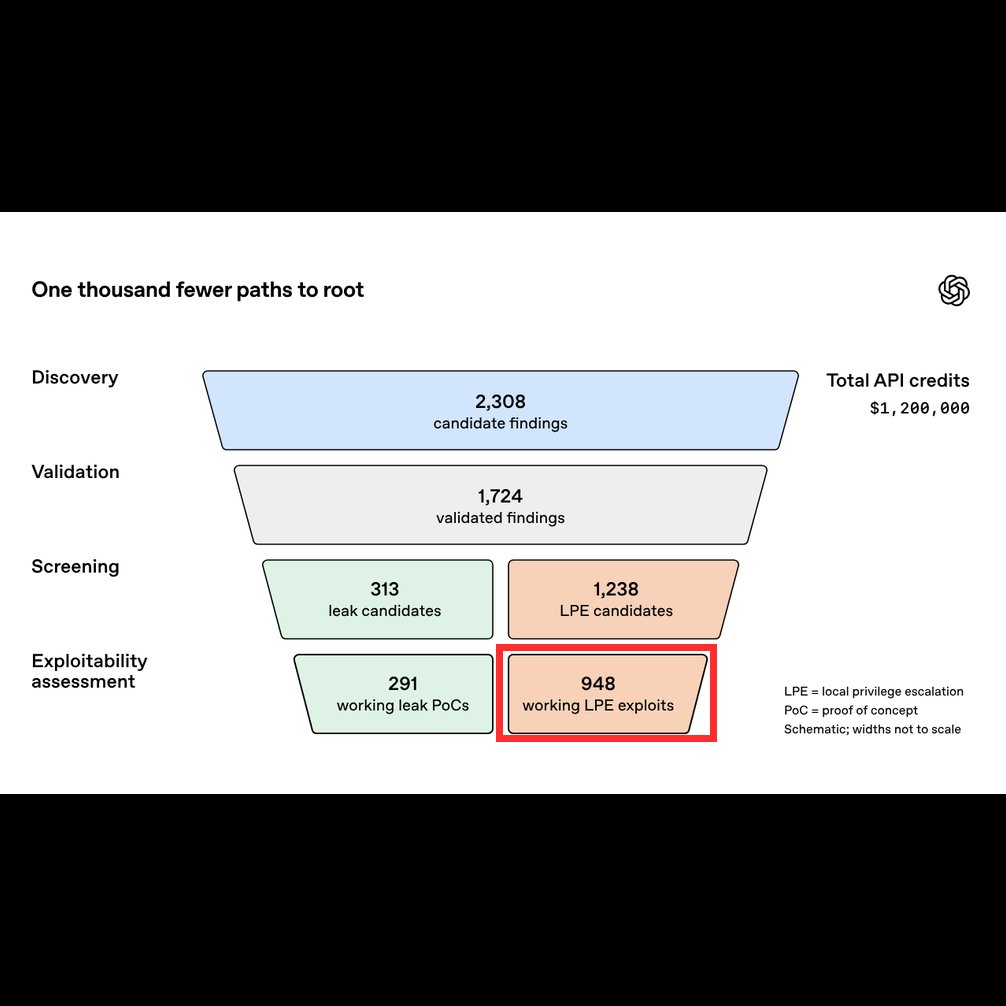
由 2,308 個疑點收窄到 948 個攻擊程式
這次運行在 2026 年 10 月中進行,用的是 OpenAI 稱為「即將推出」的網絡安全模型。流程分幾層篩選:
階段 | 數目 |
|---|---|
分析代理找出的候選漏洞(已去重) | 2,308 |
在隔離虛擬機內重現成功 | 1,724 |
其中屬權限提升類候選 | 1,238 |
其中屬資訊洩漏類候選 | 313 |
最終可運作的權限提升攻擊程式 | 948 |
最終可運作的資訊洩漏概念驗證 | 291 |
據報道,分析代理在 12 小時內交出 2,308 個候選漏洞,之後的動態驗證在 30 小時內把其中 1,724 個在隔離虛擬機中重現,約佔四分之三。攻擊程式的測試對象,是一個常用 Linux 發行版本開啟了 SMEP、SMAP 及 KASLR 等核心防護的版本,這些防護本來就是為增加提權攻擊的難度而設。
每個漏洞都附修補,經人手覆核才通報
OpenAI 表示,流程亦會為每個漏洞寫一份修補程式。攻擊程式、修補及嚴重程度評估,都會先由人類保安研究員覆核,才交給 Linux 核心的維護人員。
權限提升漏洞本身不能讓攻擊者從外部入侵,攻擊者先要在系統上取得一個普通帳戶,例如經網頁應用程式漏洞或盜取的登入資料。OpenAI 的論點是,當找出並利用這類漏洞的成本降到每個約 1,280 美元,「只有低權限帳戶」已不再是一道可靠的防線,未修補的核心本身就是風險。
來源
- A thousand fewer paths to root(原始文件,OpenAI)
- OpenAI AI Pipeline Generates 948 Linux Root Escalation Exploits in 30-Hour Run(The Hacker News)
- OpenAI’s upcoming AI model built 948 working Linux root exploits in a single run(Help Net Security)
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。