工程師應徵時下載藏有惡意程式的面試功課
Binance 首席安全官 Jimmy Su 周二(11 月 3 日)向傳媒披露,一名軟件工程師在 9 月經正規求職平台,被一名自稱項目總監的人接觸。據 Bloomberg 報道,該工程師其後在一個社交通訊 App 上,接受一名自稱某虛構公司行政總裁的人面試,並被要求下載一份面試功課,功課內藏有「惡意程式碼庫」。
據 CoinDesk 報道,該份功課載有未被公開的零日惡意程式,成功避過公司電腦的保安軟件。Jimmy Su 形容,整個視像面試看起來與真實面試無異。
黑客借公司內部 AI 工具伸延到兩名工程師的電腦
Jimmy Su 指,黑客在 10 月 20 日利用這部被入侵的電腦,加上公司一個內部 AI 工具,進入兩名負責管理加密資產儲存系統的工程師的電腦,並取得他們的登入憑證。據 CoinDesk 報道,黑客在 Binance 內部潛伏了數個月,才在 10 月下旬發動攻擊。
香港時間 10 月 30 日凌晨 4 時許,黑客用盜來的憑證執行惡意程式,再利用 EIP-7702 功能,取得一個連網熱錢包的執行權限,把資產大額轉走。EIP-7702 是以太坊去年加入的功能,讓普通帳戶可以授權一段智能合約程式代為執行交易。
被盜約 63 億美元 28.5 億美元已被凍結
Binance 的初步調查結果指,今次涉及的資產約 63.4 億美元,其中約 28.5 億美元已被凍結或截回。據 CoinDesk 報道,Binance 表示受影響的代幣已有約 98% 以公司資金補回,用戶毋須承擔損失。Binance 早前公布的補回比例為約 95%。
時間(香港時間) | 事件 |
|---|---|
9 月 | 工程師經求職平台被假招聘人員接觸,下載藏有惡意程式的面試功課 |
10 月 20 日 | 黑客借內部 AI 工具,進入兩名工程師的電腦 |
10 月 30 日凌晨 4 時許 | 黑客用盜來的憑證執行惡意程式,轉走資產 |
11 月 1 日 | FBI 把案件歸咎北韓黑客組織 TraderTraitor |
11 月 3 日 | Binance 公布初步調查結果;北韓同日否認涉案 |
Binance 指攻擊屬「多階段」行動
Bloomberg 報道,Binance 形容今次是一場「精密的多階段行動」,並把案件歸咎北韓。FBI 早前已把案件歸咎北韓黑客組織 TraderTraitor,北韓官方朝中社周二則發表金正恩胞妹金與正的聲明,否認北韓涉案。
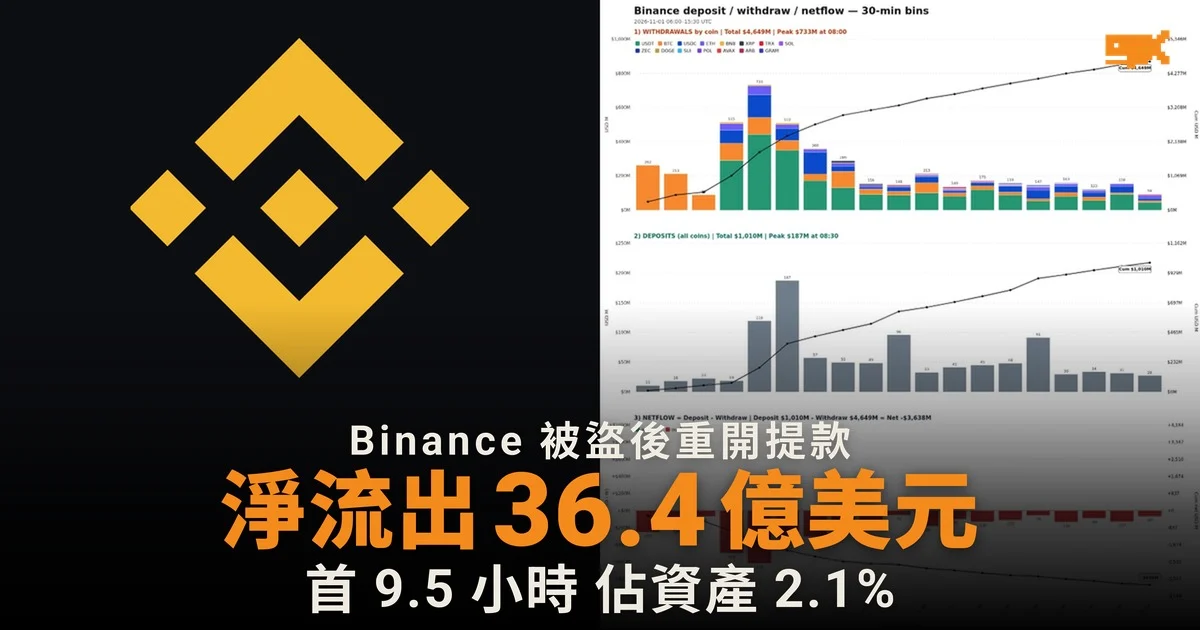
另外,Binance 聯合行政總裁 Richard Teng 周二出席香港金融科技周時表示,Binance 的財務狀況「非常強健」,又指交易所每小時的資金流入及流出「大致已回復正常」。
假招聘是北韓黑客慣用手法
翻查資料,FBI 等美國機構在 2022 年 4 月發出聯合警告,指 TraderTraitor 慣常以招聘及高薪職位為餌,向加密貨幣公司員工發送藏有惡意程式的應用程式。FBI 在 2025 年 2 月把 Bybit 約 15 億美元被盜案歸咎北韓時,亦點名同一組織。Binance 今次被盜的約 63 億美元,約為 Bybit 一案的四倍。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。