Mozilla:AI 很快能找出 Firefox 所有漏洞
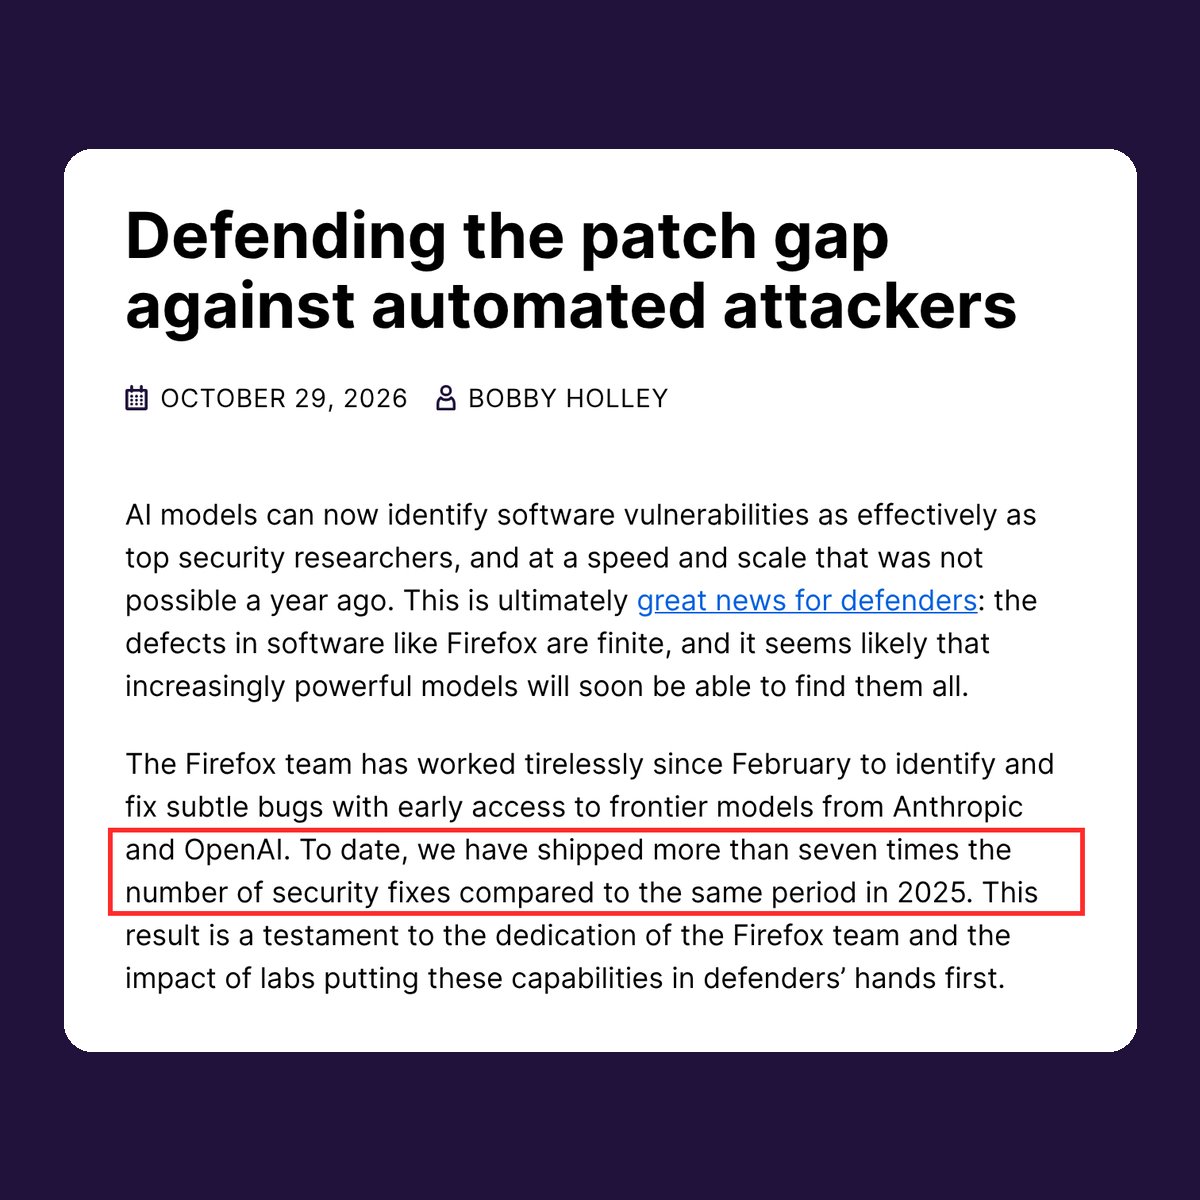
Mozilla 旗下 Firefox 技術總監 Bobby Holley 10 月 29 日在官方網誌撰文,指 AI 模型找軟件漏洞的能力已追上頂尖保安研究員,而 Firefox 的缺陷數量有限,「越來越強的模型很可能很快就能把它們全部找出來」。
他透露,Firefox 團隊自 2 月起提早使用 Anthropic 及 OpenAI 的前沿模型查找漏洞,至今發出的保安修補數量,是 2025 年同期的七倍以上。
免費中國模型把修補反過來變成攻擊
同一日,研究機構 Epoch AI 發表報告,指智譜(Z.ai)8 月推出、任何人都可下載的開放權重模型 GLM 5.3,能利用 Firefox 的「修補空窗期」,即修補程式碼已經公開、但大部分用戶仍未更新的那段時間。
研究員只搭好環境、指示目標,之後模型自行找出已公開的修補,倒推出漏洞並寫成攻擊程式。結果它成功攻破 9 月 17 日至 10 月 26 日推出的六個 Firefox 版本:用戶只要打開一個網頁,電腦上的本機檔案就會被讀取並傳給攻擊者。按 API 收費計,每個版本的攻擊成本約 1,000 美元,最快一次約 12 小時完成,過程中沒有觸發任何服務商的安全限制。
項目 | 數字 |
|---|---|
被攻破的 Firefox 版本 | 6 個(156.0 至 158.0.1) |
每個版本攻擊成本 | 約 1,000 美元 |
最快完成時間 | 約 12 小時 |
研究總開支 | 逾 10 萬美元 |
攻擊要串連兩個漏洞,其中一個未公開的漏洞由 Epoch AI 通報 Mozilla,已在 10 月 27 日推出的 Firefox 159.0 修補。Epoch AI 亦以約 10 萬美元 API 費用嘗試攻擊 Chrome,至今未能成功,但強調這不代表 Chrome 安全。
Mozilla 縮短空窗期
Holley 表示,Mozilla 已把發布周期減半至每周推出新版本,並恢復在修補推出前不公開回歸測試(用來確認漏洞已修好的測試程式),因為 GLM 5.3 在沒有這些測試時效果差得多。Mozilla 亦會掃描每一次程式碼改動,並計劃把不同類別的修補錯開推出,避免多個空窗期重疊。
Epoch AI 的結論是,只向防守方提供更強的封閉模型,解決不了問題;修補一旦公開,就要假設攻擊者會拿來對付未更新的用戶。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。