Debian 修補 APT 漏洞:攻擊者可在驗證後偷換軟件包
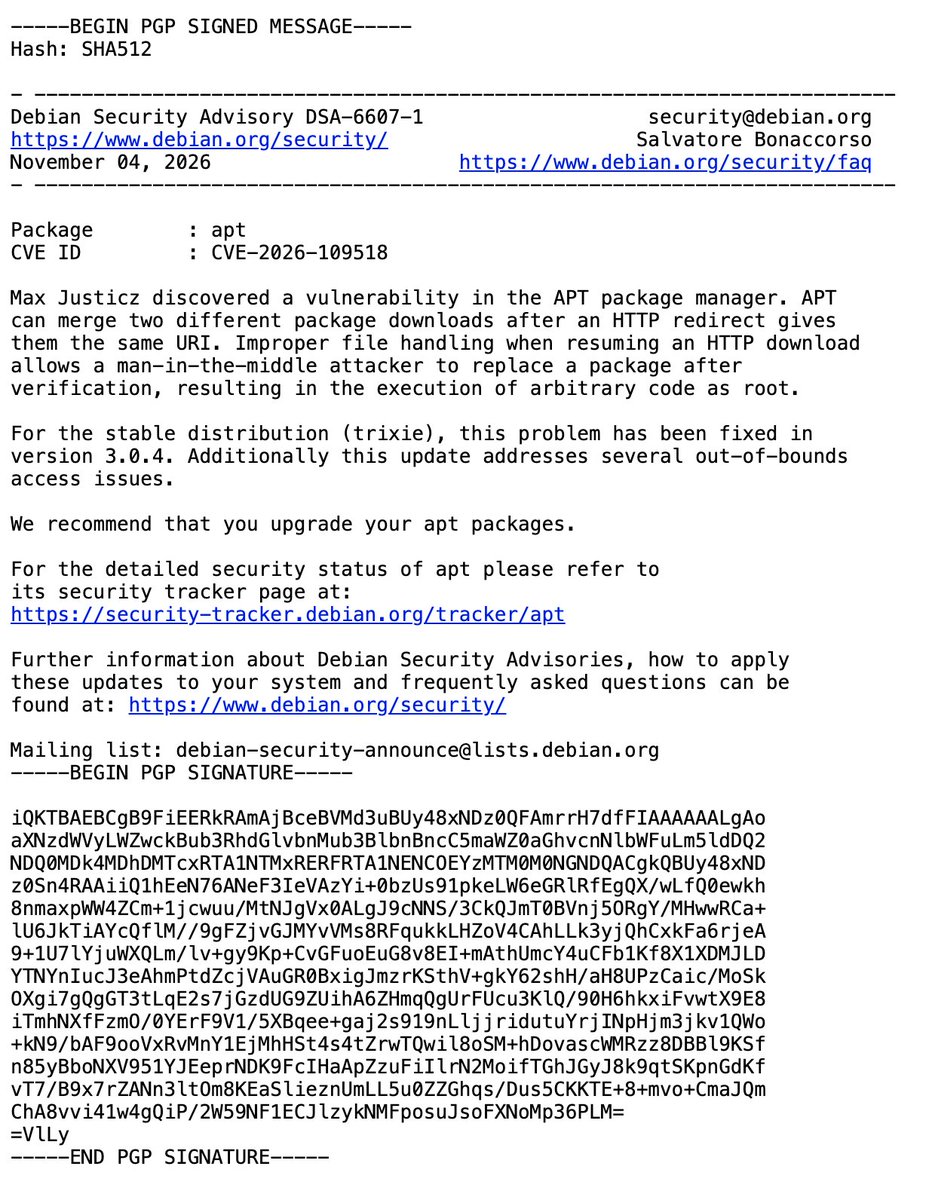
Debian 安全團隊 11 月 4 日發出安全公告 DSA-6607-1,修補軟件包管理工具 APT 的漏洞 CVE-2026-109518。APT 是 Debian 及其衍生系統(包括 Ubuntu)安裝和更新軟件的工具。公告指,研究員 Max Justicz 發現,當 HTTP 重新導向令兩個不同的下載指向同一網址,APT 可能把兩者合併;續傳 HTTP 下載時處理檔案不當,令處於網絡中間的攻擊者能在軟件包通過驗證後把它換掉,最終以 root(系統最高權限)執行任意程式碼。
預設設定已可被利用
APT 維護者 Julian Andres Klode 同日在 Debian 郵件列表說明,攻擊者利用重新導向及 HTTP 伺服器的暫時錯誤,令 APT 重試下載,從而繞過檔案驗證,用自選內容覆蓋已有的硬連結。由於軟件包以 root 權限安裝,漏洞有遠端執行程式碼的可能。漏洞要在開啟下載重試(Acquire::Retries)時才能利用,但 APT 自 2.3.2 版起已預設開啟重試。
各版本修補
系統 | 修補版本 |
|---|---|
Debian 13(trixie) | apt 3.0.4(DSA-6607-1) |
Debian 12(bookworm) | apt 2.6.2(DLA-4880-1) |
Debian unstable | apt 3.3.6 |
Klode 表示,APT 由 1.2 至 3.2 的各個穩定分支均已推出更新版本,Debian 及 Ubuntu 等發行版的更新陸續推出。Debian 建議用戶盡快升級 apt。
同一研究員 2019 年已揭 APT 漏洞
據科技媒體 The Information 報道,Justicz 現為 Charge Robotics 技術總監,他表示是用 OpenAI 一個專門模型找到這個漏洞,並稱漏洞足以用來入侵大型數據中心。這並非他首次發現 APT 的問題:Debian 2019 年 1 月 22 日的公告 DSA-4371-1 記載,Justicz 發現 APT 處理 HTTP 重新導向時的漏洞 CVE-2019-3462,同樣可讓中間人攻擊者植入惡意內容,並以 root 權限執行。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。