逾 3.5 萬個 Grok Build 應用程式任人打開
據 Ars Technica 美國時間 11 月 10 日報道,安全公司 Claroc 發現 SpaceXSI 旗下 AI 編程工具 Grok Build 的分享連結可被外人逐一找出,逾 35,000 個用戶應用程式連同內裏資料任人打開。Grok Build 讓用戶用文字或語音描述需求,幾分鐘內生成可運作的應用程式,再以 grok.me 網址分享。
Claroc 聯合創辦人兼技術總監 Asaf Aprozper 表示,他透過公開的 DNS 紀錄搜尋,找到 43,601 條以 grok.me 結尾的連結,當中逾 35,000 條、近 95% 一按即開。
外洩資料包括 SpaceXSI 自家銷售計劃
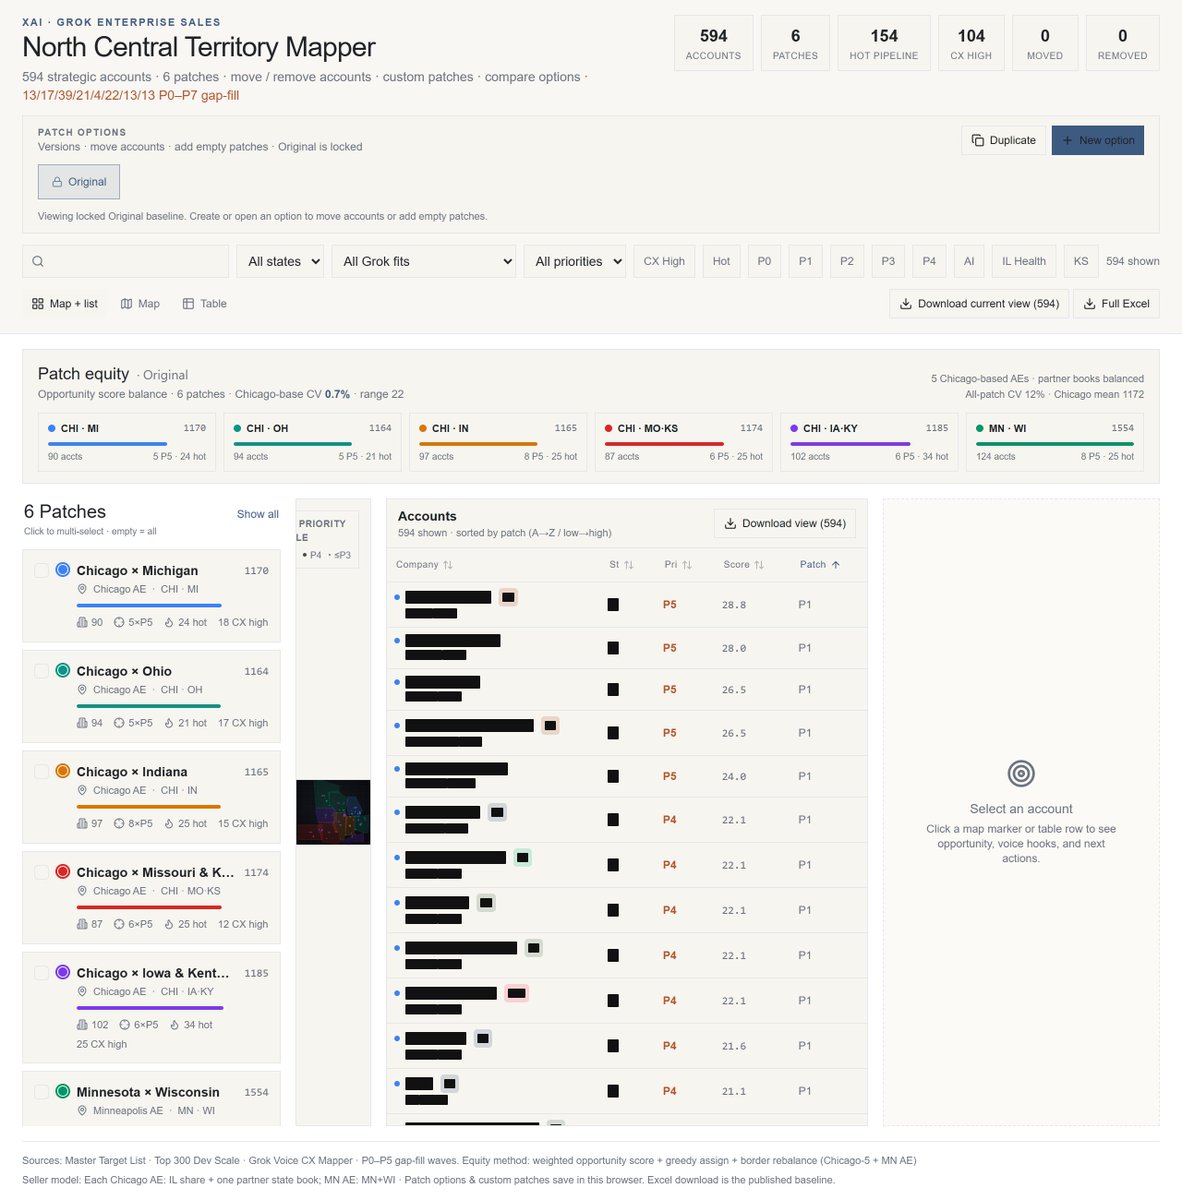
據 Ars Technica 報道,Claroc 找到 24 個屬於 SpaceXSI 本身的應用程式,內容包括一份標明機密的企業銷售新人入職計劃、涵蓋 594 個客戶的銷售地區分佈圖、銷售工具的內部系統地址及廣告建議書。
其他用戶當中有財富 500 強企業及一間國防承包商的員工,外洩資料包括:
用戶類別 | 外洩內容 |
|---|---|
豪華郵輪公司 | 列出船員全名及員工編號的廚房檢查表 |
挪威芬蘭航太及國防集團 | 美國廠房炸藥大樓的裝載程序 |
美國建屋公司 | 約 583 名準買家的預算及融資資料 |
汽車運輸公司 | 約 4,000 張運車訂單的價錢及利潤 |
Zetik 報道亦指,外洩資料包括身體檢查結果及員工編號。
隨機網址放錯位置
據 Ars Technica 分析,Grok Build 的連結以幾個隨機英文字組成,本意是令人無法估中。問題是這些隨機字放在網域左邊,即 cinder-crane-sand-frost.grok.me 的形式,瀏覽器查詢新網址時會留下 DNS 紀錄,任何人都可在公開資料庫搜到。Google 文件、Claude 及 ChatGPT 的分享連結把隨機部分放在網址路徑,DNS 看不到。
Aprozper 指,Grok Build 預設把連結設為「任何持有連結的人」都可開啟。SpaceXSI 收購的 Cursor 回應指應用程式預設私人,除非建立者選擇分享;Claroc 的測試結果與此不符。
SpaceXSI 只撤下自家程式
據 Ars Technica 報道,Claroc 美國時間 11 月 8 日通知 SpaceXSI,未獲回覆。Ars Technica 去信查詢後數小時內,SpaceXSI 撤下自家 24 個應用程式,但其他用戶的大部分資料在報道刊出時仍可開啟。Mezha 報道亦引述 Claroc 指,Grok Build 預設把連結設為公開。Ars Technica 建議,用 Grok Build 分享程式的人應把連結改為只限受邀者開啟。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。