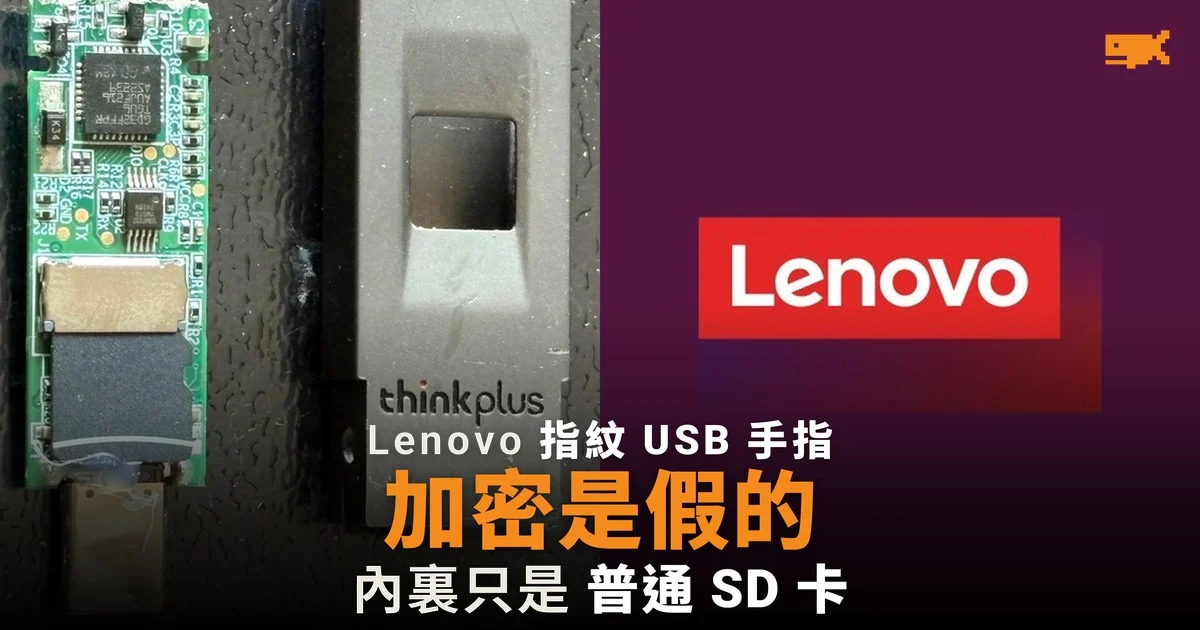
Lenovo 指紋手指標榜 AES-256 加密,內裏只是普通 SD 卡
據 HackingPassion 10 月 29 日報道,逆向工程工具 Binary Ninja 的開發者 Xusheng Li 在 2025 年拆開 Lenovo(聯想)ThinkPlus FU100 指紋 USB 手指,發現這款標榜「硬件加密」及 AES-256 的產品,內裏只是一張普通 SD 卡,資料完全沒有加密。指紋感應器只負責決定 USB 連接是否接通。
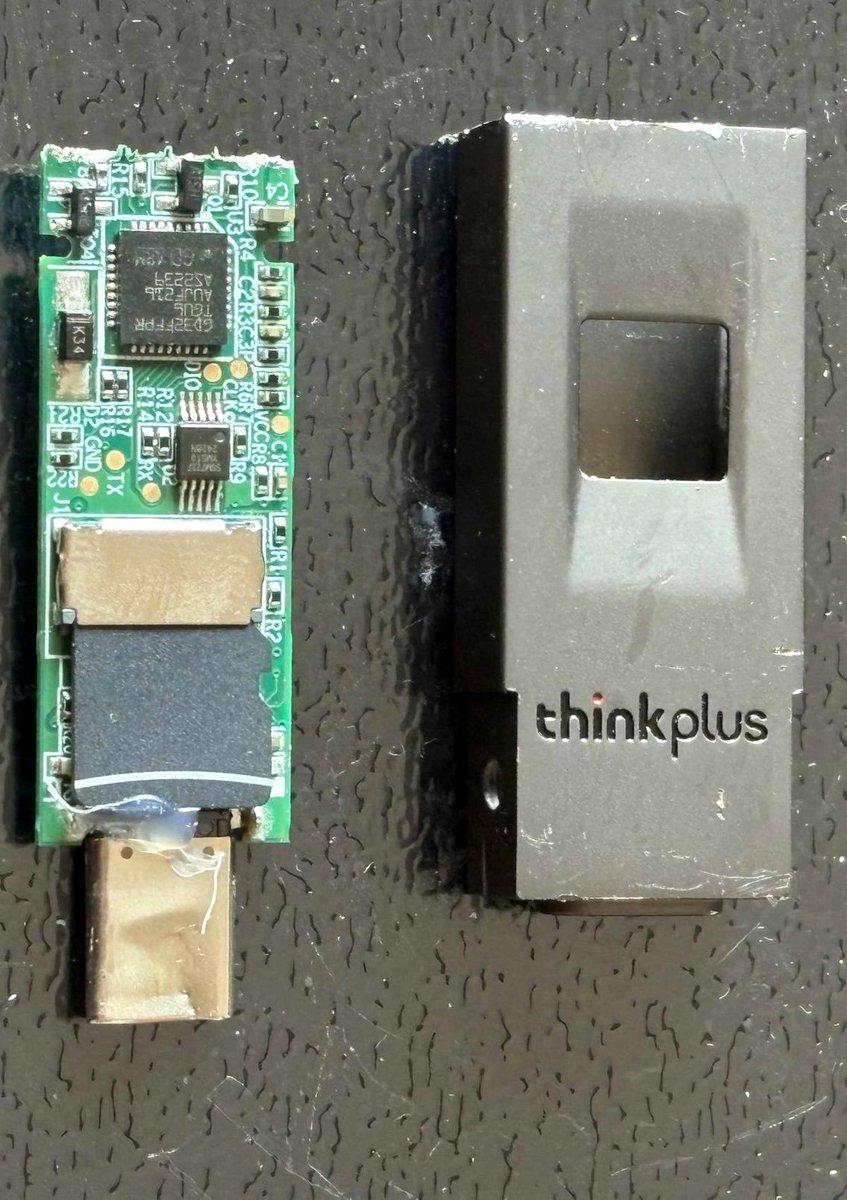
Lenovo 的臨時修補是用環氧樹脂封住 SD 卡
據 HackingPassion 報道,Li 在 2025 年 8 月 2 日向 Lenovo 報告問題,Lenovo 於 8 月 27 日推出臨時修補:在 SD 卡上覆蓋一層環氧樹脂。
日期 | 事件 |
|---|---|
2025 年 8 月 2 日 | Li 向 Lenovo 報告問題 |
2025 年 8 月 27 日 | Lenovo 以環氧樹脂封住 SD 卡 |
2026 年 1 月 13 日 | Lenovo 發布高風險安全通告 |
2026 年 10 月 20 日 | Li 發表以 AI 破解的新研究 |
美國國家漏洞資料庫收錄的 CVE-2025-13453 寫明,部分 ThinkPlus USB 手指「可讓能實際接觸裝置的用戶讀取儲存在內的資料」。受影響型號包括 FU100、FU200、TU800 及 TSD303,用家可經 Lenovo 中國客服申請免費升級。
AI 7 分鐘重現破解,再攻破兩款「防複製」產品
據 Li 10 月 20 日在 Binary Ninja 網誌發表的文章,他用 OpenAI 的 Codex 配合 Binary Ninja 重做研究,只下了一道指令,Codex 便在 7 分鐘內找出 Netac(朗科)加密軟件 NetacFileLock 的主要缺陷:程式以內置的固定金鑰進行 AES-256 加密,用家密碼與加密金鑰無關,任何人毋須密碼都能解密檔案。
Li 寫道:「不出所料,它超出了我的預期。」他又說,AI 能這麼快做到,令他感到意外,甚至有點擔心。
Li 其後讓 AI 分析兩款原本不在研究範圍的「防複製」USB 產品。KakaSoft USB Copy Protection 的「普通」模式根本沒有加密,最高的 Blowfish 模式金鑰則由程式內置的種子推算,AI 用約 26 分鐘便毋須密碼還原檔案。Nexcopy Copy Secure 的內容金鑰,就存放在一個以固定憑證解開的設定檔中。
研究員未有事先通知廠商
據 HackingPassion 報道,Li 在 10 月公開這批新發現時,沒有按慣例先通知廠商,理由是已落入攻擊者手中的裝置,難以召回或更新。報道又指,SecZure 的防複製手指 YutianDun 內置一個名為 Buffer、密碼為 123456 的隱藏帳戶,毋須管理員密碼便能打開檔案。Li 指從技術角度看這是後門,但不代表廠商存心不良。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。