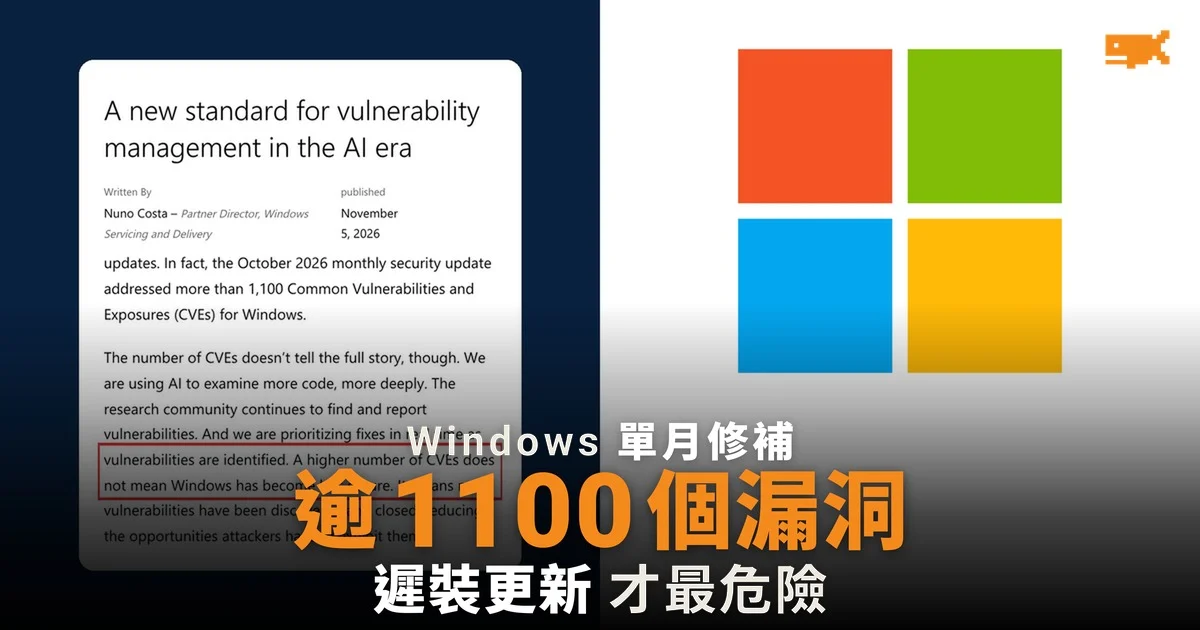
Microsoft:漏洞多了不等於 Windows 變得不安全
Microsoft Windows 服務及發佈部門合夥總監 Nuno Costa 美國時間 11 月 5 日在官方網誌表示,2026 年 10 月的每月安全更新修補了逾 1,100 個 Windows 漏洞(CVE,即獲公開編號的安全漏洞)。他寫道,漏洞數目增加「不代表 Windows 變得較不安全」,而是有更多漏洞被發現並修補,減少攻擊者可乘之機。
Costa 指,Microsoft 正用 AI 更深入檢查更多程式碼,外界研究人員亦持續通報,所以找到的漏洞較以往多。據 Windows Latest 報道,Microsoft 用的是自家 AI 掃描工具 MDASH,以多個 AI 模型及專門代理找出並核實可疑漏洞,最後仍由工程師審核及決定修補方法。
單計 Windows,10 月修補數目是去年同月約八倍
據 Windows Latest 按 Microsoft 安全入口網站整理的數字,單計 Windows,2026 年 10 月修補了 1,123 個漏洞,2025 年同月只有 134 個。
月份 | 2025 年 | 2026 年 |
|---|---|---|
7 月 | 103 個 | 413 個 |
8 月 | 67 個 | 233 個 |
9 月 | 58 個 | 726 個 |
10 月 | 134 個 | 1,123 個 |
據 Infosecurity Magazine 報道,連同其他產品,Microsoft 美國時間 10 月 13 日的「修補星期二」(每月第二個星期二的例行安全更新)共修補 1,411 個漏洞,多於 2025 年全年約 1,100 個,其中一個 Windows Shell 漏洞(CVE-2026-96951)在修補推出前已被黑客利用。
真正的風險是企業太遲安裝更新
Microsoft 在網誌指,更新一經公開,攻擊者便可分析修補內容、倒推出漏洞所在,「可能在數小時內」開發出攻擊程式。Costa 引述 Anthropic 的文章指,大型語言模型令攻擊者利用已公開但未普遍修補的漏洞,所需時間由數日縮短至數小時。
不過,據 Microsoft 2026 年 8 月的診斷數據,在一批受監測的企業 Windows 裝置中,更新推出兩星期後,已安裝的不足一半,四星期後仍有約四分之一未安裝。Costa 形容,已推出的保護與已安裝的保護之間的差距,正是需要收窄的「暴露窗口」。
企業應先更新哪些裝置
Microsoft 建議企業按風險決定裝置的更新次序,先處理連接互聯網的系統、身份驗證基礎設施及高價值資產。由於 Windows 安全更新屬累積式,該公司指應決定哪些裝置先更新,而不是揀選安裝哪些修補。Windows 11 可透過 Windows Autopatch 分批推送更新,部分合資格裝置亦可用熱修補(hotpatch),毋須重新開機便裝上每月安全更新。
據 Windows Latest 報道,Microsoft 365 總監 Jeremy Chapman 早於 2026 年 7 月已表示,Microsoft 不再建議把每月更新延後三日或以上,因為「風險是真實的」。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。