Check Point 繞過 ChatGPT 鎖定模式,可靜靜傳走整段對話
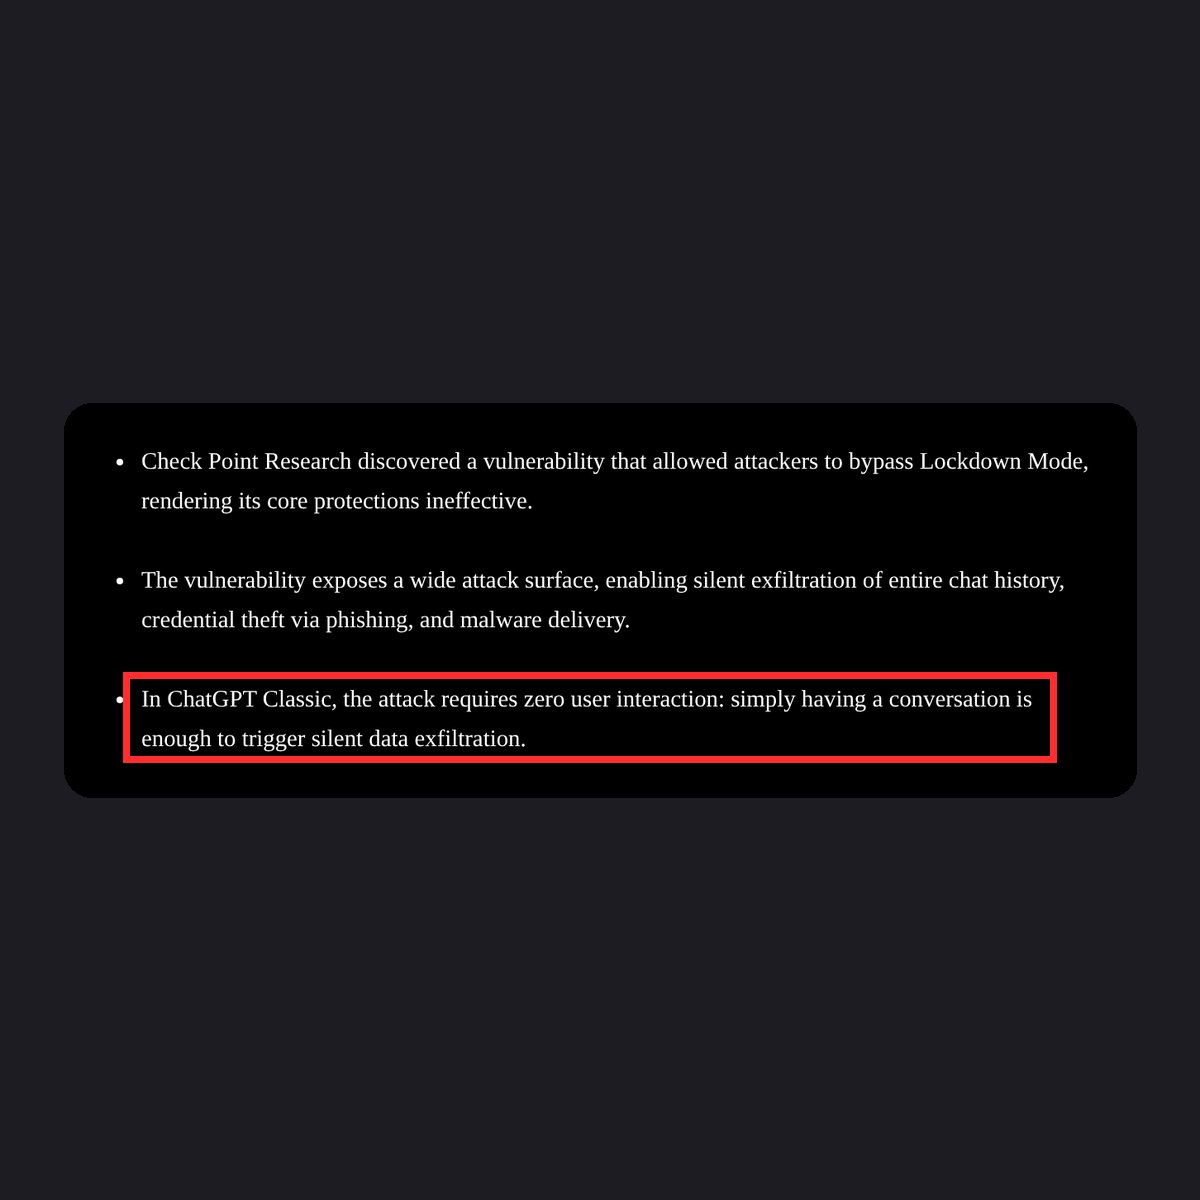
據 Check Point Research 11 月 5 日公布的報告,研究員 Alexey Bukhteyev 發現 ChatGPT 一個漏洞,可繞過 OpenAI 的鎖定模式(Lockdown Mode),把用戶整段對話紀錄及上載的檔案傳到攻擊者的伺服器。在 Electron 版桌面程式 ChatGPT Classic 上,用戶毋須點擊任何東西,只要進行對話便會觸發。
鎖定模式本來要擋甚麼
鎖定模式是 OpenAI 為已登入用戶提供的選用安全設定,目的是減低提示注入攻擊(prompt injection,即把惡意指令藏在內容之中,誘使 AI 照做)外洩資料的風險。據 Check Point 報告,開啟後網頁瀏覽只限快取內容,不載入網上圖片,Canvas 產生的程式碼不能對外發出請求,Deep Research、代理模式、即時連接器及檔案下載亦會關閉。
漏洞出在 HTML 預覽的彈出視窗
OpenAI 在 2026 年 2 月為 ChatGPT 程式碼區塊加入 HTML 網頁預覽。據 Check Point 報告,預覽頁面放在兩層 iframe 沙盒之內,頁面任何對外連線都要用戶批准;但沙盒保留了 allow-popups 及 allow-popups-to-escape-sandbox 兩項權限。研究員在頁面內再建一個 iframe,借用它未經改動的 window.open 函數,便避過 ChatGPT 的攔截開出彈出視窗,而視窗內的程式碼已不受沙盒限制。
除了外洩對話,還可以釣魚和派惡意程式
報告列出三種攻擊途徑:惡意提示、惡意 GPT,或分享出去的對話。研究員示範以偽造的「ChatGPT 更新」彈出視窗派發惡意程式;在瀏覽器上,受害人甚至毋須擁有帳戶,點擊分享對話內的內容便可能中招。研究員亦能在 ChatGPT Classic 主視窗重新載入內容,強制用戶登出,再誘使用戶在攻擊者的頁面重新登入,從而盜取登入資料。
日期 | 事件 |
|---|---|
2026 年 2 月 | OpenAI 為 ChatGPT 程式碼區塊加入 HTML 網頁預覽 |
2026 年 9 月 18 日 | OpenAI 通知 Check Point 已部署修補 |
2026 年 11 月 5 日 | Check Point Research 公開報告 |
OpenAI 已在 9 月修補
Check Point 表示已按負責任披露程序通知 OpenAI。據報告,OpenAI 在 9 月 18 日通知 Check Point,已移除外層 HTML 預覽沙盒的兩項彈出視窗權限;Check Point 重新測試後確認,報告所述的攻擊手法已經失效。
Check Point Research 研究主管 Eli Smadja 撰文指出,AI 助理能執行程式碼、處理檔案和接駁外部服務之後,保安不再只看模型本身,還要看周邊的應用程式、執行環境和沙盒。報告亦提醒,AI 應用程式的內置保安功能有助減低風險,但不能保證完全安全。
來源
- ChatGPT Lockdown Mode Bypass: Phishing, Malware Delivery, and Silent Data Exfiltration(Check Point Research,原始報告)
- Researchers Bypass ChatGPT Lockdown Mode to Exfiltrate Chats Without User Interaction(The Hacker News)
- Check Point Research bypassed ChatGPT's Lockdown Mode(The IT Nerd)
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。