PHP 預告香港時間 10 月 21 日晚上 10 時修補兩個嚴重漏洞
PHP 安全團隊 10 月 20 日在官網發出預告,安全更新定於 10 月 21 日 14:00 UTC(香港時間晚上 10 時)發布,修補兩個「嚴重」級漏洞,兩者在 CVSS 4.0 評分制度下同評 9.2 分(滿分 10)。PHP 呼籲所有用戶「現在就準備」,更新一出便升級。
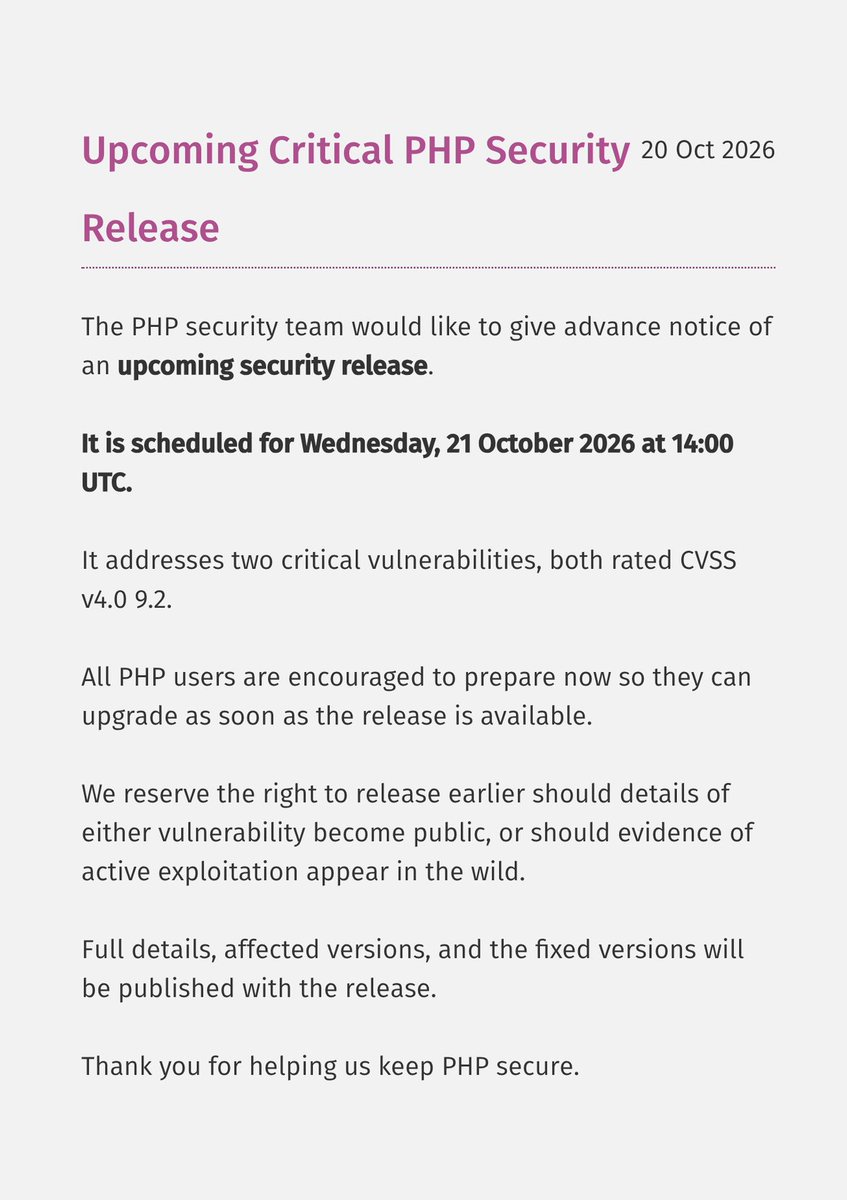
PHP 是全球大量網站背後的伺服器語言,WordPress、WooCommerce、Magento 和 Shopware 等網站系統都建在它上面。PHP 未有公布漏洞編號,網絡安全公司 Sansec 列出的編號是 CVE-2026-109618 和 CVE-2026-109619;兩個漏洞屬遙距執行程式碼(RCE)類,即攻擊者可以從網絡上令伺服器執行自己的指令。
漏洞消息在修補前外洩
據 Sansec 整理,10 月 20 日 15:20 UTC(香港時間晚上 11 時 20 分)有人在 Hacker News 貼文,指 PHP 即將披露兩個遙距執行漏洞,同時流出一張名為 PHP2Shell 的攻擊工具截圖。網絡安全公司 watchTowr 其後證實外洩的漏洞屬實;它向 BleepingComputer 表示,暫未見到有人在現實中利用。
PHP 在預告中保留提早發布的權利:若任何一個漏洞的細節公開,或出現實際攻擊的證據,更新會提前推出。
已知與未知
項目 | 現況 |
|---|---|
發布時間 | 10 月 21 日 14:00 UTC(香港時間 22:00) |
嚴重程度 | 兩個漏洞均為 CVSS 4.0 9.2 |
受影響版本 | PHP 未公布,會隨更新一併發表 |
技術細節 | 未公開,watchTowr 待修補推出後才披露 |
現實攻擊 | 暫未發現 |
外洩的攻擊工具聲稱適用於 PHP 5.4.0 起的所有版本,Sansec 表示這說法未經證實。
網站管理員要做甚麼
Sansec 預料更新發布後 15 分鐘內便會出現大規模攻擊,因為攻擊針對 PHP 本身,在網店程式和防護軟件運行之前已經生效。它建議在伺服器層面更新 PHP,修補無法在網站程式碼內完成;不自行管理伺服器的用戶,應即時要求主機供應商準備好在更新發布後立即套用。
PHP 現時只支援 8.2 或以後的版本,仍在用 8.1 或更舊版本的伺服器不會獲得官方修補,Sansec 建議要求供應商把修補移植過去,或者轉用受支援的版本。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。