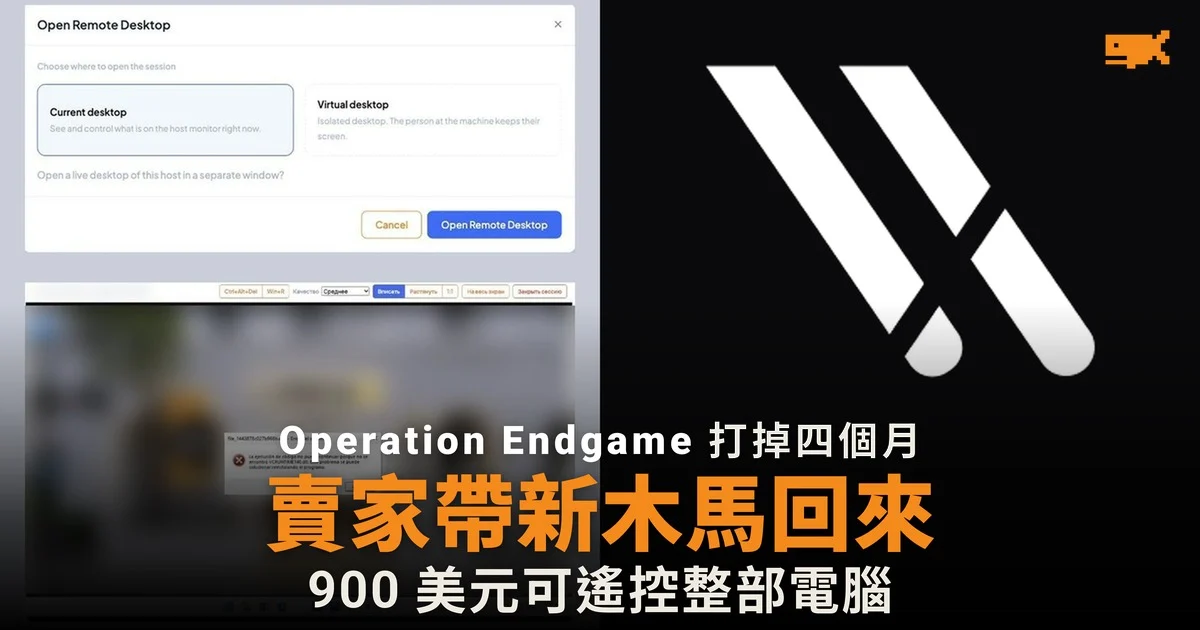
StealC 賣家 10 月 16 日推出遙距存取木馬 Stadia
資訊保安公司 Varonis 的威脅研究團隊 Varonis Threat Labs 在 10 月 22 日發表報告,指資料竊取程式 StealC 的賣家在 10 月 16 日於黑客論壇上架新產品 Stadia,由竊取資料的程式變成一套遙距存取木馬,即讓操作者從瀏覽器全面控制受害電腦的軟件。該報告指,Stadia 的程式碼與 StealC 逐個位元組相同,是同一個賣家在 6 月被執法行動打掉之後重建的版本。
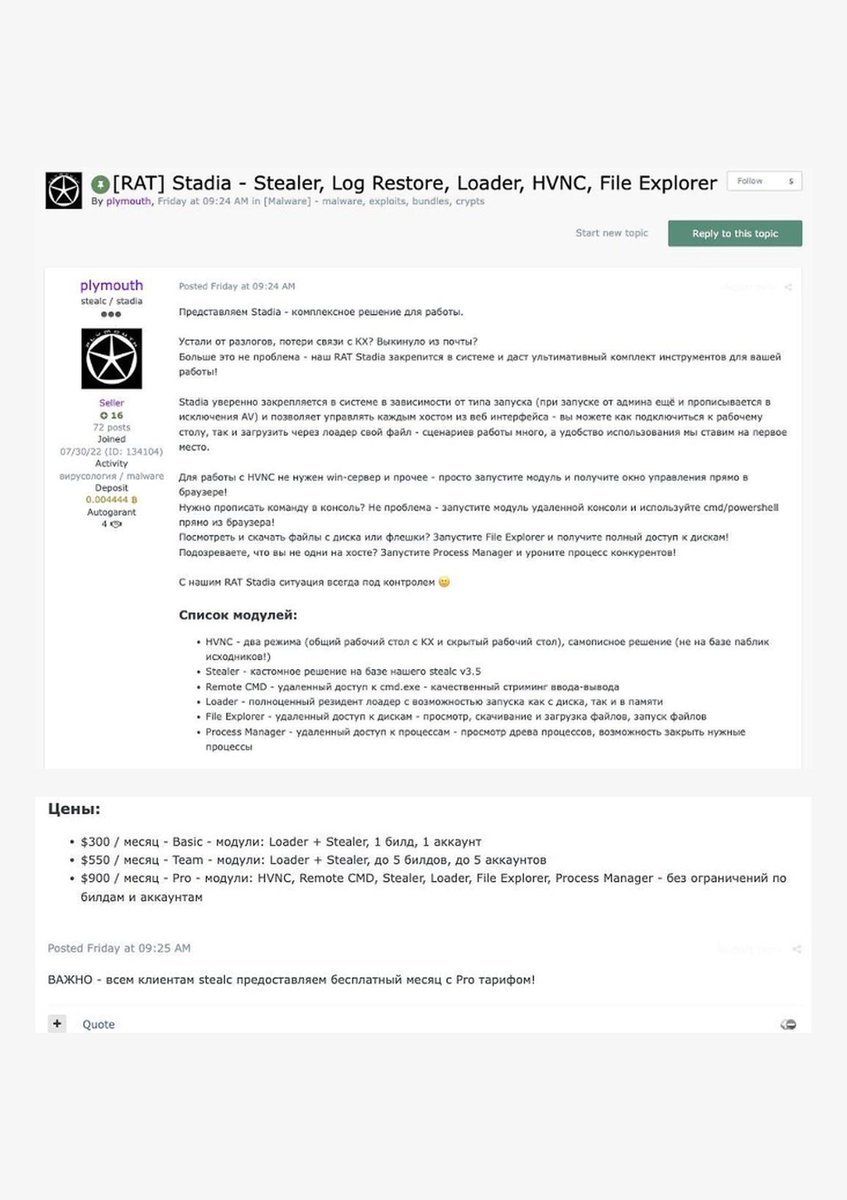
Varonis 指,論壇帖文標題是「[RAT] Stadia - Stealer, Log Restore, Loader, HVNC, File Explorer」,賣家形容產品會在系統內植根,並透過網頁面板向操作者提供一整套工具。
六個模組把竊取資料擴成全機遙控
Varonis 指,Stadia 有六個模組:HVNC(隱藏虛擬網絡運算,即受害人看不見的遙距桌面)、遙距命令列、資料竊取、載入器、檔案總管及處理程序管理員。原本的 StealC 只是其中一個模組,賣家在帖文中稱該模組以自家的 stealc v3.5 為基礎。
模組 | 功能 |
|---|---|
HVNC | 共用桌面及隱藏桌面兩種模式 |
遙距命令列 | 存取 cmd.exe,輸入輸出即時串流 |
資料竊取 | 以 stealc v3.5 為基礎的客製方案 |
載入器 | 由磁碟或記憶體執行檔案 |
檔案總管 | 瀏覽、下載、上載及執行檔案 |
處理程序管理員 | 查看處理程序樹,可終止同行的程式 |
同一報告指,竊取模組覆蓋逾 50 款瀏覽器、逾 120 個加密貨幣外掛、逾 50 個桌面錢包,以及 Telegram、Discord、Steam、Outlook 等軟件的工作階段。
訂閱分三級,舊客戶免費用一個月最高等級
Varonis 指,Stadia 按月訂閱,級別以模組數目及建置數目劃分。報告另指,賣家在上架後一分鐘再發一則帖文,向所有 StealC 客戶提供 Pro 級一個月免費,6 月面板及伺服器被打掉的客戶可以免費取得更完整的工具。
級別 | 月費 | 模組 | 上限 |
|---|---|---|---|
Basic | 300 美元 | 載入器、資料竊取 | 1 個建置、1 個帳戶 |
Team | 550 美元 | 載入器、資料竊取 | 最多 5 個建置、5 個帳戶 |
Pro | 900 美元 | 全部六個模組 | 建置及帳戶無上限 |
樣本是 56 萬位元組的 Windows 執行檔,遇上俄語系統會自行退出
Varonis 指,研究團隊在上架後不久取得建置器產生的樣本,是一個 560,128 位元組的 32 位元 Windows 執行檔,沒有加殼,沒有數碼簽章,內部標記為 STADIA_BETA,代理程式版本 1.1.2,與面板版本相同。
同一報告指,該程式啟動後會讀取系統語言,遇上俄語、烏克蘭語、白俄羅斯語、哈薩克語及烏茲別克語就自行退出,之後檢查自己是否位於 C:\ProgramData\ 之下,不是就先安裝。報告另指,面板的更新紀錄顯示 1.0.0 版在 2026 年 9 月 10 日推出,屬首個測試版,1.1.0 版在 9 月 29 日把竊取模組更新至 stealc 3.5.0。
Varonis 又指,賣家在帖文中貼出的示範面板顯示 596 部主機及 496 份紀錄,受感染主機集中在南亞、東南亞、非洲及拉丁美洲。
6 月的 Operation Endgame 打掉 StealC,四個月後賣家回來
Proofpoint 與 IBM X-Force 在 6 月 24 日發表的聯合報告指,執法部門與業界在 6 月以 Operation Endgame 名義對 StealC 生態展開行動,針對 Amadey 及 StealC 的 66 個域名及 296 部伺服器,檢取逾 2,560 萬組被竊憑證,來自逾 38.5 萬部受感染系統;研究員發現的 StealC 控制面板漏洞成為行動的一部分。Varonis 的報告則把規模寫成 326 部伺服器及 142 個域名。
防毒軟件公司 ESET 指,行動由微軟數碼罪案部門、BitSight、Lumen 及 Mitsui Bussan Secure Directions 統籌,歐洲刑警組織的歐洲網絡犯罪中心連同德國聯邦刑事警察局及荷蘭、丹麥警方同期調查 StealC,IBM 與 Proofpoint 亦有參與。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。