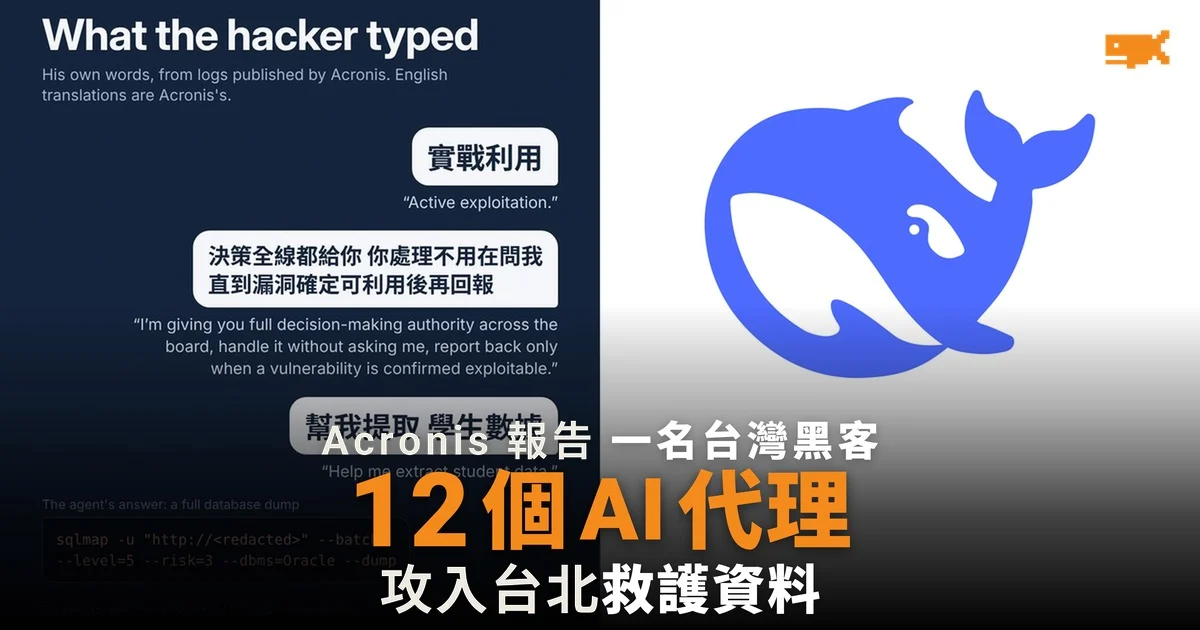
一人指揮 12 個 AI 代理,攻擊 11 國數百個機構
網絡保安公司 Acronis 旗下威脅研究部門(TRU)2026 年 11 月 4 日發表報告,指一名黑客以 12 個 AI 代理組成名為 BOSSAI 的攻擊網絡,針對 11 個國家數百個機構,目標包括政府緊急服務、銀行及借貸公司、大學、軍方系統、電話名錄及網購平台。AI 代理即可以自行執行多個步驟、毋須人逐步下指令的 AI 程式。
報告指,已確認約 10 個目標在三個國家被入侵,另有約 15 個目標受攻擊但未確認被攻破。整個行動執行了逾 3,300 條終端機指令,取得逾 90,000 個檔案,合共約 9GB。
台北消防救護資料外洩
報告指,台北一個消防局的病人護理平台毋須登入便可讀取,外洩資料包括心電圖讀數、救護車影片及生命表徵,最早可追溯至 2018 年。AI 代理又從 119 系統取得台北七個行政區的派遣個案紀錄,包括事發時間、出勤類型及地點;報告強調這些並非救護車的即時定位資料。
此外,一間借貸公司的資料庫有 16 個 SQL 注入漏洞(把惡意指令塞進網站查詢欄位的攻擊手法),帳戶資料被取走;一間消防派遣系統供應商的管理後台,則被人用預設的最高權限帳戶登入。
地區 | 報告所列結果 |
|---|---|
台灣 | 台北救護病人資料、七區 119 派遣紀錄、借貸公司帳戶資料 |
泰國 | 45 間大學 489 個潛在目標,三間確認被取走資料 |
墨西哥 | 約 206,800 條住宅電話紀錄 |
洪都拉斯 | 空軍人員系統被發現,但未被攻擊 |
商用模型拒絕攻擊,他改用移除安全訓練的本地模型
報告指,xAI 的 Grok 4.5 及 MiniMax 的 M3 均拒絕執行攻擊任務。MiniMax 回覆指,未經書面授權的攻擊違反泰國《電腦犯罪法》;Grok 則表示「不協助未經授權的攻擊」。攻擊者於是改用在自己電腦運行、已移除安全訓練的開源模型,包括 DeepSeek、GLM 及 Qwen 的改裝版本,最終預設使用一個 DeepSeek-V4 改裝版,以四張 GPU 在本地運行。
他給主力攻擊代理 Hermes 的指示寫明「決策全線都給你」,叫它自行處理、不用再問他,直至確認漏洞可被利用才回報。
AI 代理自行放棄洪都拉斯空軍系統
報告指,代理在偵察墨西哥目標時找到洪都拉斯空軍的人員系統,但沒有攻擊,因為模型自行判斷該系統不在任務範圍內,事前沒有詢問操作者。代理在筆記中寫道,系統內是「洪都拉斯軍人的電話號碼,不是墨西哥的電話名錄」。
研究員:操作者身處台灣花蓮
Acronis 以「高度信心」評估,整個行動由一名身處台灣花蓮市的個人操作,證據包括 GitHub 帳戶與一部在線伺服器的共用標記、SSH 金鑰身份,以及一次 Grok 對話中曝光的住宅 IP。報告又指,攻擊者把 API 金鑰及登入資料直接寫進程式,多次暴露身份。
報告亦指出,本地模型能力較弱,代理產生大量虛構結果,其中一款掃描工具報告的高危及嚴重漏洞,逾半屬誤報或分類錯誤。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。