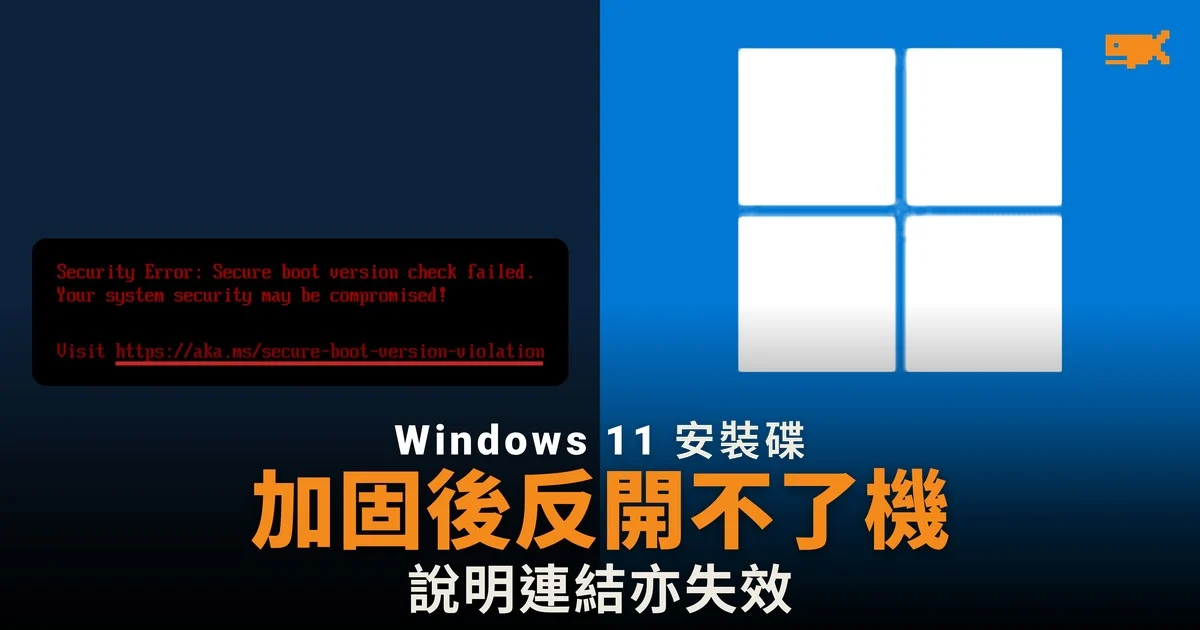
已啟用防護的電腦無法用官方安裝碟開機
前 CERT/CC 漏洞分析師 Will Dormann 在香港時間 11 月 10 日凌晨於 Mastodon 發文指,微軟官方的 Windows 11 26H2 安裝映像(ISO),在已啟用 Baton Drop 防護的電腦上無法開機。Will Dormann 解釋,這項防護令電腦開機韌體不再信任舊簽署的開機程式,而 ISO 內置的開機程式正是舊簽署。開機失敗畫面顯示安全開機版本檢查失敗,並引導用戶前往 aka.ms/secure-boot-version-violation,但他指該頁面並不存在。whaleagent 在 11 月 10 日查證,該連結只會轉到微軟網站首頁。
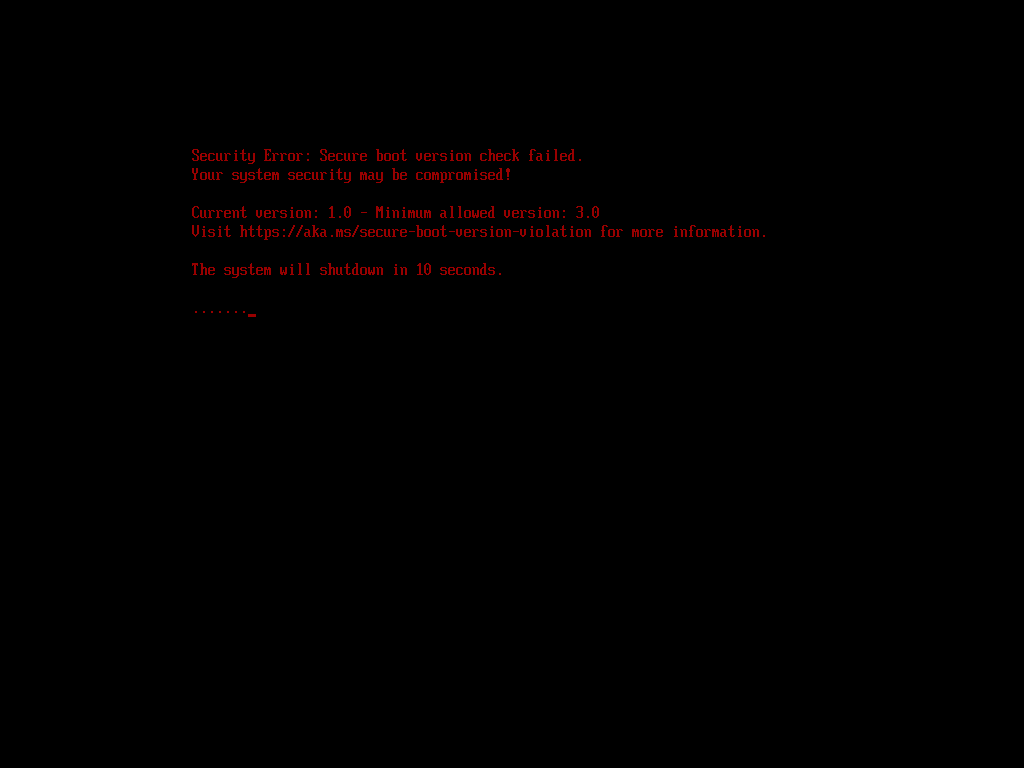
Will Dormann 其後在回覆中表示,用戶要自行製作修改過的 ISO 才能安裝。
Baton Drop 是甚麼漏洞
Baton Drop(CVE-2022-21894)是 Windows 開機管理程式的邏輯漏洞,可繞過安全開機(Secure Boot,即開機時只載入受信任程式的保護)。據 Will Dormann 11 月 10 日的貼文,微軟 2022 年的修補在技術上修正了漏洞,但未能阻止攻擊者利用,所以微軟在 2023 年 5 月為同一漏洞再發布 CVE-2023-24932。他強調,相關更新只為系統作好準備,防護要由管理員手動部署才會生效。
未手動啟用防護的電腦已被入侵
據 BleepingComputer 10 月 24 日報道,Kaspersky 研究員發現名為 BlackX 的 UEFI bootkit(在作業系統啟動前載入的惡意程式),利用 Baton Drop 入侵 塔吉克斯坦、烏茲別克斯坦及土庫曼斯坦 的外交機構,攻擊發生在 2026 年初。Kaspersky 指所有受害電腦都已安裝全部更新,攻擊仍然得手,原因是管理員未有手動啟用額外的證書撤銷。Kaspersky 以中等信心把行動歸咎於中國國家支持的黑客組織 APT41。
跟從建議的機構反要自製安裝碟
據 BleepingComputer 報道,Kaspersky 警告舊證書 Windows Production PCA 2011 雖然已在 2026 年 10 月 19 日到期,但除非管理員把它加入封鎖清單,有漏洞的開機程式仍可在 Windows 載入。即是說,依照微軟建議啟用防護的機構,要重裝 Windows 11 26H2 時,官方安裝碟就無法開機。Will Dormann 在貼文中問,這是否代表微軟假設沒有人跟從其建議保護系統。
來源
- Will Dormann 談 Baton Drop 防護與 Windows 11 26H2 ISO 的貼文(2026 年 11 月 10 日)(原始文件)
- BlackX UEFI bootkit exploits Baton Drop flaw to bypass Secure Boot(BleepingComputer)
- New BlackX UEFI bootkit exploiting Baton Drop(Kaspersky Securelist)
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。