curl 開發者覆核 45 份報告,7 份確認屬低危漏洞
開源傳輸工具 curl 的首席開發者 Daniel Stenberg 在 2026 年 11 月 10 日發文,指 Anthropic 最新一批送來的 45 個漏洞發現中,7 個確認屬「低危」漏洞,37 個「只是一般程式錯誤」,另有一個完全不成立。curl 是用來經網絡傳送資料的程式庫,大量軟件及裝置都內置它。
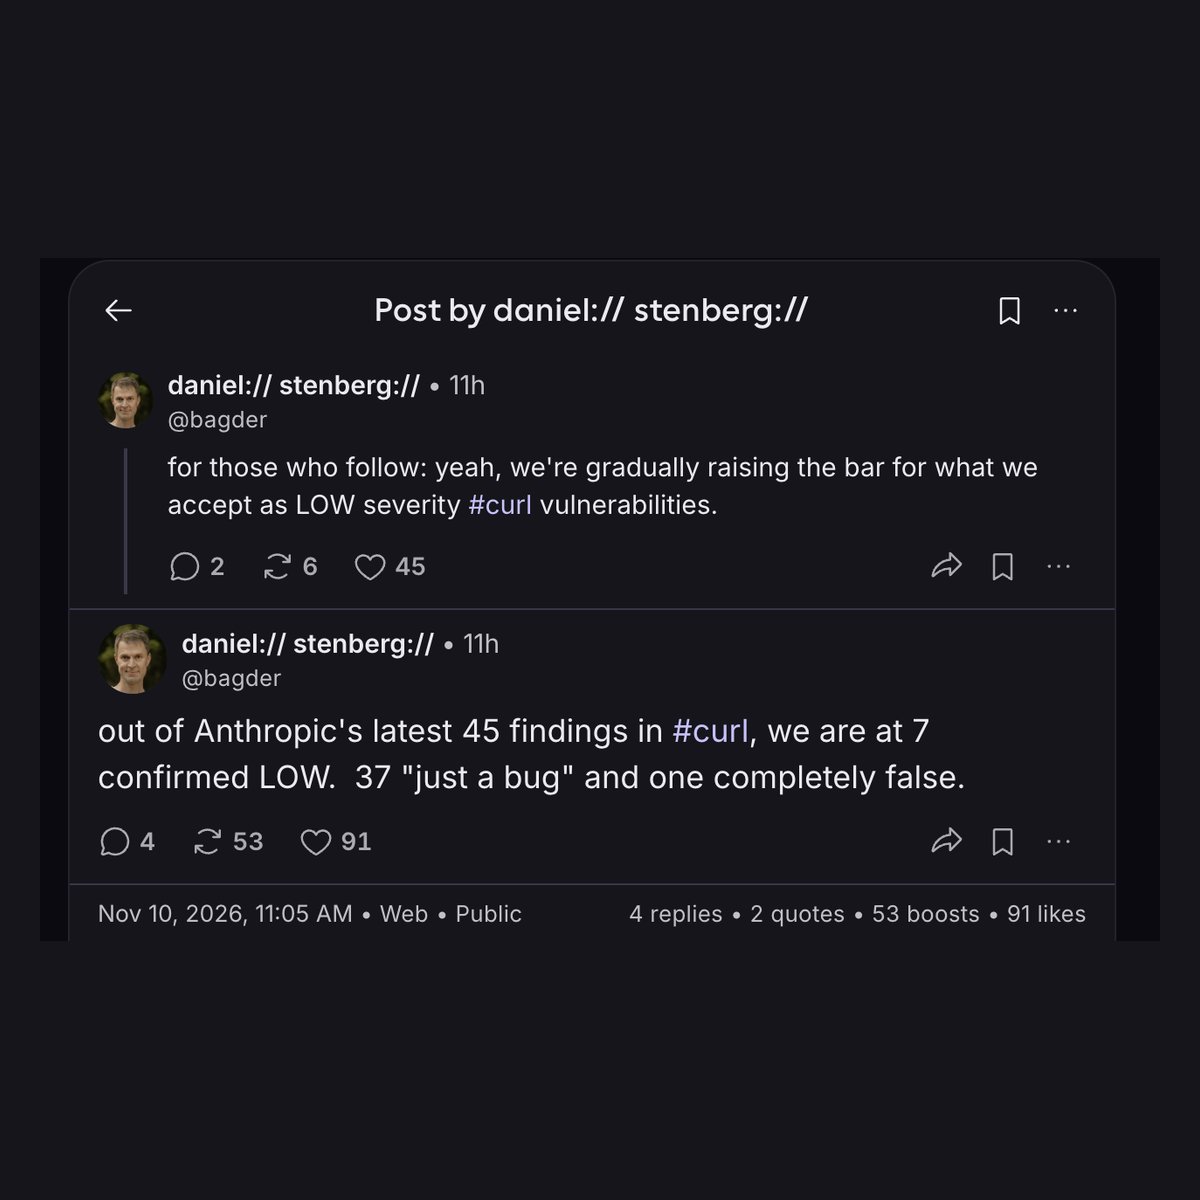
Stenberg 同日另一則貼文表示,curl 團隊正逐步提高接受「低危」漏洞的門檻。
報告由 AI 掃描產生,覆核落在維護者身上
據網絡安全雜誌 Infosecurity Magazine 報道,Stenberg 在 11 月 6 日表示收到 Anthropic 經 Project Glasswing 送來的 45 份漏洞報告。據漏洞情報公司 VulnCheck 研究員 Patrick Garrity 11 月 9 日的分析,Anthropic 只把其中一份評為「中危」,其餘都是低危;Stenberg 刻意逐批把報告搬上 GitHub,以「減輕對團隊的衝擊」。
這批報告來自 Anthropic 在 2026 年 10 月 8 日推出的 OSS Scanner,開源項目可自行申請掃描,再自行覆核結果。Anthropic 當時表示已找到逾 29,000 個疑似漏洞,但只以人手覆核約 6,000 個,又已把近 5,000 份未經核實的報告直接送給要求全數收取的維護者。
Anthropic 自稱九成四準確
項目 | 數字 |
|---|---|
Glasswing 發現總數(11 月 2 日) | 37,966 個 |
已公開 | 7,349 個(19.4%) |
已修補 | 217 個 |
被標為重複 | 1,654 個 |
已撤回 | 419 個 |
Anthropic 自稱的準確率 | 94.2% |
Garrity 指,他追蹤到 442 個可歸於 Anthropic 的漏洞編號,只有 2 個被發現遭實際利用。他質疑,重複及撤回的發現多過已修補的,準確率卻由推出時的 90.8% 升至 94.2%。Infosecurity Magazine 向 Anthropic 查詢,截稿前未獲回應。
同一掃描工具找到過高危漏洞
並非每份報告都是小問題。Stenberg 在 2026 年 10 月 14 日的網誌指,curl 8.23.0 修補了 CVE-2026-92392,他形容是 curl 多年來最嚴重的漏洞之一,屬記憶體釋放後仍被使用的錯誤,在特定條件下可讓惡意伺服器在用戶電腦執行程式碼,團隊評為「高危」。這個漏洞由 Anthropic 研究員 Luna Tong 以 OSS Scanner 找到,9 月 15 日報告後數小時內獲確認,curl 把發布周期由八周縮短至六周趕及修補。
來源
- After 7-months, Glasswing Overwelms Maintainers with Underwhelming Findings(VulnCheck)
- Anthropic's Glasswing Finds Many Vulnerabilities Yet Delivers Few Fixes, Researcher Says(Infosecurity Magazine)
- A UAF turned RCE(Daniel Stenberg 網誌)
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。