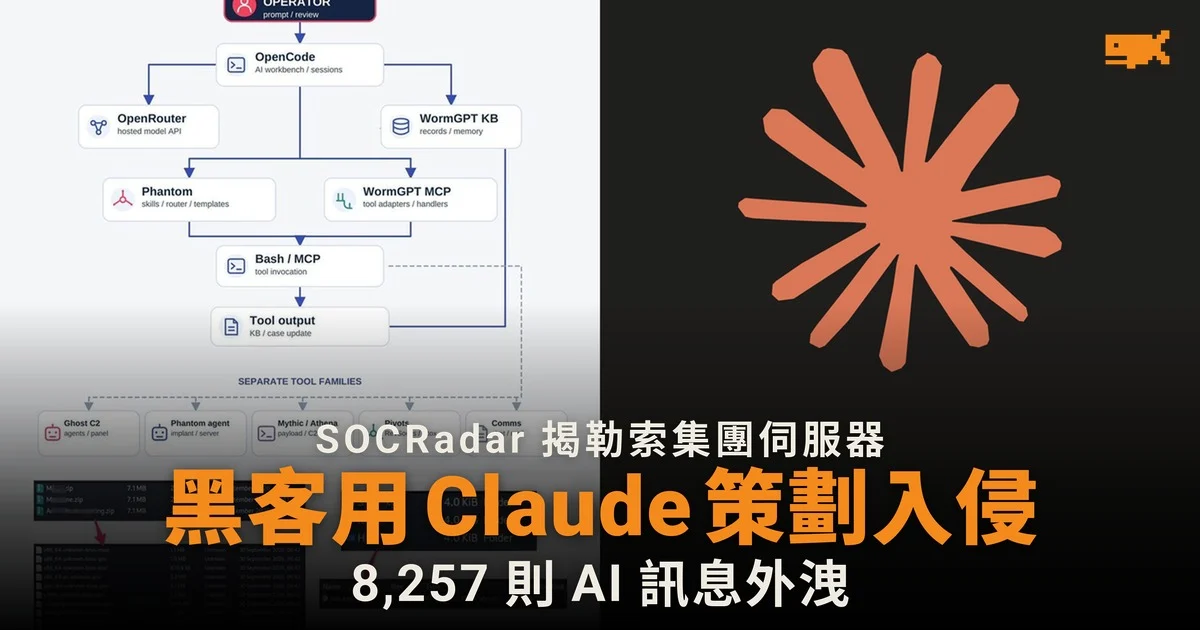
勒索軟件聯盟成員把 AI 對話留在公開伺服器
網絡安全公司 SOCRadar 的威脅研究部門(STRU)周二(20 日)發表報告,指勒索軟件組織 INC Ransomware 與 The Gentlemen 的聯盟成員以商用 AI 模型策劃入侵,而他們的攻擊伺服器目錄可公開瀏覽。STRU 在 2026 年 9 月從一部可公開存取的指揮控制伺服器入手,再循其中的設定檔、日誌及登入資料,找出另外六部同屬攻擊者的伺服器。
伺服器內有甚麼
七部伺服器存有 8,257 則 AI 訊息,分屬 133 個對話,另有 46 個為六名受害者度身編譯的 INC 加密程式,涵蓋 Windows 及 Linux 版本。伺服器亦存有一套名為 Phantom 的攻擊框架原始碼,框架自稱「自主紅隊攻擊鏈框架」(Autonomous Red Team Kill Chain Framework)。
報告列出的工具包括 AI 編程工具 OpenCode,經 OpenRouter 平台調用 Anthropic 的 Claude Opus 4.6 及 Moonshot AI 的 Kimi K3。紀錄顯示,AI 負責策劃及協助各個入侵步驟,每一步仍由真人批准。STRU 在 10 月 5 日核實其中兩個仍在付費的 OpenRouter 帳戶,其中一個已累計消費 23,920 美元。
受害者與未經核實的說法
紀錄點名 62 間機構,進度由偵察到公開勒索不等,其中 36 間位於美國。9 月 30 日一張截圖顯示一部受害者電腦正被加密。攻擊者另外打包了三個勒索程式,準備在 10 月 1 日發動,但報告未能確定該輪攻擊有否發生。
攻擊者自稱大規模入侵 FortiClient EMS、SimpleHelp 及 cPanel 等系統,STRU 表明這些數字未經獨立核實。SOCRadar 評估兩個組織共用同一套作業環境,較大可能是同一個工具供應商服務多個勒索集團,而非正式結盟。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。