Barracuda 證實郵件安全閘道漏洞遭利用
據《BleepingComputer》11 月 10 日報道,網絡安全公司 Barracuda Networks 於美國時間 11 月 9 日晚更新安全公告,證實其電郵安全閘道(Email Security Gateway,ESG)兩個漏洞已遭黑客利用,受影響的是「少數機構」。Barracuda 沒有公開受影響的客戶數目,亦沒有指出攻擊者身份。
ESG 是一部放在企業郵件入口的過濾設備,所有出入的電郵都要經過它檢查。一旦被取得最高權限(root),攻擊者就等於控制了企業網絡邊緣的一個關口。
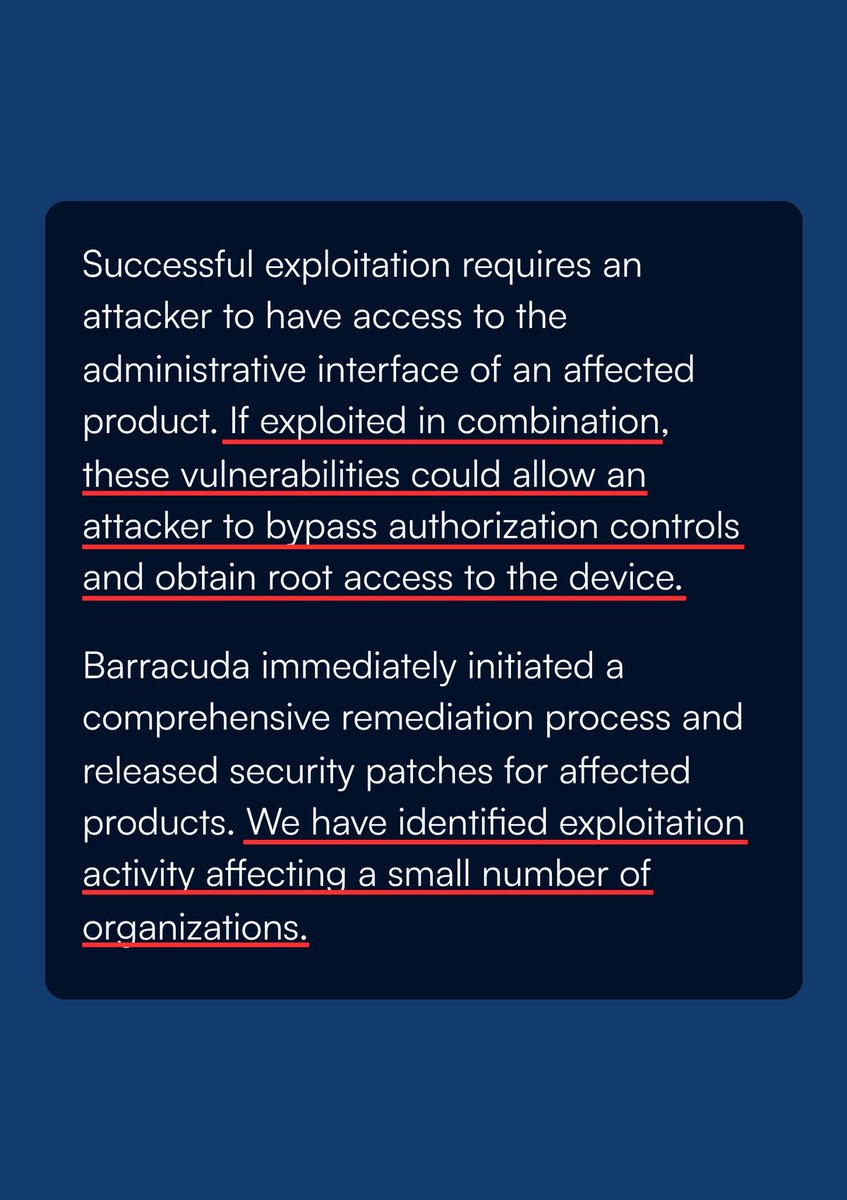
兩個漏洞合併可毋須登入取得最高權限
據 Beazley Security 11 月初發布的分析,Barracuda 於 11 月 2 日公開兩個漏洞並推出修補。
漏洞編號 | 性質 | 嚴重程度(CVSS 評分) |
|---|---|---|
CVE-2026-116606 | 驗證繞過,未登入者可匯入偽造的設定備份,改寫設備設定 | 9.3 |
CVE-2026-111560 | 指令注入,可用 root 權限執行系統指令 | 8.6 |
《SecurityOnline》指,第一個漏洞出在更改密碼的程序,未登入者可借此繞過身份驗證。第二個漏洞出在時區設定,攻擊者可在欄位內夾帶系統指令,交由設備以 root 權限執行。兩者都要攻擊者能連上設備的管理介面才可利用。
攻擊程式公開六日後出現實際攻擊
據《SecurityOnline》11 月 10 日報道,安全研究公司 watchTowr Labs 於 11 月 3 日公開兩個漏洞的技術細節,並在 GitHub 發布概念驗證攻擊程式,六日後 Barracuda 便證實出現攻擊。報道指,美國網絡安全及基礎設施安全局(CISA)截至 11 月 9 日仍未把兩個漏洞列入已知被利用漏洞名單。
Barracuda 建議客戶把 ESG 更新至 9.4.0.030 或以上版本,並只容許受信任的內部網絡連上管理介面。關閉了自動修補的客戶,應盡快手動安裝修補。第二個漏洞亦影響 Barracuda 的網頁應用程式防火牆、網頁安全閘道及郵件存檔設備等產品。
ESG 曾在 2023 年成間諜行動目標
據《SecurityOnline》報道,與中國有關的黑客組織 UNC4841 曾利用 ESG 漏洞 CVE-2023-2868,由最遲 2022 年 10 月起入侵設備並植入惡意程式,直至 2023 年才被揭發。Mandiant 調查發現,受害者近三分之一屬政府部門,部分客戶更要整部更換設備。《BleepingComputer》指,Barracuda 成立於 2003 年,全球客戶逾 20 萬。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。