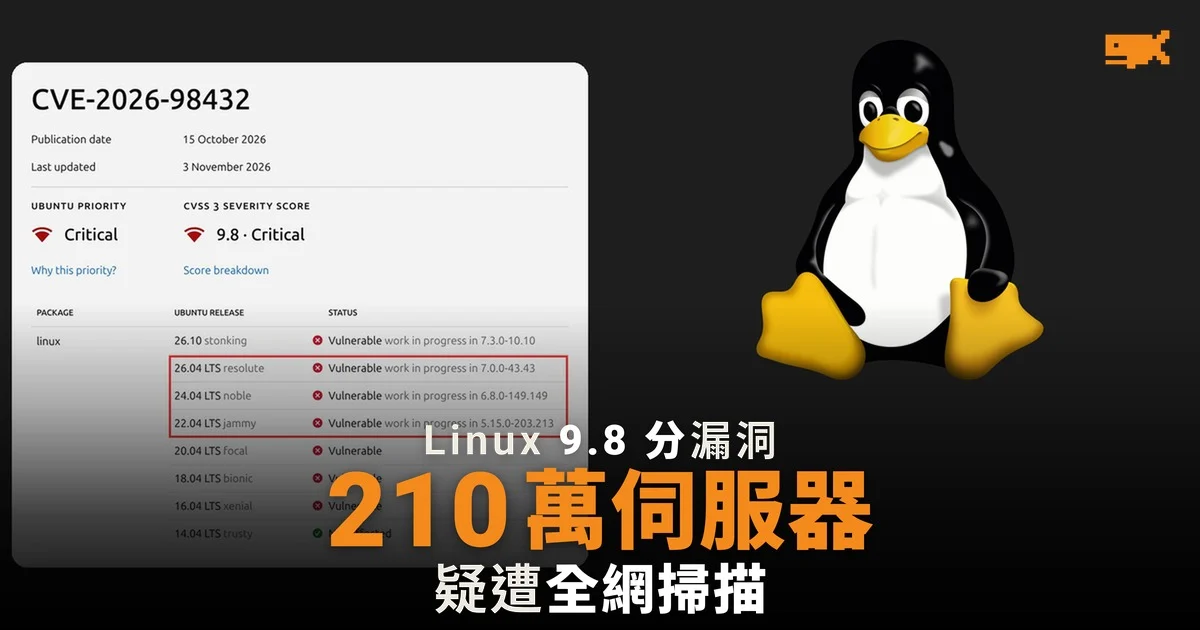
研究員指有人疑已開始全網掃描受影響伺服器
據安全研究員 Marcus Hutchins(網名 MalwareTech)11 月 2 日在 X 發文,他的團隊偵測到有住宅代理及位於俄羅斯的 VPN 伺服器,以多路徑 TCP(MPTCP,可同時經多條網絡路徑傳送資料)連線掃描全網的 443 埠。Hutchins 指一般掃描工具預設不會使用 MPTCP,這些連線亦沒有向網頁伺服器傳送任何資料,所以他強烈懷疑,這是專門尋找 Linux 核心漏洞 CVE-2026-98432 的掃描。
這個漏洞評 9.8 分(滿分 10 分),屬 IPv4 TCP 連線握手時的「釋放後使用」(use-after-free)問題。Anthropic 10 月 27 日表示,旗下未發布的 Claude 研究模型利用漏洞寫出攻擊程式,可遠端以最高權限在伺服器上執行指令。
約 210 萬部伺服器可經 MPTCP 連上
Hutchins 表示,團隊 10 月 30 日對全網 443 埠的初步掃描,發現約 2,102,043 部伺服器可成功以 MPTCP 連線。這只代表伺服器接受 MPTCP 連線,並未確認全部有漏洞。他建議管理員用 `sudo ss -Mlnp` 指令,檢查伺服器上有沒有 MPTCP 監聽。
不過 MPTCP 並非受影響的必要條件。據 The Stack 引述 Red Hat,上游修正及 CVE 紀錄都沒有把 MPTCP 列為條件,預設關閉 MPTCP 的系統同樣受影響;Ubuntu 亦指漏洞並非 MPTCP 獨有。
據 Aikido Security 整理,截至 11 月 2 日,未有廠商或電腦保安事故組織報告漏洞在現實中被利用,美國網絡安全及基礎設施安全局(CISA)的已知被利用漏洞清單亦未收錄。
Red Hat 已推出修補,Ubuntu 主要版本仍在測試
Red Hat 11 月 1 日為 RHEL 8、9 及 10 推出修補核心。Ubuntu 22.04、24.04 及 26.04 的修補核心 11 月 2 日起放在測試用的 -proposed 軟件庫,Ubuntu 表示測試完成後會盡快推出正式更新,但未有給出日期。
發行版 | 修補狀態 |
|---|---|
RHEL 8、9、10 | 11 月 1 日推出修補核心(RHSA-2026:93414、93412、93413) |
Ubuntu 26.10 | 已修補(7.3.0-10.10) |
Ubuntu 22.04、24.04、26.04 | 修補核心在 -proposed 測試中 |
Ubuntu 16.04、18.04、20.04 | 修補仍待推出 |
坊間有建議先停用 MPTCP 作緩解,但 Ubuntu 安全團隊認為,安裝安全更新是唯一合適的緩解方法。
暫時未有留言
提交留言即表示你已閱讀我們的私隱政策。